


Il 12 gennaio 2024, il team di sicurezza Microsoft ha rilevato un attacco ai sistemi aziendali, attuato da Midnight Blizzard, un attore sponsorizzato dallo stato russo noto anche come NOBELIUM. In risposta, Microsoft ha attivato il proprio processo di risposta agli incidenti e ha evidenziato problemi critici di obsolescenza nei sistemi di sicurezza aziendale.
Il blog del Microsoft Security and Response Center (MSRC) fornisce dettagli approfonditi sull’attacco. In un mondo in cui gli autori di minacce sono finanziati dagli stati, la necessità di bilanciare sicurezza e rischio aziendale richiede un approccio più rapido e agile.

Se il sistema legacy fosse stato distribuito oggi, l’attivazione automatica di MFA (Autenticazione Multi-Fattore) e altre protezioni sarebbero state fondamentali per prevenire gli attacchi di questo tipo. La posta in gioco è alta, e Microsoft sta riconsiderando la sua strategia di sicurezza per adeguarsi a una realtà in cui le minacce sono sempre più sofisticate.
Midnight Blizzard, attribuito alla Russia come SVR, mira principalmente a governi, entità diplomatiche e organizzazioni non governative negli Stati Uniti e in Europa. L’obiettivo è raccogliere informazioni attraverso attività di spionaggio.
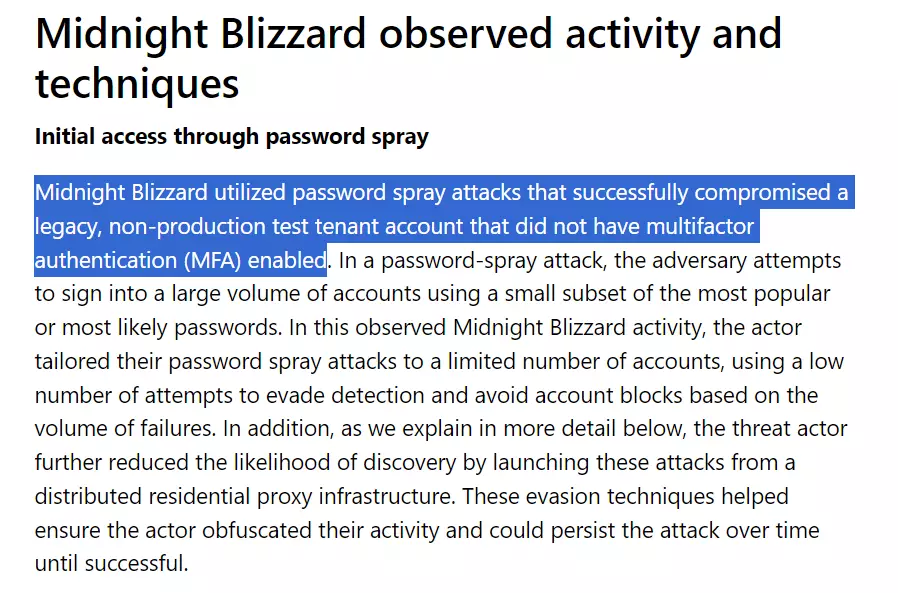
L’attacco iniziale di Midnight Blizzard ha sfruttato un account legacy senza MFA. Un attacco di spraying password ha compromesso con successo un account di test, dimostrando l’importanza dell’MFA nell’attuale panorama della sicurezza informatica.
L’utilizzo di tecniche avanzate come lo spraying password mirato e l’abuso delle applicazioni OAuth Legacy, mette in luce la persistenza e la coerenza di Midnight Blizzard. L’attore è noto per adattarsi e utilizzare varie vie d’accesso, dimostrando una capacità di evasione dei sistemi di sicurezza tradizionali.
Microsoft ha identificato altre organizzazioni prese di mira da Midnight Blizzard e sta condividendo informazioni per proteggere la comunità. L’indagine è in corso, ma è essenziale imparare dalle tecniche utilizzate per rafforzare le difese contro minacce simili.
L’attivazione di MFA e l’abbattimento dell’obsolescenza tecnologica diventa oggi sempre più importante all’interno delle politiche aziendali. Questo episodio sottolinea la necessità di una sicurezza informatica più proattiva e di strumenti avanzati per proteggere i dati aziendali sensibili.
L’attacco di Midnight Blizzard a Microsoft indica una nuova era per la sicurezza aziendale, che richiede un approccio di evoluzione rapida alle strategie di difesa. L’obsolescenza dei sistemi legacy è sempre stato un punto debole, e solo un approccio agile e sempre attivo può garantire una solida protezione contro le minacce sofisticate.
La comunità della sicurezza informatica deve imparare dalle lezioni di questo attacco e adottare misure concrete per garantire che la sicurezza sia all’altezza delle minacce in continua evoluzione.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].