


Mentre la trasformazione digitale continua a correre, corre parallelamente anche il mercato nero del cybercrime. L’ultimo caso segnalato mette in luce una pratica sempre più diffusa: la vendita di “Initial Access” (accessi iniziali) da parte dei cosiddetti Initial Access Brokers (IAB).
Un recente post apparso su un noto forum underground mostra la messa all’asta dell’infrastruttura di un’azienda italiana del settore Manufacturing, con un valore stimato di 6 milioni di dollari.
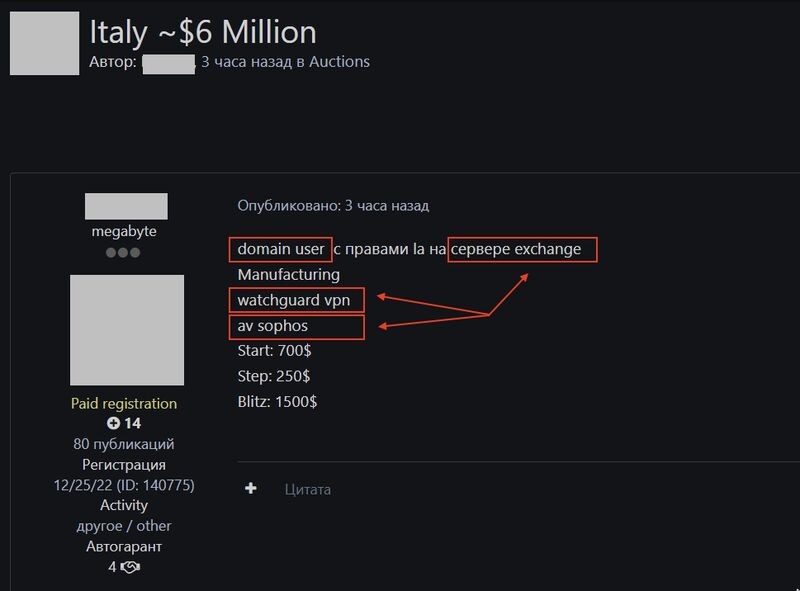

L’annuncio, scritto in lingua russa, fornisce dettagli tecnici precisi che rendono l’offerta particolarmente appetibile per gruppi ransomware o attori dediti allo spionaggio industriale:
La presenza di un utente con privilegi di amministratore locale su un server Exchange è un “biglietto d’oro” per un attaccante. Microsoft Exchange è un nodo centrale per le comunicazioni aziendali; averne il controllo significa poter intercettare email, esfiltrare dati sensibili e, soprattutto, utilizzarlo come trampolino di lancio per muoversi lateralmente all’interno di tutta la rete aziendale.
La specifica dei sistemi di difesa (WatchGuard e Sophos) suggerisce che l’attaccante ha già effettuato una fase di ricognizione profonda, identificando le tecnologie in uso per permettere all’acquirente finale di preparare strumenti in grado di bypassare tali protezioni.
Questo annuncio è l’opera di un IAB, una figura specializzata che non sferra l’attacco finale (come il criptaggio dei dati), ma si occupa “solo” di scassinare la porta d’ingresso. Una volta ottenuto l’accesso, lo rivende al miglior offerente. Per un’azienda con 6 milioni di dollari di fatturato, un investimento di soli 1.500 dollari da parte di un gruppo criminale può portare a richieste di riscatto (ransomware) che superano le centinaia di migliaia di euro.
Casi come questo dimostrano che le difese perimetrali (VPN e Antivirus), sebbene necessarie, non sono infallibili se non configurate correttamente o se affette da vulnerabilità note. Le aziende dovrebbero:
L’episodio conferma che nessuna realtà, indipendentemente dalle dimensioni, è oggi fuori dal mirino del crimine informatico globalizzato.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.