


Gli accessi di un’azienda italiana sono stati messi in vendita nelle vetrine digitali del crimine informatico.
Con un fatturato dichiarato di 1,7 milioni di euro nel report finanziario 2024, l’azienda è stata messa all’asta su un noto forum underground da un attore malevolo identificato come “privisnanet”.

L’annuncio è un catalogo di vulnerabilità vendute al miglior offerente: per una base d’asta di soli 200 dollari (con un’opzione “Blitz” per l’acquisto immediato a 600), un criminale può ottenere l’accesso completo ai sistemi della ditta.
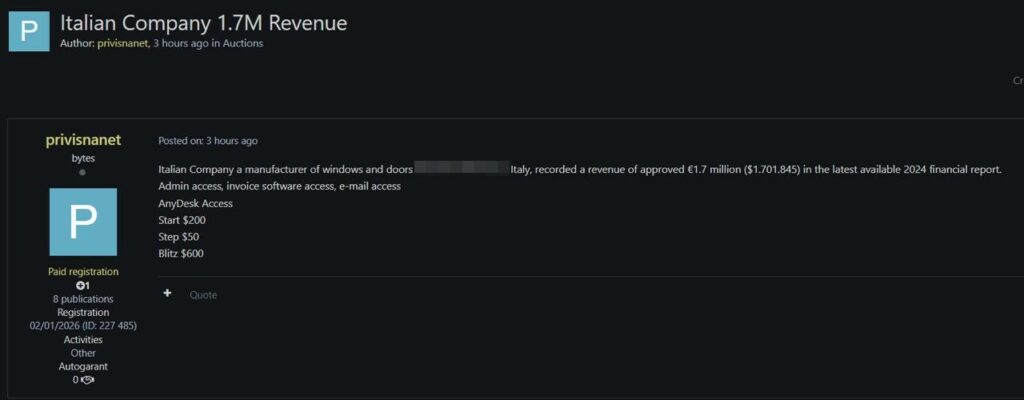
L’attaccante dichiara di possedere:
Intercettare post come questo in tempo reale non è solo un esercizio tecnico, ma un vantaggio strategico vitale. In ambito CTI (Cyber Threat Intelligence), monitorare i forum underground permette di agire nella fase di “pre-attacco” o nelle primissime fasi di una compromissione, prima che il danno diventi irreversibile.
L’azienda in questione, se ha un monitoraggio attivo della propria impronta digitale nelle reti oscure, potrebbe:
Oggi la sicurezza non finisce al perimetro aziendale. Finisce dove iniziano le conversazioni degli hacker criminali. Non sapere cosa si dice della tua azienda nel deep web è come lasciare la porta di casa aperta e ignorare il tizio che vende le tue chiavi al mercato rionale.
Il caso dimostra che non serve essere una multinazionale per finire nel mirino. I criminali utilizzano sistemi automatizzati per scansionare la rete alla ricerca di falle, rivendendo poi l’accesso a specialisti del crimine.
Per questo motivo, è fondamentale che le aziende adottino una delle seguenti strategie:
Avere accesso a queste “soffiate” consente di:
In un’epoca in cui la superficie di attacco è ovunque, la conoscenza del nemico e dei suoi mercati è l’unica vera linea di difesa efficace.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.