


Un nuovo annuncio apparso nelle ultime ore su un forum underground frequentato da cybercriminali riporta la messa in vendita di dati interni riconducibili a un istituto finanziario italiano. Al momento, non è noto il nome dell’ente coinvolto, né sono stati forniti elementi che consentano un’attribuzione certa.
L’autore del post, identificato con il nickname Saffron3185, afferma di essere in possesso di circa 1,2 GB di dati interni, descritti come estratti dai sistemi di alcuni dipendenti. Secondo quanto dichiarato, i file conterrebbero informazioni private, riferimenti interni e dati di comunicazione aziendale.
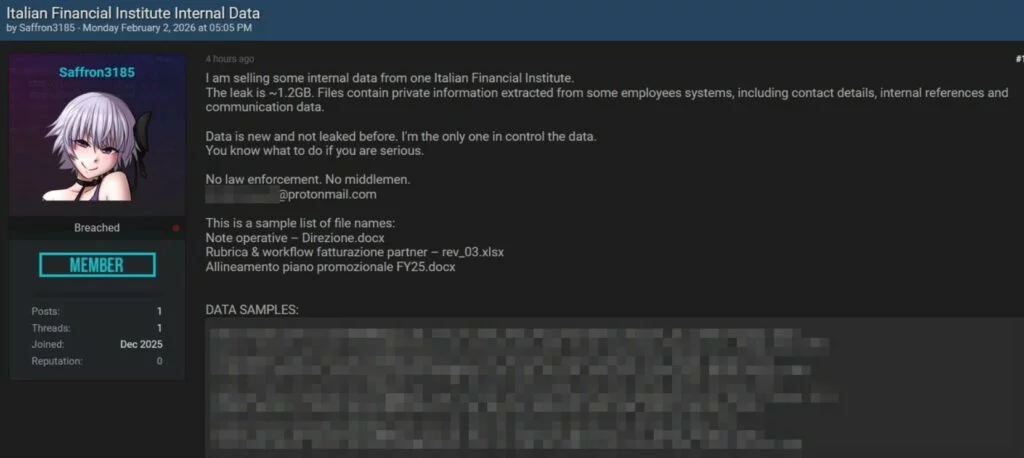

Nel messaggio viene inoltre specificato che i dati sarebbero “nuovi” e non diffusi in precedenza, e che l’autore sarebbe l’unico soggetto ad averne il controllo.
L’annuncio segue uno schema tipico dei marketplace illegali: richiesta di contatto diretto via email, rifiuto esplicito di intermediari e di qualunque coinvolgimento delle forze dell’ordine.
Elemento particolarmente critico è la presenza di una sezione denominata “DATA SAMPLES”, nella quale vengono pubblicati esempi del materiale sottratto. Nei sample, i dati risultano chiaramente leggibili e includono nome e cognome, numeri di telefono, indirizzi di residenza ed email, riconducibili a soggetti reali.
La pubblicazione di questi esempi, se confermata, rappresenterebbe una violazione significativa della riservatezza e potrebbe avere implicazioni rilevanti sia sul piano della protezione dei dati personali (GDPR) sia sul fronte reputazionale per l’istituto coinvolto.
Nel post viene inoltre fornito un elenco parziale dei nomi dei file, che sembrerebbero riferirsi a documentazione operativa e amministrativa, come note direzionali, workflow di fatturazione e piani promozionali. Anche in questo caso, l’autenticità dei documenti non è stata verificata in modo indipendente.
Al momento non risultano comunicazioni ufficiali da parte di istituti finanziari italiani né notifiche pubbliche di data breach riconducibili con certezza a questo episodio. Tuttavia, la presenza di sample contenenti dati personali reali suggerisce la necessità di verifiche urgenti da parte delle organizzazioni potenzialmente coinvolte e delle autorità competenti.
Come spesso accade in questi contesti, è fondamentale mantenere un approccio prudente: annunci di questo tipo possono talvolta essere esagerati o strumentali, ma in altri casi anticipano incidenti di sicurezza reali che emergono solo in una fase successiva.
La situazione è in evoluzione e saranno necessari ulteriori riscontri per comprendere la reale portata dell’evento e l’eventuale impatto su clienti e dipendenti.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]