


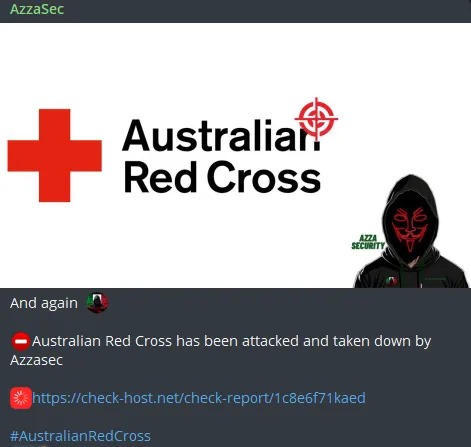
Recentemente, la Croce Rossa Australiana è stata vittima di un attacco informatico di tipo DDoS rivendicato dal gruppo hacker AzzaSec. La Croce Rossa Australiana è una delle più importanti organizzazioni del suo genere, con un ruolo fondamentale nel fornire assistenza in situazioni di emergenza e nel supporto alla comunità.
AzzaSec ha annunciato l’attacco attraverso i social media, diffondendo un messaggio che includeva un link dove verificare l’effettivo successo dell’operazione. L’attacco ha compromesso i sistemi dell’organizzazione, mettendo a rischio l’operatività del servizio.

L’attacco potrebbe aver causato interruzioni nei servizi essenziali offerti con ripercussioni sulle operazioni di soccorso e assistenza, e l’incidente potrebbe erodere la fiducia dei donatori e dei partner nei confronti della Croce Rossa.
AzzaSec ha riportato nella nostra intervista che “Noi non siamo criminali informatici. Noi siamo hacktivisti! Abbiamo una motivazione a quello che facciamo è aiutare i nostri fratelli Palestinesi e Russi”.
In effetti l’attacco ad una struttura sanitaria sembra stonare con quello che è il manifesto hacktivista dei “Cult Of The Dead Cow”, ritenuto universalmente la sacra bibbia dell’hacktivismo cibernetico.
Perchè gli hacker di AzzaSec prendono di mira società così critiche? La Croce Rossa è un obiettivo particolarmente allettante per diversi motivi:
L’attacco alla Croce Rossa Australiana sottolinea l’importanza di una maggiore consapevolezza e di una maggiore attenzione alla sicurezza informatica in tutti i settori, compreso quello umanitario. Solo attraverso una solida collaborazione tra organizzazioni, governi e esperti di cybersecurity sarà possibile affrontare efficacemente le crescenti minacce cibernetiche.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]