


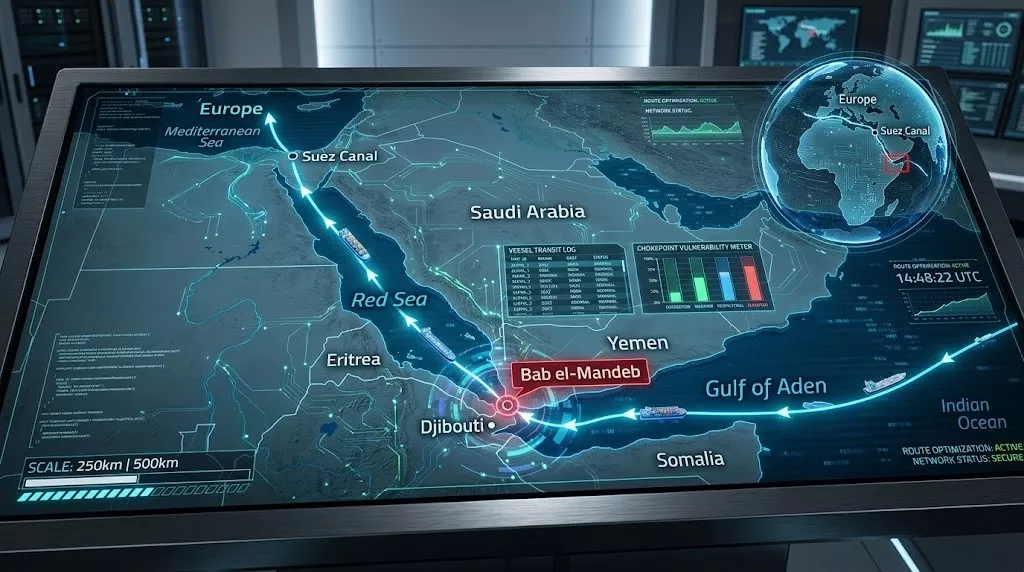
Bab el-Mandeb non è più soltanto un chokepoint marittimo. Nello stesso spazio convergono missili e droni Houthi, cavi sottomarini, sistemi GNSS, AIS e supply chain digitali. Le interferenze GPS nel Mar Rosso sono documentate, ma non attribuite pubblicamente agli Houthi: ed è proprio questa distinzione a mostrare la nuova sfida. Difendere la rotta verso Suez significa ormai proteggere insieme navi, dati e infrastrutture critiche. Per Italia ed Europa la risposta deve diventare cyber-marittima.
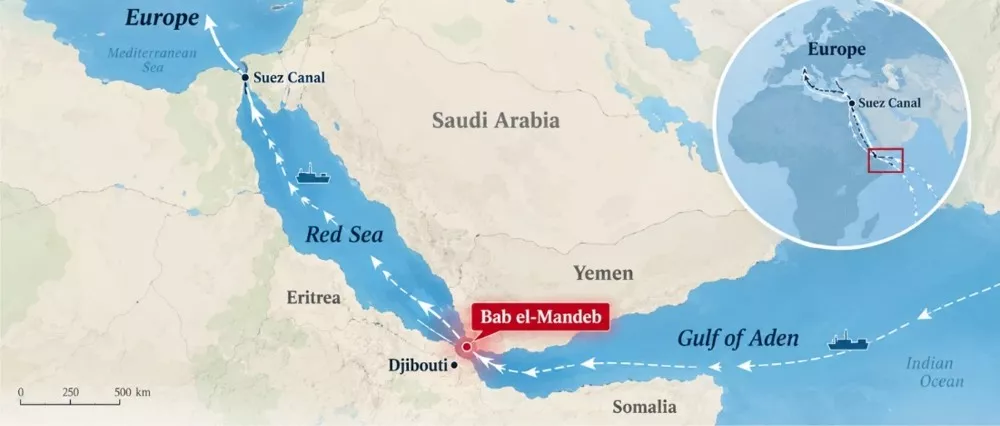
La crisi del Mar Rosso non riguarda più soltanto missili, droni e navi mercantili. Ora, con la crescente capacità degli Houthi di compromettere la sicurezza della navigazione, Bab el-Mandeb sta diventando anche un punto critico digitale, dove sicurezza marittima, telecomunicazioni, navigazione satellitare e infrastrutture strategiche convergono in un unico scenario di rischio. A metà settembre 2026, la situazione è tornata sotto pressione: una ricostruzione di Reuters sull’evoluzione militare di Ansar Allah ha rivelato che il movimento possiede ormai la capacità di esercitare pressioni su scala molto più ampia, grazie a missili, droni e altri sistemi. Tuttavia, è la geografia a rendere la questione ancora più rilevante: Bab el-Mandeb costituisce il collegamento tra il Golfo di Aden e il Mar Rosso e, attraverso Suez, con le rotte commerciali europee e globali. Per l’Italia la questione è di fondamentale importanza, tanto che il Ministro della Difesa Guido Crosetto, il 17 settembre, ha annunciato l’avvio dei preparativi per un’eventuale missione navale a tutela del traffico mercantile italiano, richiamando al contempo l’attenzione sulla vulnerabilità delle infrastrutture sottomarine, dei cavi dati e dei collegamenti energetici.
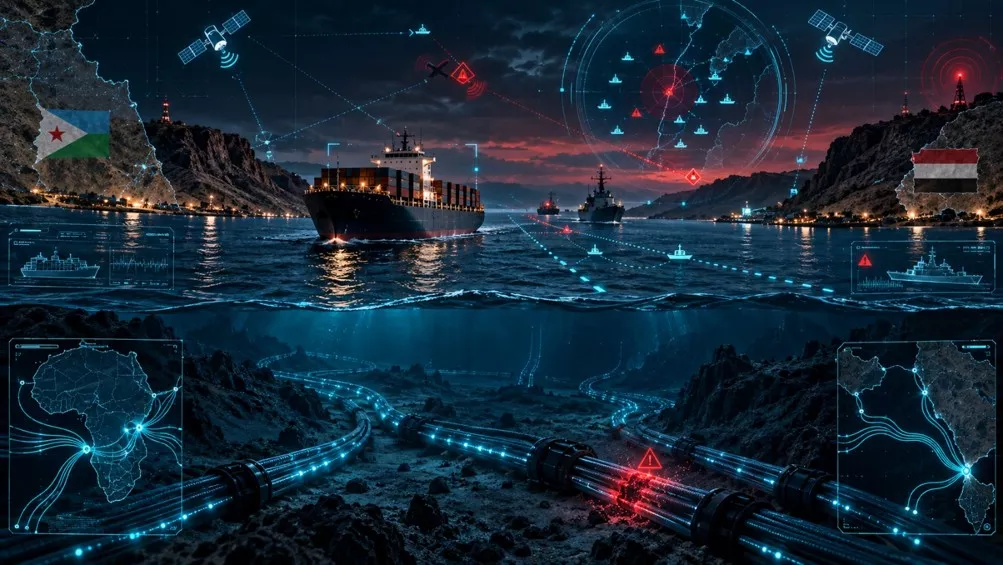
L’opportunità strategica che offre agli Houthi non sta solo nelle armi di cui dispongono, ma anche nel posto in cui possono usarle. Rendere insicuro il passaggio attraverso Bab el-Mandeb consente a un attore regionale di creare impatti molto più grandi della sua capacità militare e, in effetti, gli Houthi hanno già mostrato di poter impattare sui traffici commerciali. L’International Maritime Organization ha documentato la ripresa degli attacchi alle navi mercantili, ha registrato un ritorno degli attacchi contro navi commerciali e ha osservato che gli effetti non si fermano all’equipaggio della nave, ma si propagano alle economie e alle catene di approvvigionamento globali. Proprio in questo ambito, per contribuire alla sicurezza della navigazione commerciale delle navi italiane in quell’area, il Consiglio dell’Unione europea ha prorogato EUNAVFOR ASPIDES, fino al 28 febbraio 2027. Ma con la metamorfosi di Ansar Allah vi è anche un’altra importante novità. Nel corso degli anni, il Panel of Experts delle Nazioni Unite sullo Yemen ha messo insieme reti di approvvigionamento, traffici e acquisizione di componenti che contribuiscono allo sviluppo delle capacità militari degli Houthi. L’accesso ai sistemi di controllo, ai sistemi di sensori e ai sistemi di navigazione illustra come i dati, il targeting e le capacità cinetiche siano ora intimamente intrecciati. Ciò non significa che si possa semplicemente attribuire ogni azione elettronica o informatica avvenuta nel Mar Rosso alla coalizione guidata dagli Houthi. È una distinzione cruciale. Ed è proprio Bab el-Mandeb ad assumere, quindi, interesse anche nel settore della cybersecurity. Secondo l’International Telecommunication Union, oltre il 99% del traffico dati intercontinentale transita attraverso cavi sottomarini. E allora il Mar Rosso non è soltanto un corridoio trafficato da petroliere, container e navi militari: sotto la superficie ospita una parte dell’infrastruttura che collega l’Europa, il Medio Oriente e l’Asia. Il rischio non richiede un atto di sabotaggio intenzionale. Un cavo può venire danneggiato fisicamente; una crisi militare può rendere difficile raggiungere un punto di rottura; una cable ship può dover posticipare un intervento. In un teatro bellico, anche la capacità di riparare rapidamente un’infrastruttura diventa parte della sua sicurezza. Non è un caso che nel dibattito italiano sulla sicurezza di Bab el-Mandeb si sia fatto cenno anche alle infrastrutture sottomarine, cavi dati e collegamenti energetici. Un altro piano è quello della navigazione satellitare. Il database ufficiale GUIDE della U.S. Coast Guard registra segnalazioni di perdita del segnale GPS e anomalie GNSS nel Mar Rosso. In alcuni episodi i dati in arrivo dalle coordinate erano insensati e palesemente falsi. Qui serve evitare le scorciatoie interpretative. Anche la GUIDE della U.S. Coast Guard registra segnalazioni di perdita del segnale GPS e anomalie GNSS nel Mar Rosso e diversi episodi simili. Le interferenze sono documentate, altra cosa è la loro attribuzione agli Houthi. Questa è una differenza chiave. Attribuire ad Ansar Allah le attività di jamming o spoofing del GPS/GNSS è, invece, un fatto ancora da provare. Ciò che può essere affermato è diverso: la minaccia Houthi opera oggi in uno spazio marittimo nel quale sono contemporaneamente presenti rischio cinetico, interferenze elettroniche e crescente dipendenza dai sistemi digitali.

Allo stesso modo, per il sistema AIS valgono le stesse giustificazioni esplicative. L’AIS aggiunge la possibilità per le navi di trasmettere identità, posizione, capacità e altre informazioni importanti per la sicurezza della navigazione. Un advisory della U.S. Maritime Administration dedicato alla minaccia Houthi ha indicato che l’uso dell’AIS potrebbe potenzialmente aumentare l’esposizione di alcune navi a essere prese di mira, in determinate condizioni. Anche questo dato è piuttosto basso per essere compreso correttamente: non vi sono prove pubbliche considerate attendibili nelle fonti che gli Houthi stessero in qualche modo manipolando l’AIS delle navi. Per questo l’European Maritime Safety Agency ha avviato attività specifiche su AIS spoofing e GPS/GNSS jamming. Sarà quindi interessante entrare nel “particolare” cyber proprio perché più “complicato”. Una nave mercantile che attraversa una zona minacciata da missili e droni deve avere una conoscenza molto precisa di sé stessa, deve saper identificare ogni altra unità, deve comunicare, deve essere in grado di ricevere e fornire informazioni di intelligence, deve interfacciarsi con le infrastrutture portuali e i sistemi logistici. Se un elemento di questo ecosistema digitale viene compromesso, la minaccia fisica ha automaticamente maggiori possibilità di essere efficace. Ebbene, confermatelo: non c’è bisogno di immaginare un fantasma di un “attacco informatico degli Houthi” per comprendere il problema. È la convergenza tra fisico e digitale che rende vulnerabili.
Per un Paese con un’economia marittima come l’Italia, la crisi di Bab el-Mandeb non può essere vista come marginale. Ogni nave che deve evitare il Mar Rosso ed effettuare il giro dell’Africa, percorre distanze sensibilmente maggiori, con un aumento dei tempi di navigazione, dei consumi e dei costi. Le conseguenze finiscono per interessare porti, aziende, filiere manifatturiere e di distribuzione. Ma oggi vi è un secondo livello, meno evidente: la continuità delle infrastrutture digitali che supportano il commercio. Quindi, proteggere una via di comunicazione significa nel frattempo proteggere navi, dati, sistemi di navigazione e infrastrutture sottomarine. L’operazione europea ASPIDES è la prima parte della risposta, ma una difesa che si basi soltanto sull’intercettazione di droni e missili potrebbe non essere sufficiente. Distruggere un drone è proteggere una nave. Non rende resiliente un porto. Non si definisce un’ipotesi di riserva quando il GNSS si rende inaffidabile. Non ripara un cavo sottomarino. E non disarticola per forza le catene che acquistano componenti a doppio uso. Ed è su questa distanza che Italia ed Europa dovrebbero provare a costruire il passo successivo. Dalla difesa navale alla resilienza cyber-marittima. La prima urgenza è sempre stata militare: assicurare la libertà di navigazione, la protezione delle navi e la capacità di intercettare. Ma intorno a tale livello deve essere costruito un sistema più ampio. Significa migliorare la consapevolezza del dominio marittimo integrando i dati della Marina, dell’intelligence, degli operatori commerciali, dei satelliti e dei sistemi di monitoraggio. Significa anche trattare le anomalie GNSS e AIS come informazioni operative da condividere rapidamente, piuttosto che come problemi tecnici isolati. Il passo successivo è migliorare la resilienza PNT (Posizionamento, Navigazione e Temporizzazione) in modo che una nave o un’infrastruttura critica non dipenda da un’unica fonte satellitare. La Guardia Costiera statunitense svolge un ruolo importante nell’identificare una posizione anomala e nel poterla poi corroborare attraverso fonti alternative, come dimostrano le segnalazioni raccolte dalla U.S. Coast Guard. Per le telecomunicazioni, la ridondanza è fondamentale. I cavi sottomarini costituiscono l’ossatura della connettività intercontinentale e la sicurezza non riguarda solo la prevenzione dei danni, ma anche la garanzia di rotte alternative, capacità di reindirizzamento e tempi di risposta rapidi. Lo stesso principio deve essere applicato ai porti. La segmentazione delle reti IT e OT, i processi di continuità operativa e la capacità di operare in modalità degradata dovrebbero essere considerati componenti della sicurezza marittima alla pari di radar, pattugliamento e difesa antiaerea. Infine, c’è la questione delle catene di approvvigionamento tecnologiche. Il Panel ONU sullo Yemen ha evidenziato il ruolo delle reti attraverso cui componenti e tecnologie affluiscono agli Houthi. Questo approccio, pur essendo meno appariscente di un’intercettazione in mare, può avere un impatto diretto sulla capacità di ricostruire sistemi d’arma e piattaforme, interrompendo tali catene di approvvigionamento.
La risposta militare è ancora indispensabile, ma la sfida strategica è più ampia. Bab el-Mandeb illustra invece come pochi chilometri marini possano racchiudere traffico commerciale, energetico, telecomunicazioni e dipendenza digitale. In questo spazio un missile, un drone, un’interferenza elettronica o un guasto infrastrutturale possono innescare effetti a catena ben più ampi rispetto all’entità dell’evento iniziale. Perciò, non si deve mirare solo a impedire il prossimo attacco. Si dovrebbe mirare a diminuire il rendimento strategico. Una nave in grado di navigare anche con GNSS degradato, un porto che può continuare a operare dopo un incidente cyber, un cavo con percorsi ridondanti e una catena di approvvigionamento che può assorbire una deviazione condividono qualcosa: impediscono che una crisi locale porti automaticamente a uno shock sistemico. “È questo che incapsula il tema di Bab el-Mandeb in modo pienamente cyber”. La linea di demarcazione tra sicurezza marittima e sicurezza digitale si sta sfumando. E per l’Italia proteggere il mare significa ormai tutelare contemporaneamente ciò che naviga sopra la superficie, sotto la superficie e attraverso i dati.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.