


Da quanto riferito, sembra che un criminale informatico si sia intrufolato all’interno dei sistemi della Cassa di Sovvenzioni e Risparmio fra il personale della Banca d’Italia (Csr) rubando informazioni riservate relative a stipendi e pensioni e conti e dei correntisti dell’istituto di via Nazionale.
Tutto questo è stato denunciato da un dirigente sindacale della First Cisl, il quale è stato contattato da un malintenzionato a marzo, il quale ha denunciato il fatto in una chat interna.

La notizia è stata riportata dalla rivista Verità&Affari da oggi in edicola.
Come racconta il quotidiano, il malintenzionato ha chiamato telefonicamente, da un numero identico a quello dei centralini dell’istituto, un dipendente di Banca d’Italia. Questo fa presumere che la violazione potrebbe essersi estesa anche ai sistemi telefonici utilizzati dalla banca.
Il criminale informatico ha finto di essere un addetto di cybersecurity della banca, e ha chiesto al dipendente di effettuare alcune operazioni necessarie per prevenire delle frodi, fornendo addirittura un numero di ticket.
Ma il dipendente che ha ricevuto la chiamata, dopo alcuni tentativi andati a vuoto, si è insospettito e rimanendo al telefono con il falso operatore, ha chiamato da un’altra linea il service desk della Banca d’Italia, che lo ha aiutato a smascherare l truffa.
Il criminale informatico ha anche rubato i risparmi di alcuni dipendenti, cosa che verrebbe confermata dalla decisione di sospendere alcune funzionalità dell’home banking di Csr, fra cui quella di effettuare bonifici istantanei.
Sembrerebbe che il criminali informatico sia stato all’interno delle infrastrutture IT della banca per diversi giorni, esfiltrando informazioni preziose dall’istituto.
Probabilmente si può ipotizzare un attacco di vishing che ha sfruttato lo spoofing del numero di telefono interno della banca per colpire dei dipendenti interni.
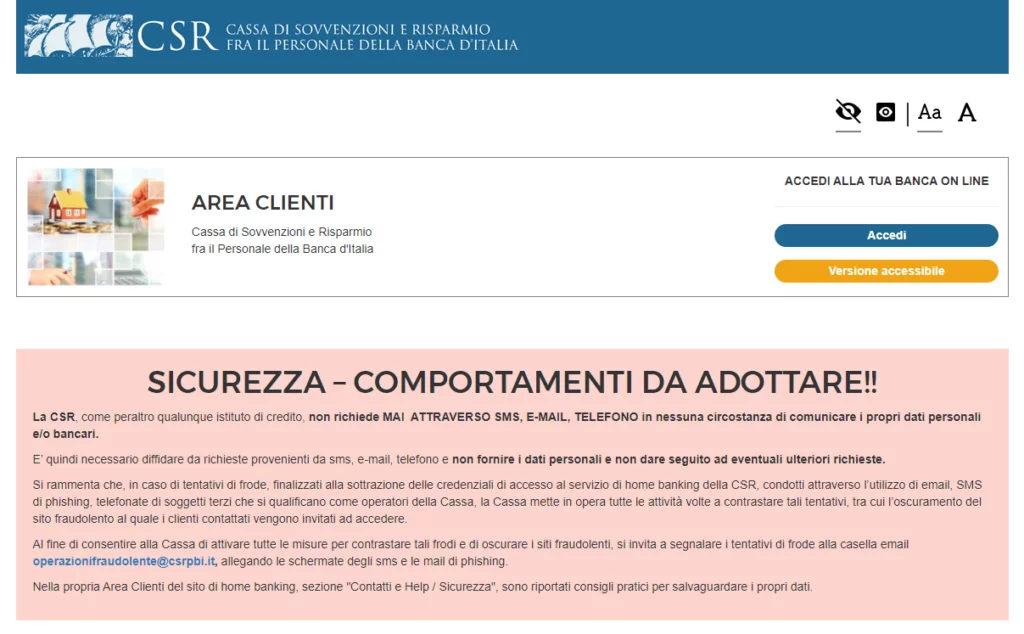
Sembra che questo sia confermato da un grosso banner inserito nell’home page della Cassa di Sovvenzioni e Risparmio fra il personale della Banca d’Italia (Csr) che riporta quanto segue:
La CSR, come peraltro qualunque istituto di credito, non richiede MAI  ATTRAVERSO SMS, E-MAIL, TELEFONO in nessuna circostanza di comunicare i propri dati personali e/o bancari.

E’ quindi necessario diffidare da richieste provenienti da sms, e-mail, telefono e non fornire i dati personali e non dare seguito ad eventuali ulteriori richieste.

Si rammenta che, in caso di tentativi di frode, finalizzati alla sottrazione delle credenziali di accesso al servizio di home banking della CSR, condotti attraverso l’utilizzo di email, SMS di phishing, telefonate di soggetti terzi che si qualificano come operatori della Cassa, la Cassa mette in opera tutte le attività volte a contrastare tali tentativi, tra cui l’oscuramento del sito fraudolento al quale i clienti contattati vengono invitati ad accedere.
La banca esorta i dipendenti ad adottare dei comportamenti atti a prevenire i rischi informatici, come è possibile vedere dall’immagine in calce.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]