


Il gruppo ransomware BianLian ha spostato la sua attenzione dalla crittografia dei file alla sola esfiltrazione dei dati e al loro utilizzo per estorcere le vittime. Lo ha riferito la società di sicurezza informatica Redacted, che ha visto segnali che il gruppo sta cercando di utilizzare le sue capacità di estorsione e aumentare la pressione sulle vittime.
Gli operatori di BianLian hanno mantenuto i loro metodi di accesso iniziale e di movimento laterale e continuano a implementare la propria backdoor basata su Golang che offre loro l’accesso remoto a un dispositivo compromesso.

Sul suo sito Web, BianLian elenca le sue vittime già 48 ore dopo essere state compromesse e concede alle aziende circa 10 giorni per pagare il riscatto.
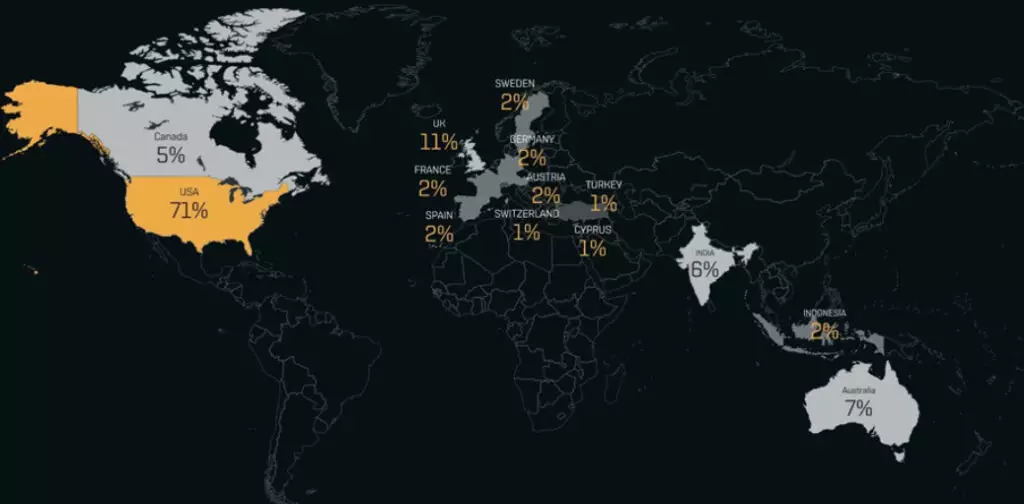
Al 13 marzo 2023, BianLian ha elencato un totale di 118 entità sul suo sito Web, con la stragrande maggioranza (71%) società con sede negli Stati Uniti.
La principale differenza tra i recenti attacchi è che BianLian cerca di monetizzare senza crittografare i file della vittima. Ora il gruppo ora fa affidamento esclusivamente sulla minaccia di fuga di dati rubati.
La cyber gang promette che una volta pagato il riscatto, non divulgheranno i dati rubati o riveleranno in altro modo il fatto che l’organizzazione è stata violata. BianLian offre queste garanzie sulla base del fatto che il loro “business” dipende dalla loro reputazione.
Per avere un impatto maggiore sulla vittima, i criminali informatici in alcuni casi hanno ricordato loro i possibili problemi legali che l’organizzazione avrebbe dovuto affrontare se fosse venuta a conoscenza dell’hack. Inoltre, nella nota di riscatto, il gruppo ha anche lasciato riferimenti a specifiche sezioni di leggi e statuti.
Degli esperti hanno scoperto che in molti casi le leggi menzionate si applicano nella regione della vittima, indicando che i criminali informatici stanno affinando le loro capacità di estorsione analizzando i rischi legali della vittima al fine di formulare argomentazioni forti.
Non è noto se l’allontanamento di BianLian dalla crittografia sia correlato al rilascio da parte di Avast di un decryptor gratuito per il ransomware BianLian. Forse gli aggressori si sono semplicemente resi conto di non aver bisogno di questa parte della catena di attacco per estorcere denaro dalle vittime.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]