


Alle 14:35 di ieri è stato rilevato sul Data Leak Site di BrainChiper la rivendicazione di un attacco informatico al colosso della consulenza Deloitte. E’ attivo un countdown che segna il tempo per la pubblicazione dei dati, che secondo i criminali informatici avverrà tra 10 Giorni e 20 ore.
Attualmente, non possiamo confermare l’autenticità della notizia, poiché l’organizzazione non ha ancora pubblicato un comunicato ufficiale sul proprio sito web in merito all’incidente. Le informazioni riportate provengono da fonti pubbliche accessibili su siti underground, pertanto vanno interpretate come una fonte di intelligence e non come una conferma definitiva.
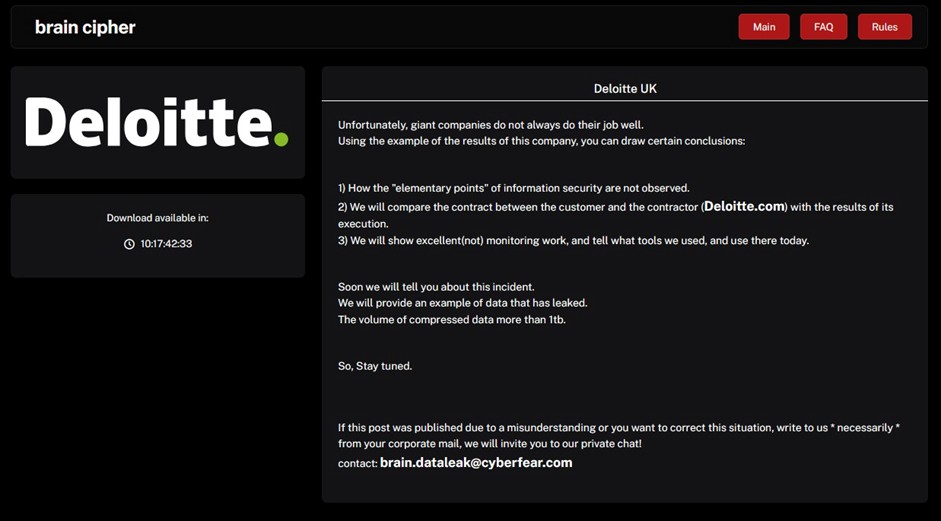

La Cybergang nel post all’interno del loro sito underground scrive: “Unfortunately, giant companies do not always do their job well.”, che può essere tradotto in “purtroppo le grandi aziende non sempre fanno bene il loro lavoro” come a volersi prendere gioco della vittima.
Ancora, leggendo il post, la CyberGang scrive come “gli elementi fondamentali della sicurezza informatica non sono stati rispettati”, come a voler dimostrare forse la facilità con cui hanno condotto l’attacco. Inoltre dichiarano “mostreremo il grande lavoro, o forse no, di monitoraggio” e “spiegheremo quali strumenti abbiamo usato e stiamo usando oggi” . Forse si può dedurre che abbiamo ancora persistenza nelle reti di Deloitte UK?
In modo del tutto inaspettato, probabilmente per la dimensione e la popolarità di Deloitte, aggiungono da BrainChiper che presto “parleranno” di questo incidente. Infine, dato molto preoccupante, BrainChiper dichiara di essere in possesso di 1 TeraByte di dati esfiltrati da Deloitte UK.
Il team DarkLab di Red Hot Cyber ha tentanto di mettersi in contatto con BrainChiper per chiedere se vogliono rilasciare un’intervista, vi terremo aggiornati.
BrainCipher è una un attore relativamente nuovo nel panorama. Si sono distinti per un attacco, confermato dal governo indonesiano, ai danni del National Data Center dell’Indonesia in giugno di quest’anno (attacco confermato dal governo indonesiano) interrompendo l’attività di oltre 200 agenzie governative. Per questo attacco sono stati chiesti 8 milioni di dollari in criptovaluta Monero.
Dall’analisi delle recenti vittime non si rilevano “affezioni” a qualche tipologia di vittima, piuttosto si rilevano: aziende, enti istituzionali ecc.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]