


All’inizio di questo mese l’FBI ha sequestrato per la seconda volta i domini del forum di hacker BreachForums (aka Breached), attraverso il quale gli hacker vendevano dati rubati ad altri criminali informatici.
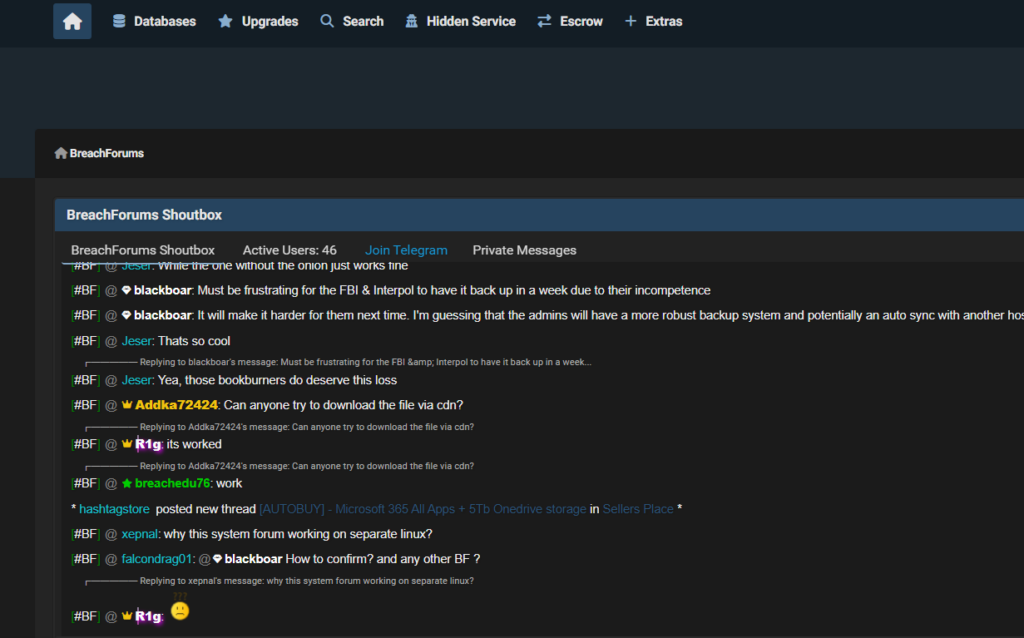
Tuttavia, la risorsa è tornata online nel giro di un paio di settimane e, a quanto pare, è ora sotto il controllo del collettivo ShinyHunters, uno degli ex amministratori di BreachForums ( 1 , 2 , 3 ).

Il nuovo dominio Conserva anche tutti gli utenti precedentemente presenti all’interno del vecchio Breach Forums, pertanto non è necessario effettuare una nuova iscrizione.
Il fatto è che ShinyHunters non solo ha ripristinato il sito, ma ha anche messo in vendita un database da 1,3 TB contenente i dati di 560 milioni di clienti di Ticketmaster (uno dei più grandi servizi di vendita di biglietti negli Stati Uniti), stimando il dump a 500.000 dollari. In precedenza, questo database veniva messo in vendita sul forum di hacking in lingua russa Exploit.
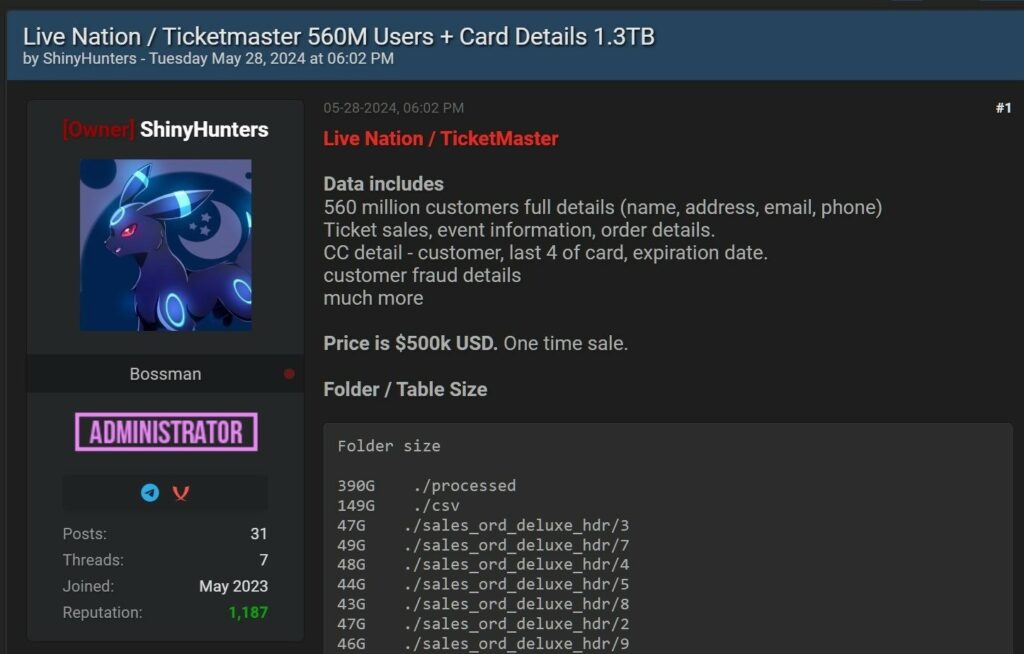
Gli hacker scrivono che il dump contiene nomi completi degli utenti, indirizzi, indirizzi e-mail, numeri di telefono, informazioni sui biglietti e sugli eventi, nonché le ultime quattro cifre dei numeri delle carte bancarie e le date di scadenza associate.
Ricordiamo che il sito web BreachForums e il canale Telegram sono stati chiusi dalle forze dell’ordine il 15 maggio 2024 ed entrambi sono apparsi con un avvertimento che ora le risorse e tutti i dati sul backend “sono sotto il controllo dell’FBI”.
Inoltre, il messaggio sulla confisca era accompagnato da due immagini provenienti dai profili degli amministratori del sito (Baphomet e ShinyHunters), i cui avatar erano sovrapposti alle sbarre della prigione.
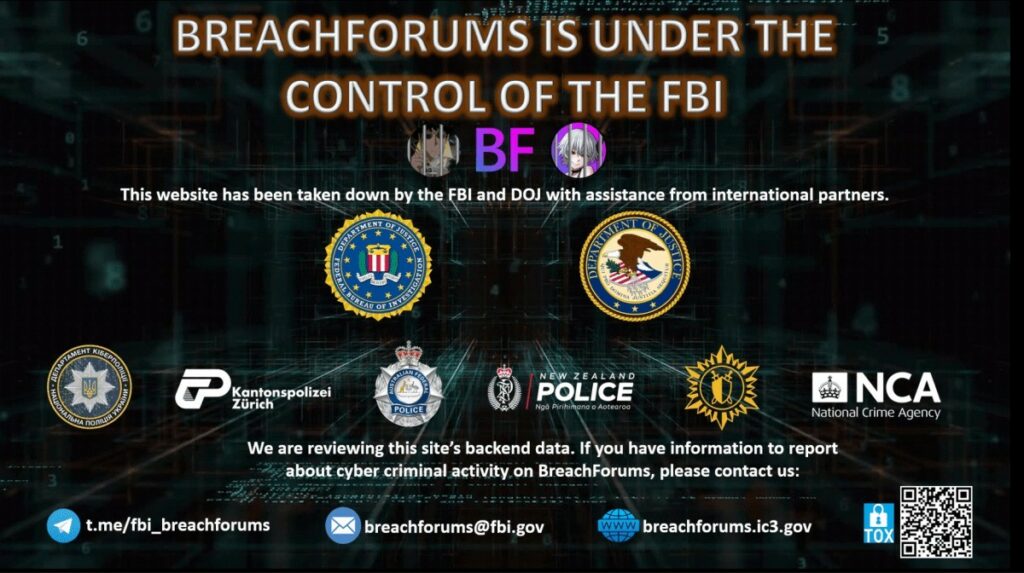
Per questo motivo, molti presumevano che Baphomet e ShinyHunters fossero stati arrestati, sebbene ciò non fosse stato annunciato ufficialmente dalle autorità. Vale la pena aggiungere che le forze dell’ordine hanno anche sequestrato un canale Telegram appartenente personalmente a Baphomet: nel canale sono apparsi messaggi che confermano che è effettivamente sotto il loro controllo.
Tuttavia, ShinyHunters sembra essere riuscito a sfuggire all’arresto: il Team ShinyHunters ha recentemente riferito di essere rimasto illeso e si è vantato che nessuno dei suoi membri era stato arrestato.
Secondo Hackread.com, che ha intervistato un rappresentante di ShinyHunters, gli hacker avrebbero riacquistato l’accesso al sito BreachForums e ad un nuovo dominio nella darknet già un giorno dopo l’operazione dell’FBI. Il Dipartimento di Giustizia degli Stati Uniti e l’FBI non hanno ancora rilasciato dichiarazioni ufficiali al riguardo, e l’FBI si è rifiutata di commentare gli arresti e la possibile rinascita di BreachForums.
Il Register cita l’ex assistente agente speciale dell’FBI Austin Berglas, che era a capo della divisione informatica dell’ufficio dell’FBI di New York.
“Il ripristino di BreachForums non è sorprendente. È estremamente difficile eliminare completamente un gruppo criminale organizzato su Internet. Garantire che tutte le persone con accesso siano contenute e inattive, identificare e catturare tutte le infrastrutture critiche, compreso il sequestro di tutte le infrastrutture finanziarie, tecniche e di comunicazione… tutto ciò è necessario per eliminare e limitare gravemente la possibilità di recupero” afferma Berglas. “Sebbene le forze dell’ordine possano sequestrare il dominio (o i domini) primari e i server associati, potrebbero esserci server di backup e domini a loro sconosciuti che possono essere utilizzati se necessario. Inoltre, persone precedentemente non identificate potrebbero avere accesso amministrativo o tecnico, che potranno utilizzare dopo la confisca.”
Va notato che l’estate scorsa le autorità hanno già sequestrato i domini di BreachForums e arrestato anche l’amministratore delle risorse Conor Brian FitzPatrick, noto anche con il soprannome di Pompompurin.
Alla fine si è dichiarato colpevole di molteplici accuse ed è stato condannato nel gennaio 2024 a 20 anni di libertà vigilata.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]