


Un attaccante ha compromesso gli account di gestione cloud della Commissione Europea ottenendo accesso all’ambiente ospitato su Amazon Web Services e sottraendo oltre 350 GB di dati da database e server email legati alla piattaforma Europa.eu. Non si tratta di una vulnerabilità di AWS ma di una compromissione del management layer. L’episodio è rilevante perché conferma una tendenza crescente: gli attacchi puntano alle credenziali di amministrazione cloud, aggirando i provider e colpendo direttamente la governance degli ambienti.
Il 24 marzo 2026, un gruppo di malintenzionati (che dalle nostre analisi potrebbe essere Shiny Hunters) è entrato nell’ambiente cloud Amazon della Commissione Europea. Non attraverso una vulnerabilità di AWS — la piattaforma non è stata toccata — ma attraverso la gestione degli account che la controllano. Tre giorni dopo, il 27 marzo, Bruxelles lo ha confermato ufficialmente con il comunicato stampa.
È il secondo incidente maggiore in meno di due mesi.

La distinzione tecnica è quella che conta di più in questo caso. L’attaccante non ha bucato Amazon Web Services. Ha compromesso almeno uno degli account con cui la Commissione gestisce il proprio ambiente cloud che ospita Europa.eu — la piattaforma web istituzionale dell’Unione. AWS ha già chiarito la propria posizione: “AWS did not experience a security event, and our services operated as designed.”
In altre parole: il vettore è stato il management layer, non il provider. Un pattern che nel 2025 e 2026 si sta consolidando come uno dei più efficaci contro le organizzazioni. Accesso alle credenziali cloud, privilege escalation nella console di gestione, exfiltration silenziosa. Niente exploit o zero-day necessari.
Il threat actor ha contattato BleepingComputer prima della disclosure ufficiale, fornendo screenshot come prova. Secondo quanto dichiarato, il bottino supera i 350 GB: database multipli e accesso a un server email usato dal personale della Commissione. I dati del personale, nella comunicazione al sito di sicurezza, sono stati indicati come tra gli elementi accessibili.
La Commissione, nel comunicato ufficiale, è più cauta ma non smentisce: “Early findings of our ongoing investigation suggest that data have been taken from those websites.” E aggiunge che sta notificando le entità dell’Unione potenzialmente coinvolte dall’incidente.
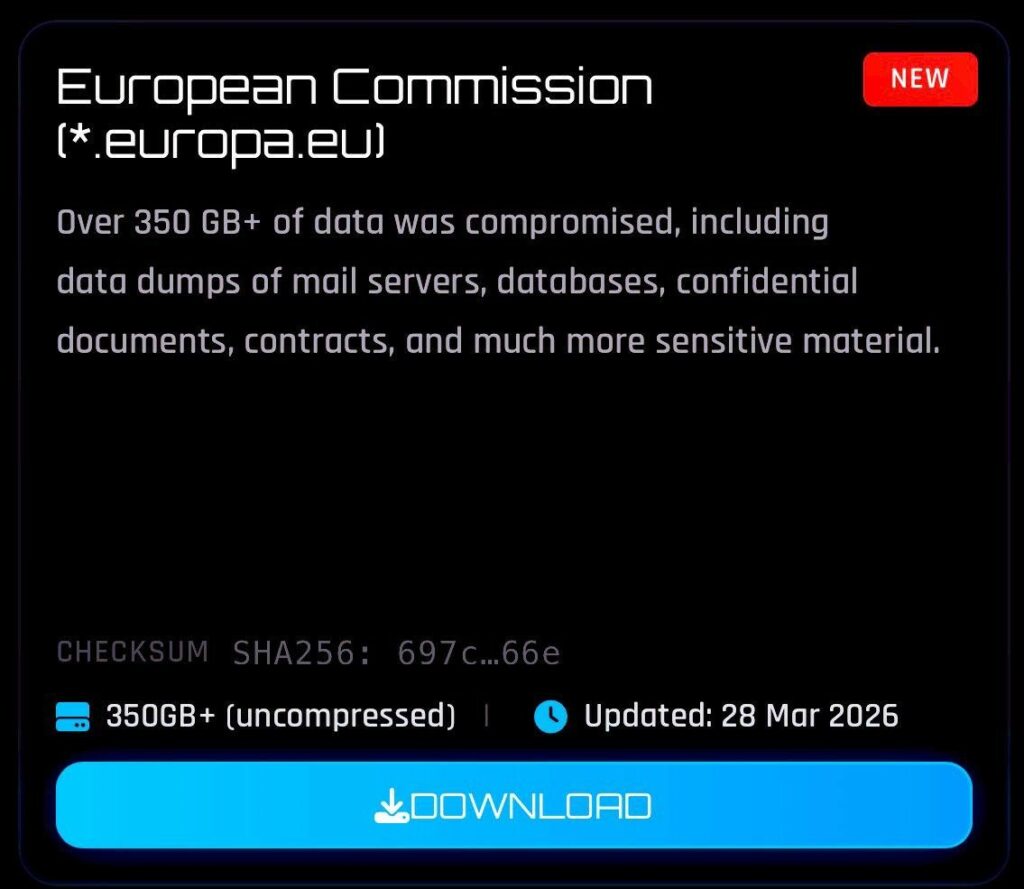
Come spesso accade in questo tipo di breach, il volume dichiarato dall’attaccante — 350 GB — va letto come un indicatore di accesso prolungato o esteso, non necessariamente di dati sensibili di alto valore. Dipenderà da cosa c’era in quei database. L’indagine è ancora in corso.
Un dettaglio non secondario: l’attaccante ha comunicato che non intende tentare l’estorsione. I dati verranno pubblicati. Questa scelta — tipica di attori con motivazioni ideologiche, hacktiviste o state-sponsored — cambia il profilo di rischio. Non c’è trattativa. C’è solo attesa.
La Commissione precisa che i sistemi interni non sono stati compromessi dall’attacco. Europa.eu è rimasta disponibile durante e dopo l’incidente. La risposta operativa è stata rapida.
Dal punto di vista CTI, non siamo davanti a un attacco devastante sull’operatività, ma a un’operazione di raccolta dati. Il target era l’infrastruttura cloud che ospita la presenza web istituzionale — non i sistemi di lavoro dei commissari o le reti interne. La distinzione è reale. Non riduce però il fatto che centinaia di gigabyte di dati istituzionali europei siano ora in mani sconosciute, e che verranno resi pubblici in una data non specificata.
Il 30 gennaio 2026, CERT-EU aveva rilevato un’intrusione nei sistemi di gestione dei dispositivi mobili del personale della Commissione. Quel caso sfruttava due vulnerabilità critiche di Ivanti Endpoint Manager Mobile — CVE-2026-1281 e CVE-2026-1340, entrambe di tipo code injection senza autenticazione — che avevano colpito nello stesso periodo anche la Dutch Data Protection Authority e il Council for the Judiciary olandese.
La Commissione chiude il comunicato con una frase che suona come un impegno programmatico: “As Europe confronts persistent cyber and hybrid attacks targeting essential services and democratic institutions, the Commission is actively working on enhancing the EU’s cybersecurity resilience.”
Ci aspettiamo che nei prossimi giorni emergano dettagli più precisi sui database coinvolti — e che la pubblicazione dei dati da parte dell’attaccante forzi una disclosure più granulare da parte della Commissione.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].