


Il programma "Internet Bug Bounty" è stato bloccato da HackerOne a causa del forte impatto dell’intelligenza artificiale sull'accelerazione della scoperta di vulnerabilità non note. La ricerca di bug sta diventando estremamente (e tragicamente) troppo rapida, mentre le risorse per risolverli restano limitate. Il modello economico non sembra essere più sostenibile. Questa decisione sta riflettendo una crisi più ampia nella gestione dei bug open source, con segnali simili che provengono da differenti progetti opensource e non solo.
Il mercato dei bug bounty sta cambiando sotto i nostri occhi.
E uno dei segnali più evidenti arriva dall’Internet Bug Bounty. Il programma, che per oltre un decennio ha premiato la scoperta di bug pericolosi nei software open source, ha smesso di accettare delle nuove segnalazioni.

Ciò non è dovuto a una mancanza di interesse, attenzione, ma bensì al fatto che l’intelligenza artificiale ha accelerato drasticamente la ricerca di vulnerabilità e ha sconvolto il tradizionale equilibrio tra individuazione e risoluzione dei problemi.
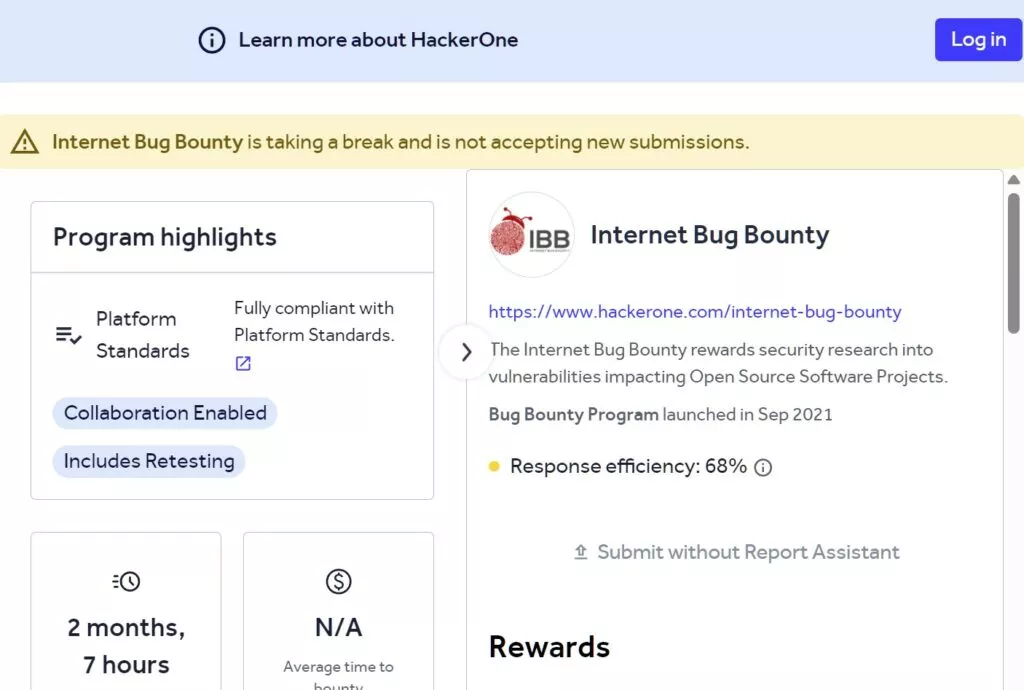
HackerOne, la società che gestisce l’Internet Bug Bounty, ha annunciato che a partire dal 27 marzo non accetterà più nuove segnalazioni nell’ambito del programma.
Anche le ricompense per le vulnerabilità riscontrate nel codice open source sono state temporaneamente sospese. L’azienda ha spiegato di essere impegnata nella revisione del modello del programma e nella ricerca di un nuovo approccio per proteggere i progetti in un contesto in cui l’intelligenza artificiale ha notevolmente aumentato la velocità e la portata della ricerca di bug.
Il programma Internet Bug Bounty è attivo dal 2012 con il supporto di importanti sviluppatori di software. Da allora, il programma ha distribuito oltre 1,5 milioni di dollari ai segnalatori. Il precedente schema prevedeva che l’80% dei fondi fosse destinato alla scoperta delle vulnerabilità, mentre il restante 20% alla risoluzione dei problemi riscontrati. Ora HackerOne ritiene che questo meccanismo non sia più realistico, poiché trovare bug è diventato più facile, mentre le risorse per risolverli rimangono insufficienti.
Uno dei primi progetti a essere interessato da questi cambiamenti sarà Node.js. Il team della piattaforma continuerà ad accettare segnalazioni di vulnerabilità tramite HackerOne, ma i pagamenti del programma Internet Bug Bounty cesseranno. Per la comunità open source, questa decisione è significativa, poiché riguarda uno dei progetti infrastrutturali più importanti con un vasto ecosistema.
La decisione di HackerOne si inserisce in una tendenza molto più ampia. A gennaio di quest’anno, anche il progetto curl ha annunciato la chiusura del suo programma di ricompense. A marzo, Google ha sospeso l’accettazione di segnalazioni di bug open source generate dall’IA, citando la bassa qualità di tali segnalazioni.
In questo contesto, sta diventando sempre più evidente che il settore sta faticando a capire come sfruttare il potenziale dell’IA senza generare un’ondata di risultati deboli o inutili.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].