


Abbiamo rilevato recentemente una campagna di phishing, indirizzata alla nostra redazione, che mima una mail legittima del fornitore di servizi internet Aruba.
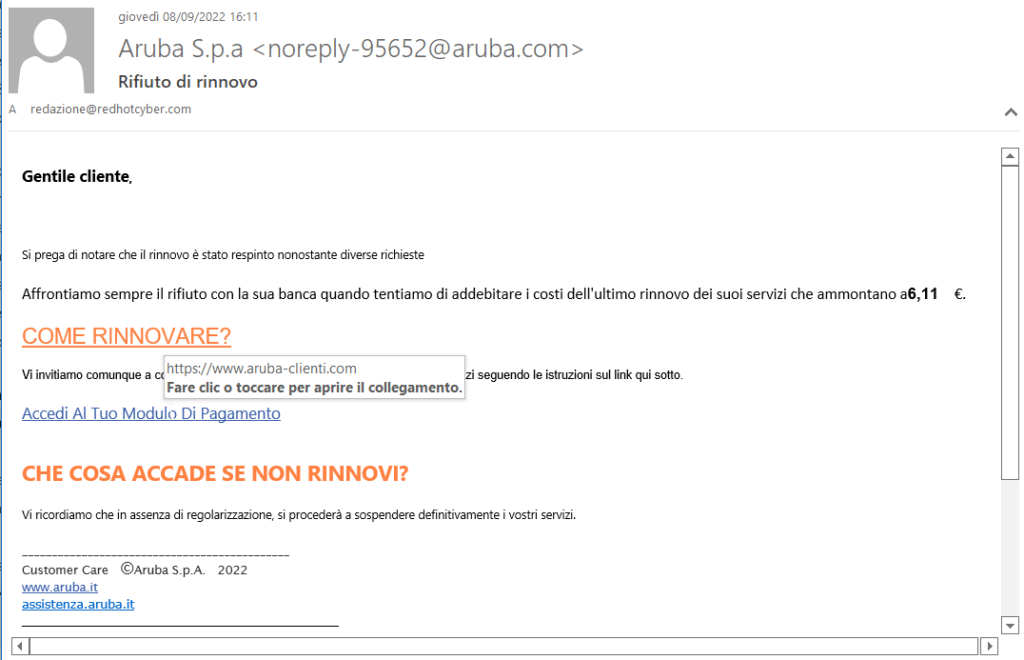
All’interno dell’email viene riportato come oggetto “Rifiuto di rinnovo” e all’interno del corpo dell’email viene invece riportato che “il rinnovo è stato respinto nonostante diverse richieste”.

Viene quindi fornita la risoluzione al problema attraverso un link che ha come testo “Accedi Al Tuo Modulo Di Pagamento”, con ogni parola scritta in maiuscolo.
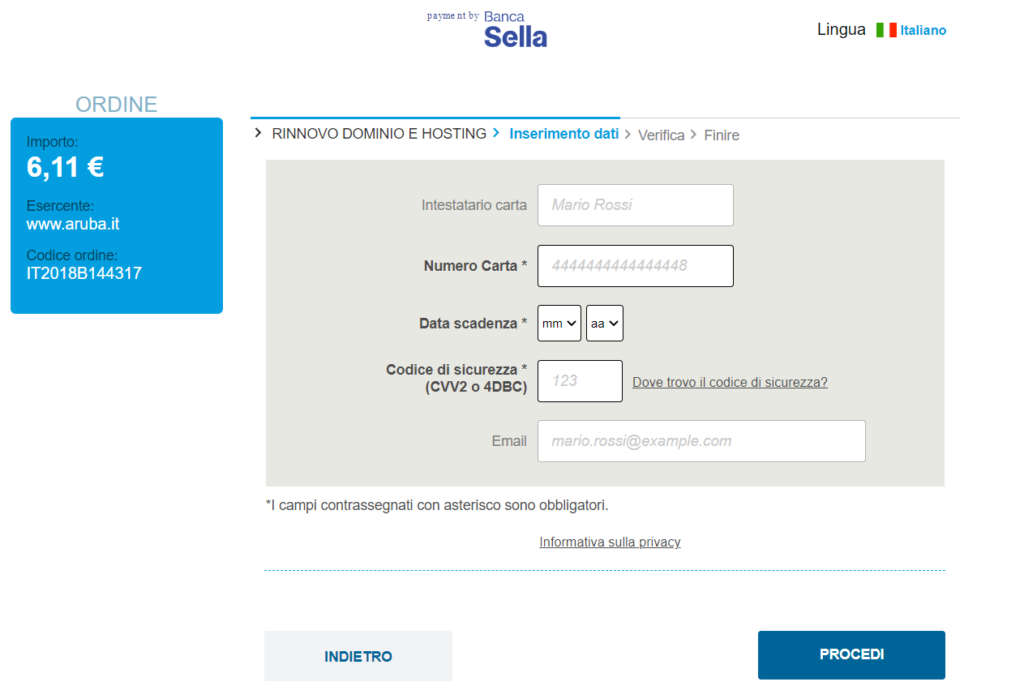
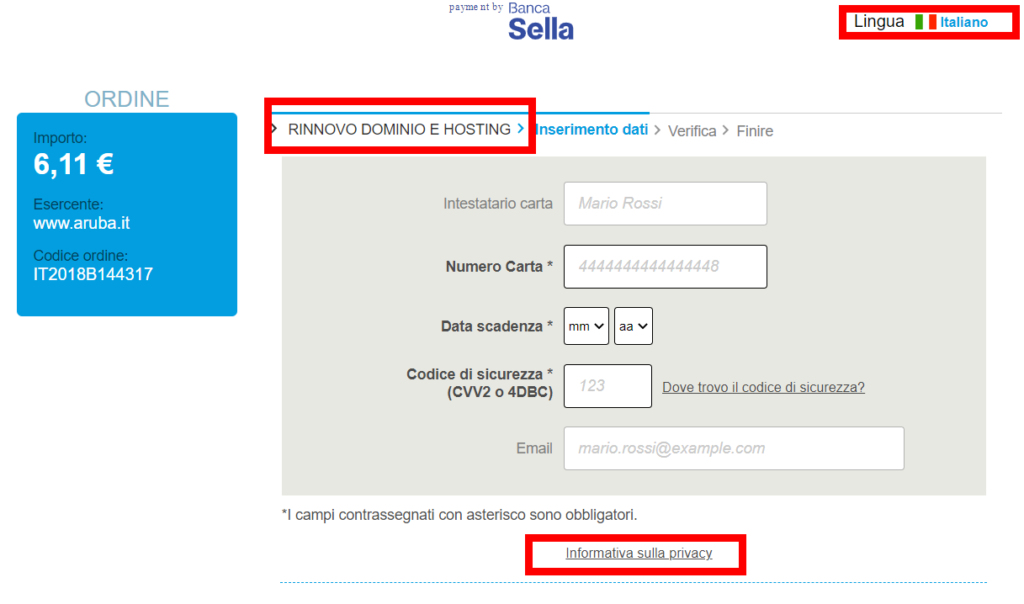
Cliccando sul link, gli antivirus riportano che si tratta di un sito malevolo, ma accedendo al sito, ci troviamo di fronte ad una risorsa web con il logo “powered banca Sella”, non propriamente ben fatto e la richiesta di informazioni necessarie per poter effettuare la transazione bancaria.
Infatti vengono richiesti intestatario, numero di carta, la data di scadenza, il codice di sicurezza e l’email. La form riporta che tutti i campi sono obbligatori.
La cifra è veramente piccola, proprio per evitare possibili controlli da parte degli utenti di Aruba.
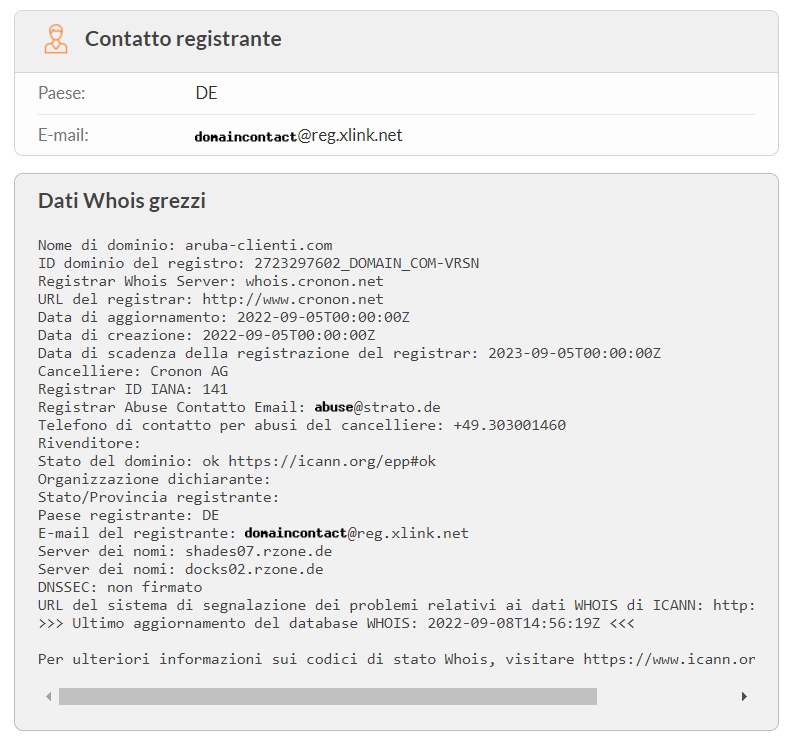
Andando ad analizzare il dominio www[.]aruba-clienti[.]com sul registro, si può vedere che il dominio è stato registrato in Germania e l’email del richiedente, non è propriamente di Aruba.
La cosa interessante da notare che tutti quanti i link della form non risultano funzionanti. Ad esempio il link dell’informativa della privacy riporta “#fancybox-privacy”.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]