


La polizia del Regno Unito sta segnalando un numero “record” di false chiamate al numero 999, utilizzato nel Paese per i servizi di risposta alle emergenze. Apparentemente, la ragione di ciò è stata la rapida chiamata ai servizi di emergenza, apparsa in Android 12. L’utente deve solo premere il pulsante di accensione cinque volte e il telefono stesso compone il numero.
La scorsa settimana, il Consiglio nazionale britannico ha twittato senza mezzi termini che il motivo della raffica di false chiamate al 999 era “un aggiornamento degli smartphone Android”.

Nationally, all emergency services are currently experiencing record high 999 call volumes. There's a few reasons for this but one we think is having a significant impact is an update to Android smartphones…
📷thanks to @NYorksPolice pic.twitter.com/TbmRQgTsUe— National Police Chiefs' Council (NPCC) (@PoliceChiefs) June 17, 2023Advertising
Secondo la BBC, le chiamate false accadono per lo più per caso. Il fatto è che è abbastanza facile premere il pulsante di accensione più volte di seguito quando il telefono è in tasca o in borsa, e questo ha generato un’ondata di chiamate casuali al servizio di emergenza. I giornalisti affermano che solo un dipartimento “ha ricevuto 169 chiamate “mute” al numero 999 tra le 0:00 e le 19:00 di domenica”.
Va notato che Android 12 e questa semplice funzione di chiamata di emergenza sono apparse un anno e mezzo fa. Tuttavia, grazie ai meccanismi di implementazione di Android, questa funzione è utilizzata solo ora da un numero sufficiente di persone per farla diventare un problema.
Il fatto è che i dispositivi Google Pixel ricevono immediatamente gli aggiornamenti di Android, ma altri dispositivi possono impiegare mesi o addirittura anni per ricevere nuove versioni. Dopotutto, il produttore di un particolare dispositivo deve sviluppare le proprie build individuali su Android prima di distribuirle.
Quando questa funzionalità è apparsa sui dispositivi Pixel nel 2021, alcuni utenti l’hanno immediatamente definita problematica e hanno persino scritto su Reddit che era “pericolosa”. Da allora, si può osservare un flusso sempre crescente di reclami.
Ora che anche le forze dell’ordine britanniche si sono unite ai reclami, Google ha affermato che la società sta già lavorando a una patch.
Fino a quando non verrà rilasciata una correzione, Google consiglia agli utenti di disabilitare del tutto questa funzione. Tuttavia, anche questo può essere difficile. Molti produttori di dispositivi Android modificano le impostazioni a loro piacimento, quindi può essere difficile trovare come disattivare la chiamata rapida ai servizi di emergenza su un particolare dispositivo. In generale, si consiglia di cercare qualcosa come “SOS di emergenza” nelle impostazioni di sistema.
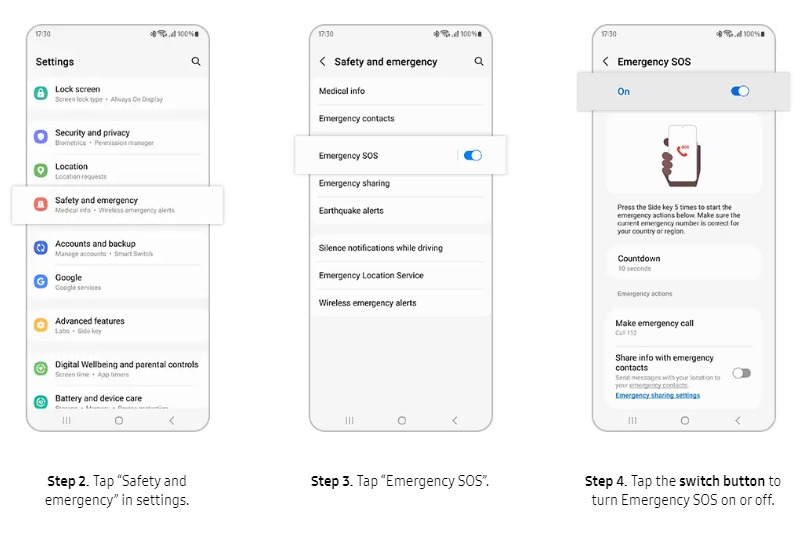
Tuttavia, alcuni utenti scrivono che i loro dispositivi non prevedono affatto la disabilitazione di questa funzione. Ad esempio, alcune build per Galaxy S23 e S22 consentono di configurare se una chiamata di emergenza deve essere accompagnata da un suono di avviso, ma non consentono di disabilitare la funzione.
“Per aiutare i produttori a prevenire chiamate di emergenza accidentali dai loro dispositivi, Android fornisce loro ulteriori indicazioni e risorse. Prevediamo che i produttori di dispositivi rilasceranno presto patch per risolvere il problema. Gli utenti che continuano a riscontrare questo problema dovrebbero disattivare SOS di emergenza per i prossimi giorni”, afferma Google.
Poiché le patch Android possono impiegare mesi e anni per raggiungere gli utenti finali, l’affermazione di Google secondo cui ci vorranno “diversi giorni” per risolvere il problema sembra molto ottimistica.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].