


Gestire la sicurezza non è affatto semplice, non è qualcosa di standardizzabile, ma soprattutto non può avvenire a colpi di “soluzioni”. Serve progettazione, analisi e la capacità di avere una visione d’insieme e soprattutto perseguire gli obiettivi di mantenere dati e sistemi ad un livello di sicurezza accettabile. Le cause di crisi più comuni sono lo scollamento fra ciò che si è fatto e ciò che si vorrebbe fare, o ancor peggio ciò che si crede di aver fatto. Insomma: sia l’ipotesi in cui i desiderata non siano raggiungibili in concreto, sia quella in cui ci si illude di essere al sicuro, sono fonte di gran parte dei problemi che possono essere riscontrati nelle organizzazioni di ogni dimensione.
Per questo motivo, esistono delle funzioni – o meglio: degli uffici – che sono deputati non solo ad una sorte di controllo di gestione della sicurezza, ma anche e soprattutto ad un’azione di advisoring continua della Direzione in modo tale che si possano contrastare allucinazioni di varia natura. Non da ultima, quella della cosiddetta paper security. Ovverosia la sicurezza scritta e mai attuata, in cui si ritiene che un formalismo possa mettere in salvo dall’azione di qualsiasi threat actor.

Questi uffici sono quello del CISO e del DPO. Il primo è caratterizzato da un campo d’azione decisamente più ampio mentre il secondo è verticalizzato sugli aspetti di gestione dei dati personali fra cui rientra anche la sicurezza. La correlazione fra Data Privacy e Data Security è ricorrente in gran parte delle norme, nei sistemi di gestione e nell’esperienza pratica delle organizzazioni.
Quel che occorre è che però CISO e DPO sappiano operare come un tag team nella gestione della sicurezza, anziché come concorrenti. Anche quando le funzioni sono esterne e affamate di upselling. Ma la Direzione sa come impiegarli e soprattutto come verificare la correttezza del loro operato? Ecco la nota dolente. Spesso si ricorre a un CISO perchè fa fancy, o a un DPO perchè obbligatorio. Ma raramente si sa rispondere alla domanda se questi stiano facendo bene il proprio lavoro, accontentandosi dei report periodici e qualche slide messa lì per giustificare i compensi corrisposti.
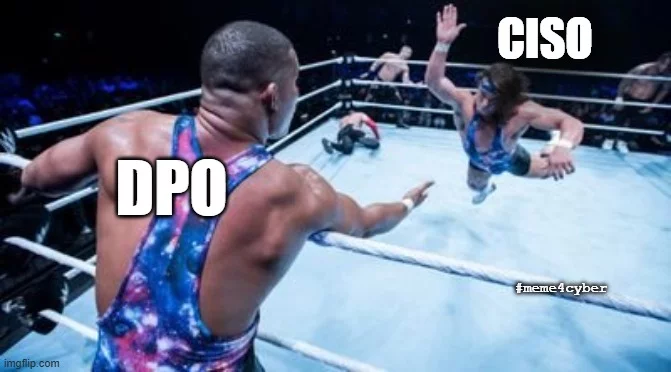
Superiamo un malinteso: sia il CISO che il DPO possono essere controllati e questo non ne compromette l’apporto. Tanto nell’ipotesi che siano interni che esterni. Come ogni organismo dell’organizzazione – ivi incluso l’OdV – devono comprovare di aver adempiuto agli obblighi contrattualmente definiti nonché alle mansioni richieste dallo svolgimento dell’incarico. Alcuni potrebbero sostenere – anzi: hanno sostenuto – che così viene compromessa l’indipendenza della funzione, facendo salire le Nessuno mi può giudicare vibes. Errando profondamente. Perché ciò che non può essere sindacato è l’ambito discrezionale affidato alle funzioni di controllo e l’esito delle loro valutazioni, non il fatto che queste non svolgano il proprio incarico correttamente.
Quindi bene coinvolgerli e farli lavorare, ancor meglio comprendere come farli lavorare al meglio. Valorizzando i punti di forza e mitigando le criticità.
“Together we stand, divided we fall” , ricordano i Pink Floyd. Questo, nella sicurezza, è un leitmotiv comune a molteplici funzioni e ricorrente per CISO e DPO. Ma come agire in cooperazione? Certamente, sedere ai tavoli di lavoro è importante ma sapere anche qual è l’apporto reciproco che si può dare ai progetti, o il perimetro di intervento, è fondamentale.
Buona prassi vuole che si condividano progetti anche in cui l’ultima parola è naturalmente del CISO o del DPO, come ad esempio, rispettivamente, nella decisione circa una misure di sicurezza o altrimenti un parere circa l’adeguatezza della stessa rispetto ai rischi per gli interessati. Insomma: condivisione degli obiettivi, dei progetti e rispetto dei ruoli.
La Direzione deve pertanto predisporre i flussi informativi ma anche coinvolgere le figure all’interno dei tavoli di lavoro della sicurezza, avendo contezza di cosa chiedere a chi, potendo così gestire al meglio la roadmap di attuazione e di controllo della sicurezza dei dati e dei sistemi.
Chiarire i termini e le modalità di cooperazione è utile non solo per evitare inutili ripetizioni, ma soprattutto per prevenire quei conflitti che possono emergere quando ci sono ambiti comuni d’intervento.
La sovrapposizione dell’azione del CISO e del DPO è inevitabile, ma dev’essere gestita correttamente. Altrimenti diventa competizione. E oramai la favola della coopetition è decisamente sfumata, dal momento che innalza il livello di conflitto interno in azienda, nonché porta ad inevitabili deragliamenti dal tracciato degli obiettivi di sicurezza.
La Direzione non solo deve astenersi dal promuovere conflitti, ma prevenirli presentando adeguatamente le funzioni e chiarendo che cosa si attende come risultati. Questo può significare stabilire KPI, richiedere pareri congiunti o in sinergia, o altrimenti assegnare valutazioni di rischio in prospettiva di integrazione o confronto, ad esempio.
Insomma: CISO e DPO possono migliorare la gestione della sicurezza.
Ma occorre aver letto bene le istruzioni per l’uso.
RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.