


Ransomed[.]vc, un gruppo noto per i suoi attacchi a Sony e Colonial Pipeline, sta chiudendo dopo che sei membri sono stati arrestati.
IL gruppo è giunto per la prima volta all’attenzione dei ricercatori nell’agosto del 2023. Gli hacker hanno minacciato le loro vittime con delle multe per aver violato le leggi europee sulla protezione dei dati, chiedendo un riscatto per le informazioni rubate. Tuttavia, alcune aziende menzionate nel sito di fuga del gruppo affermano che i loro sistemi non sono stati effettivamente hackerati.

Adesso i criminali hanno annunciato che intendono vendere tutti i loro beni. Nei post di Telegram poi cancellati, uno dei leader del gruppo offriva ai “colleghi” del mondo della criminalità informatica software per creare virus ransomware; un insieme di nomi di dominio; accesso privilegiato alle reti VPN di undici grandi organizzazioni; così come gli account sui social media del gruppo. Inoltre, sono stati messi in vendita 37 database, per un valore di 10 milioni di dollari.
Con il passare del tempo le offerte divennero sempre più disperate. In uno dei post, ai clienti è stato promesso uno sconto del 20% sull’acquisto di qualsiasi risorsa. Forse ciò era dovuto alla sensazione di una minaccia imminente da parte dell’FBI.
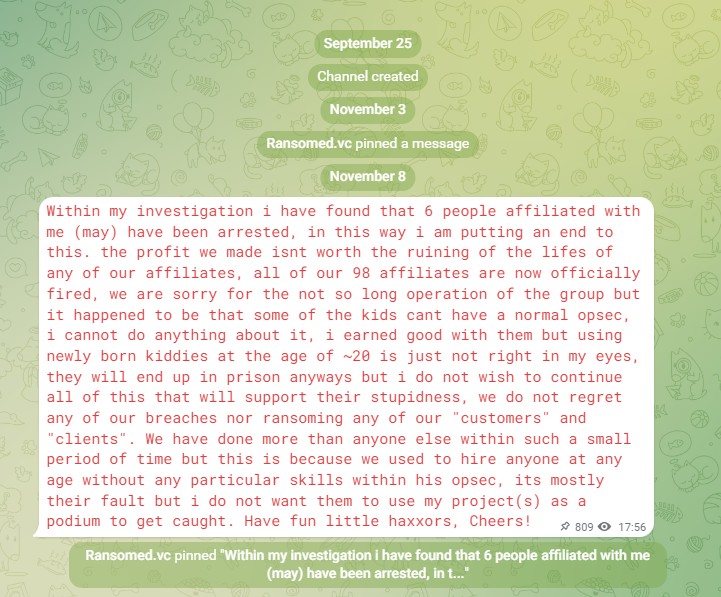
Di conseguenza, nel canale è stato pubblicato un messaggio di addio. In esso, il leader spiegava che avevano deciso di chiudere il gruppo a causa dell’arresto di sei “affiliati”. Secondo lui i profitti delle campagne di estorsione non valgono la sofferenza dei giovanissimi hacker: “Con loro ho guadagnato bene, ma usare ragazzi molto giovani intorno ai 20 anni, secondo me, è ingiusto. Prima o poi finiranno in prigione, ma non voglio continuare così sostenendo la loro sconsideratezza.”
L’autore dell’appello sottolinea che il gruppo non si pente delle sue azioni. Ma tutti “ragazzi” che componevano la squadra sono già stati licenziati.
Alan Liska, esperto di Recorded Future, ha osservato: la chiusura di un gruppo di hacker sotto l’influenza di circostanze esterne è un caso piuttosto raro nel mondo della criminalità informatica. Ha inoltre espresso l’opinione che le attività di Ransomed.vc mirano più ad attirare l’attenzione del pubblico che a causare danni alle vittime.
Secondo James Turgal, ex vicepresidente di Optiv, il ransomware-as-a-service è diventato una pratica comune, ma nel caso di Ransomed.vc, potrebbe essere uno stratagemma per verificare quanto le forze dell’ordine si avvicinano a loro.
Anche Ransomed.vc sembra sospetto. In genere, i gruppi si sciolgono, cambiano marchio o scompaiono silenziosamente dai radar della polizia. Ma il caso potrebbe parlare della crescente pressione ed efficacia delle misure adottate dalle autorità di regolamentazione di tutto il mondo.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]