


Continuiamo con la creazione del laboratorio di pentesting con la prova gratuita di Microsoft Azure:
Il passo successivo consiste nel configurare i Servizi di certificato in modo da avere successivamente LDAPSecure disponibile.

Avviamo nuovamente Server Manager e facciamo clic su Aggiungi ruoli e funzionalità, seguendo poi le impostazioni come nelle successive schermate, praticamente senza cambiare niente.
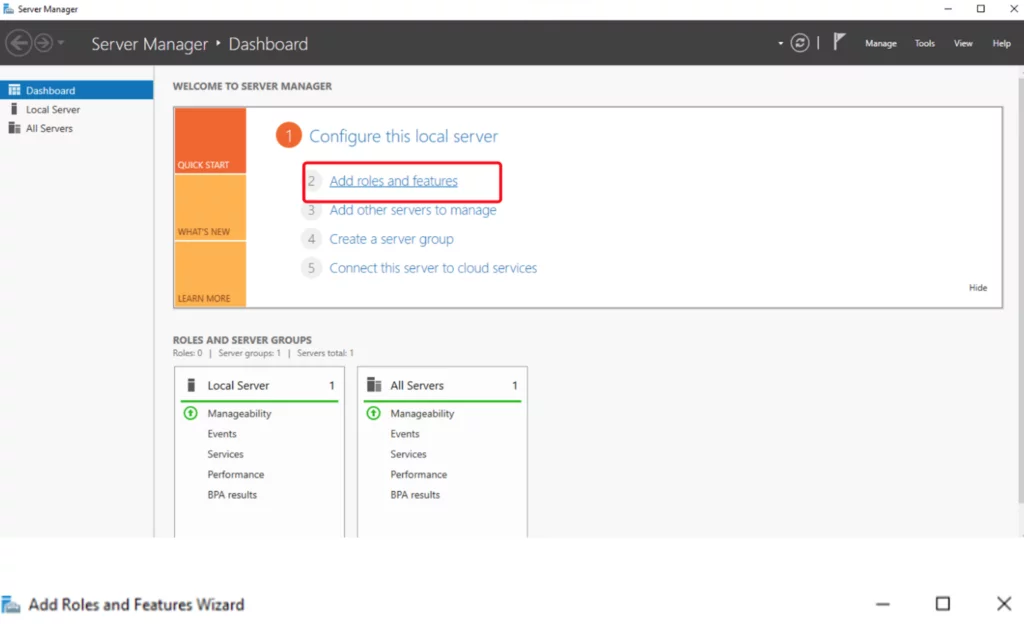
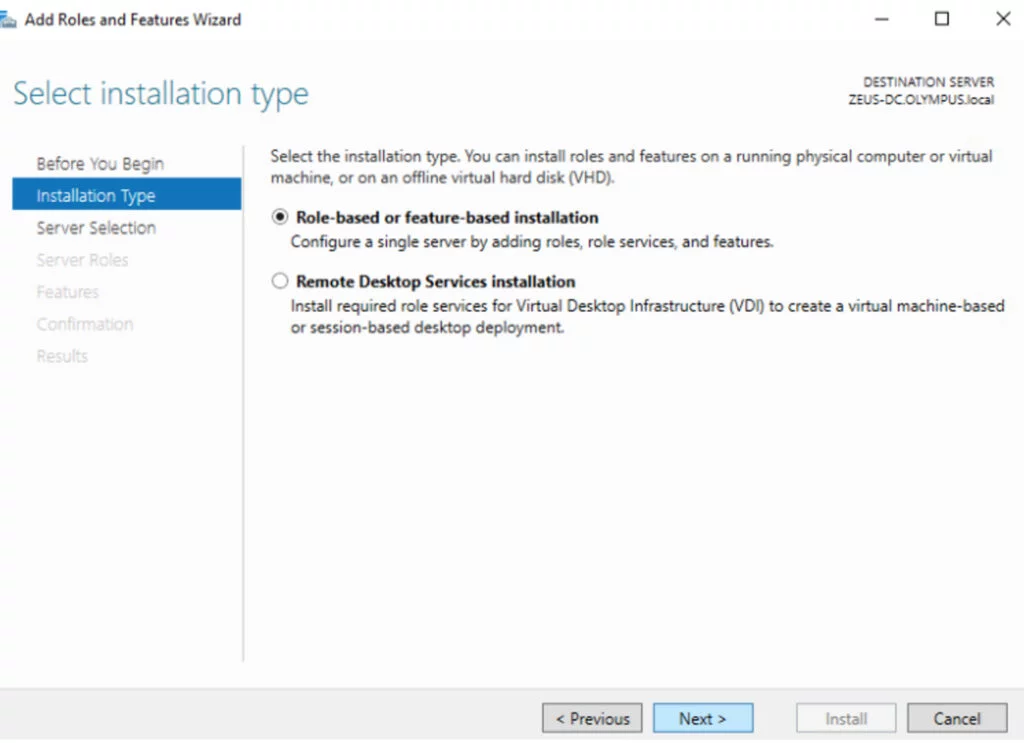
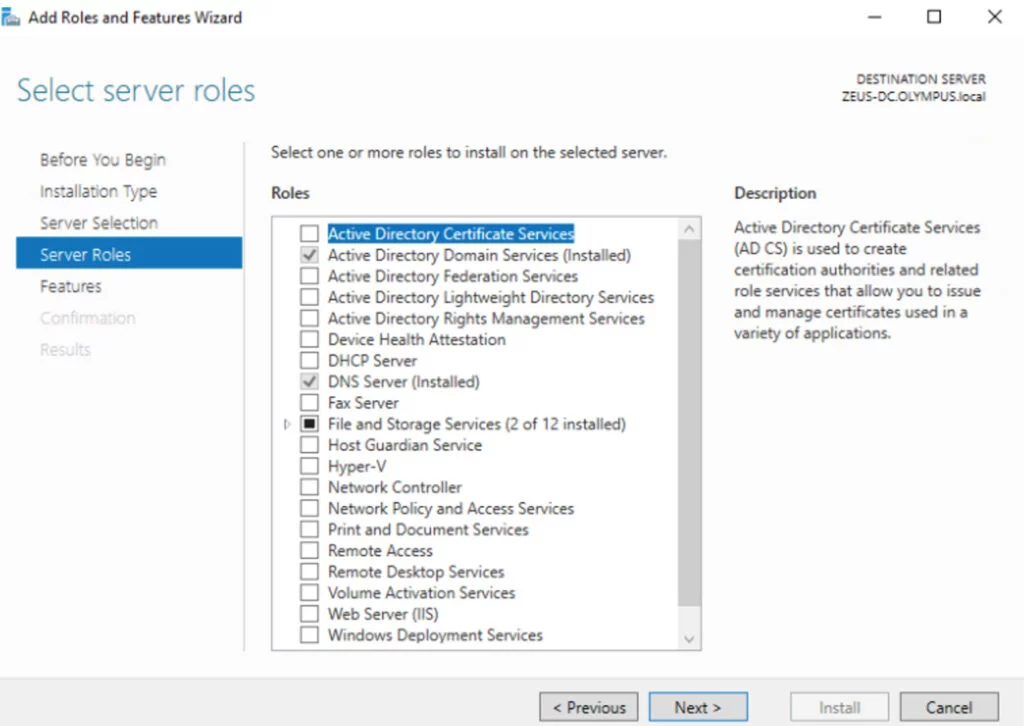
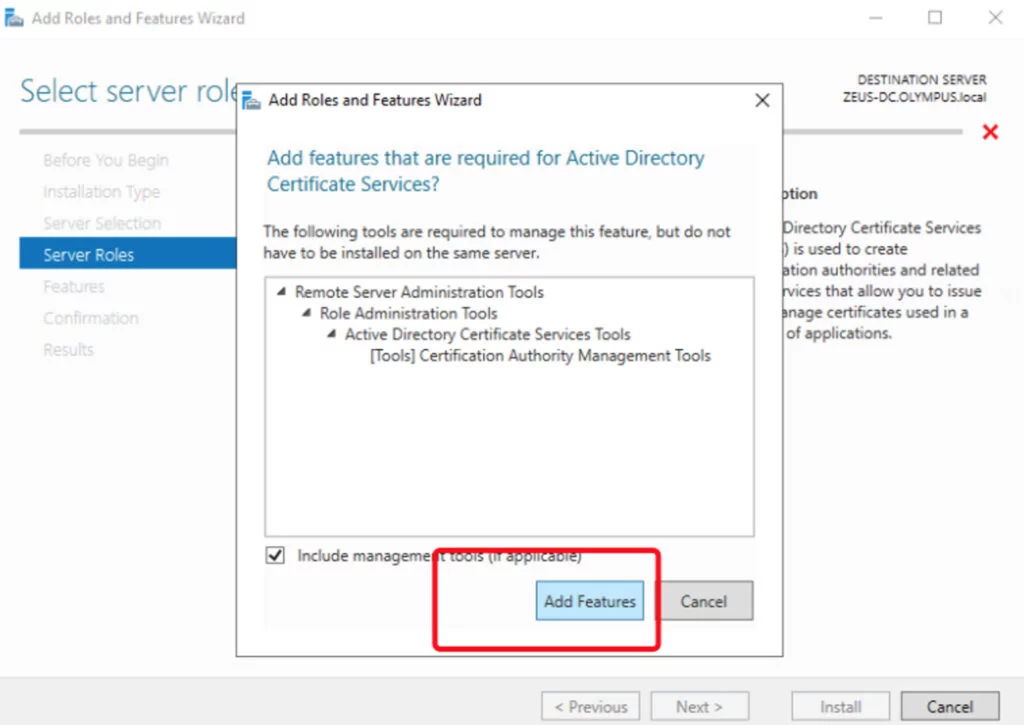
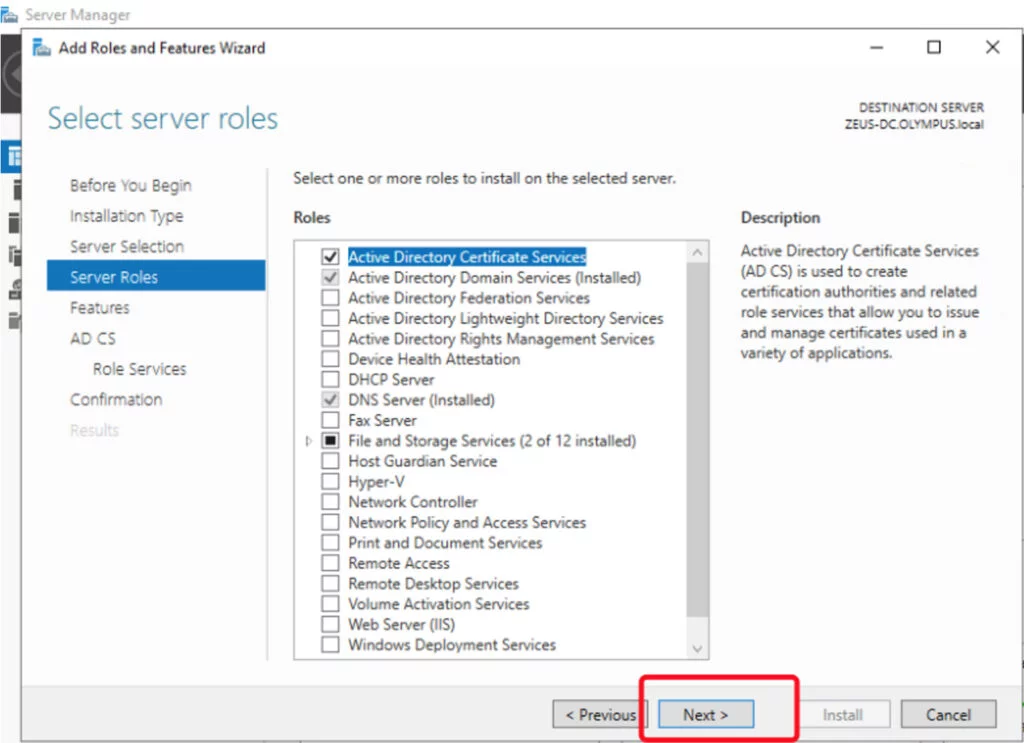
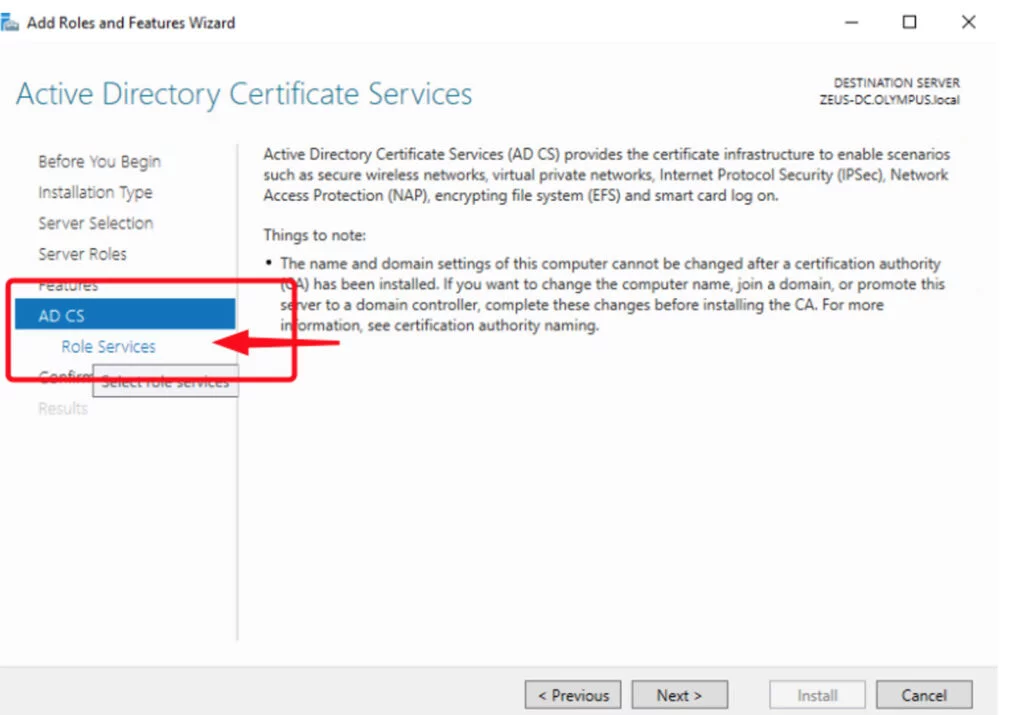
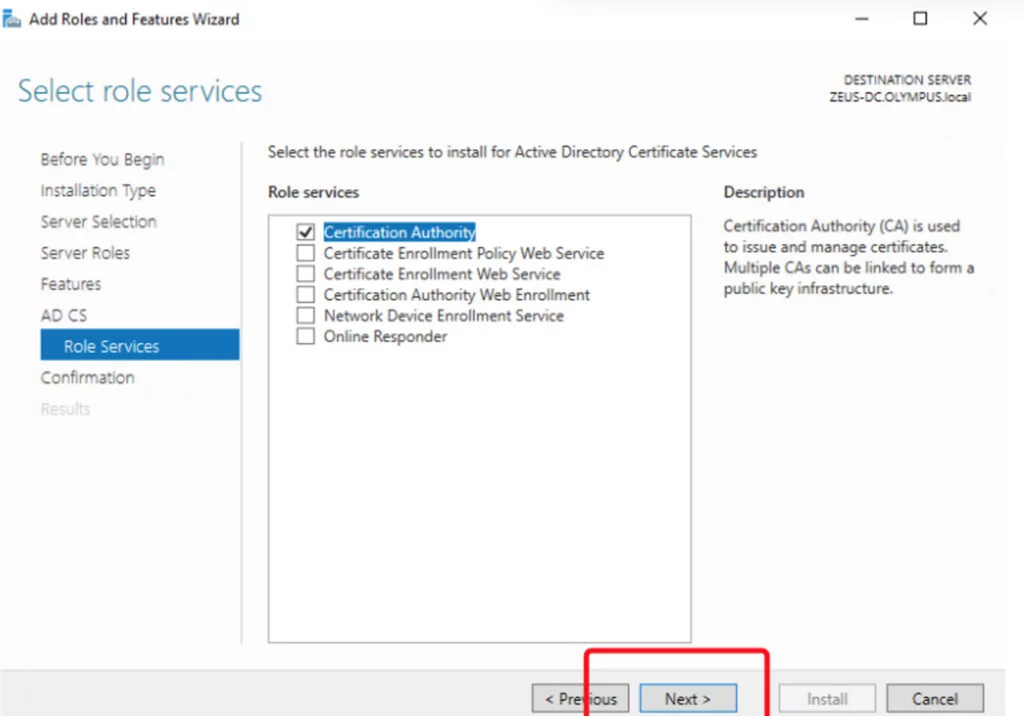
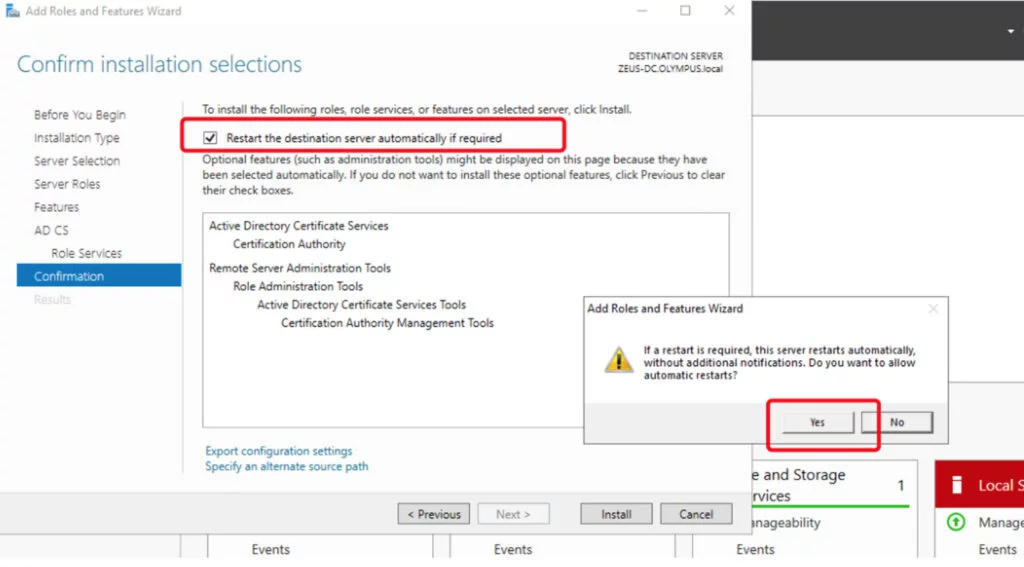
successivamente “install” per iniziare il processo.
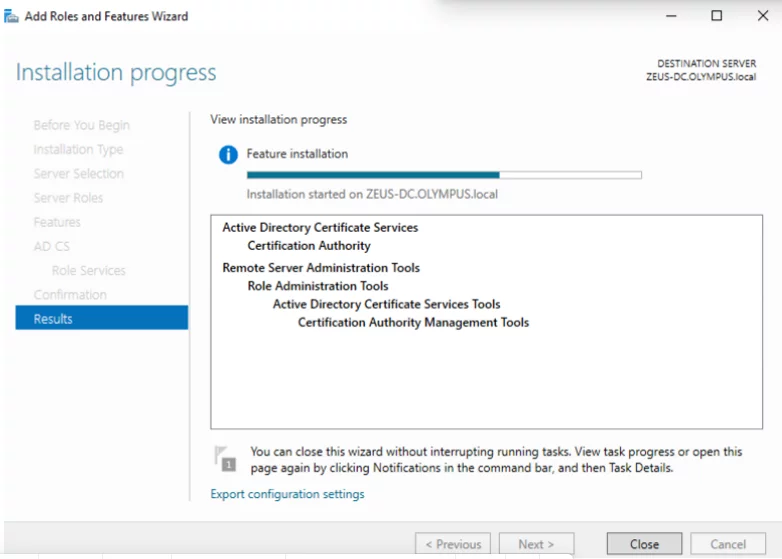
alla fine chiudete la finestra e troverete una flag rossa nuovamente in cima a destra che vi chiederá di configurare i certificati di AD :Configure Active Directory Certificate Services on the destination server.
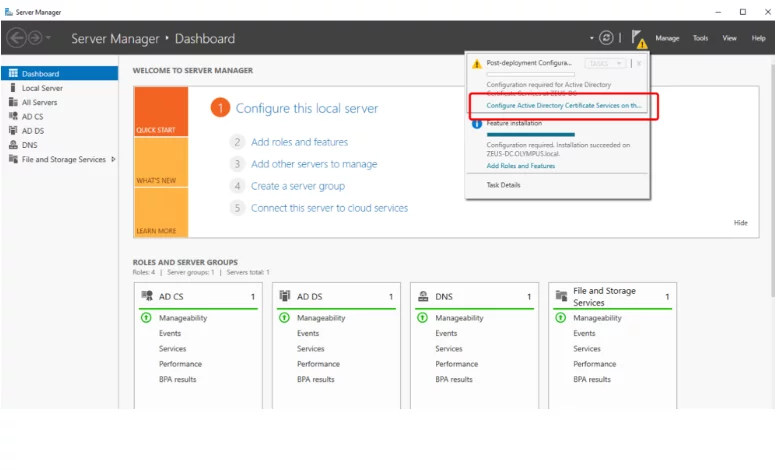
inseriamo le credenziali come segue:
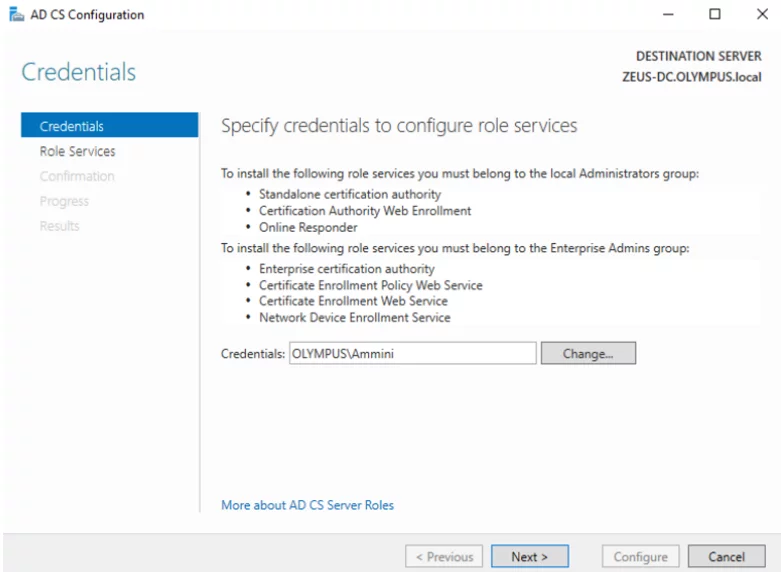
ed i settaggi come nelle seguenti immagini:
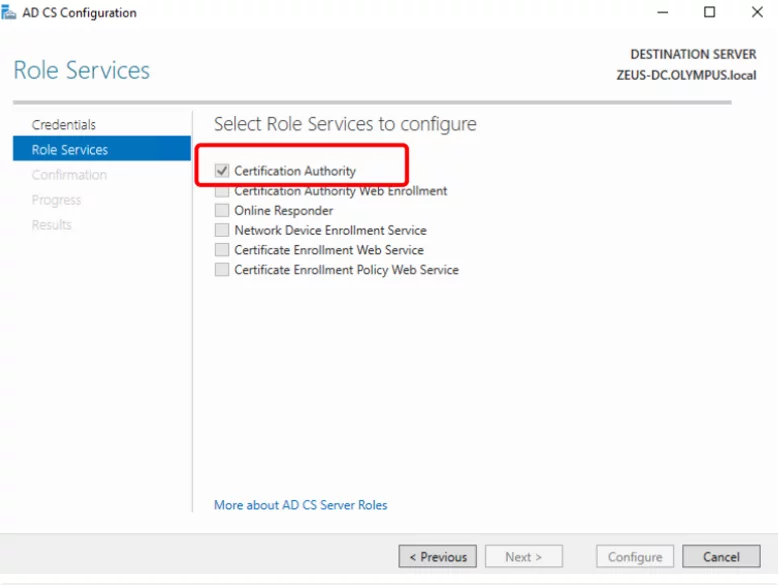
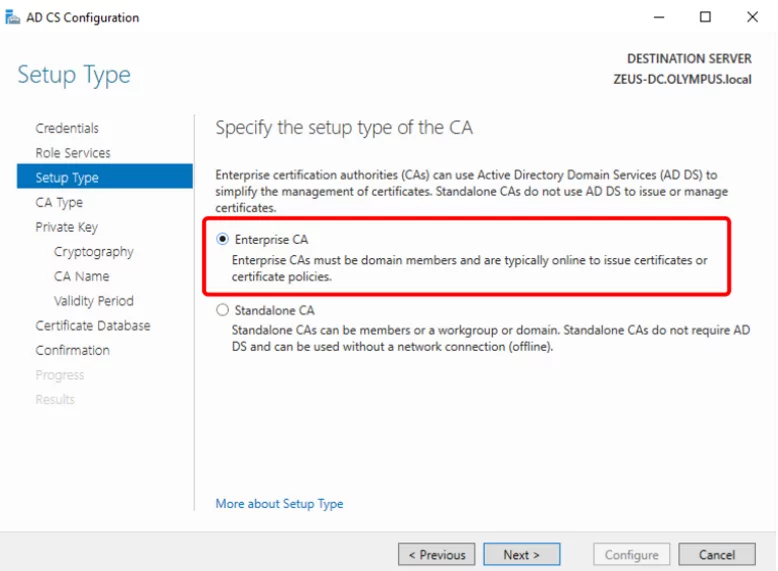
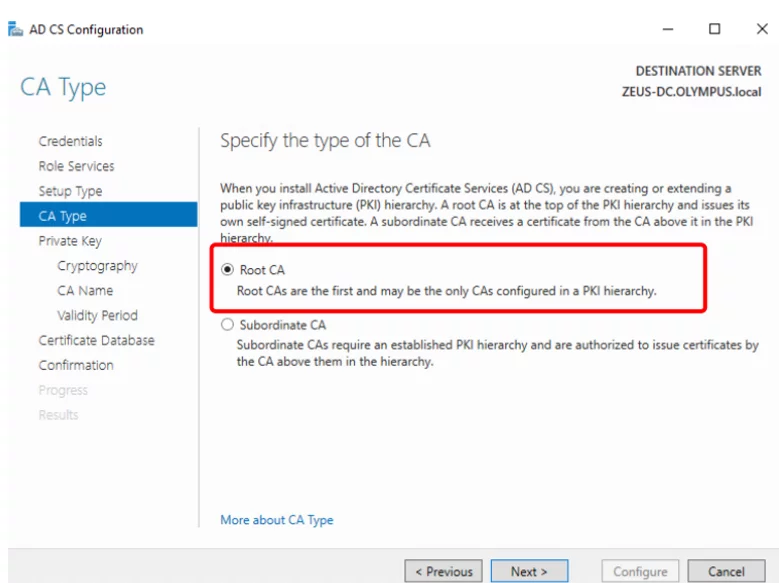
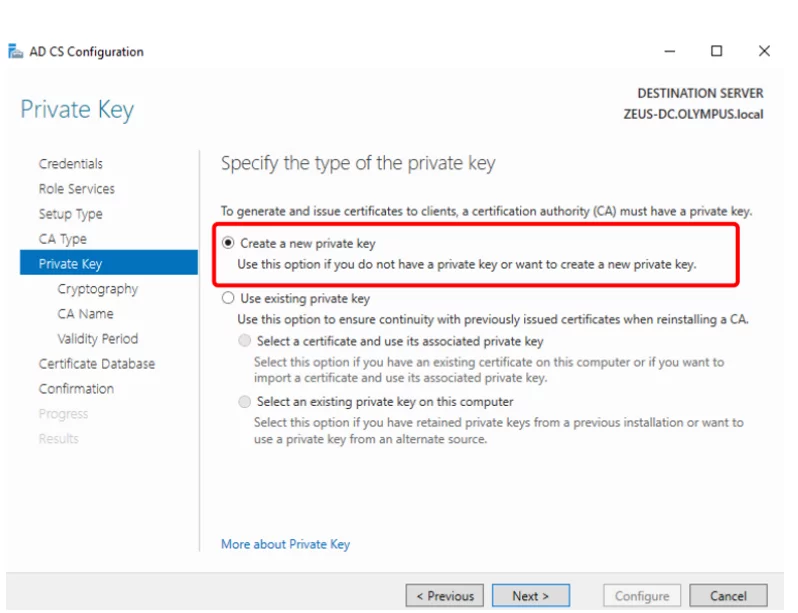
creaimo una nuova chiave privata :
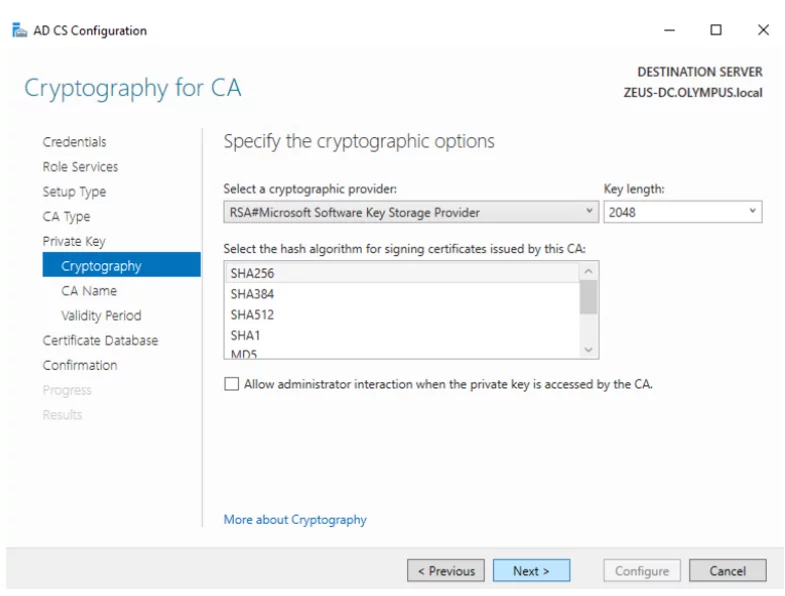
lasciando le impostazioni di default per la crittografia:
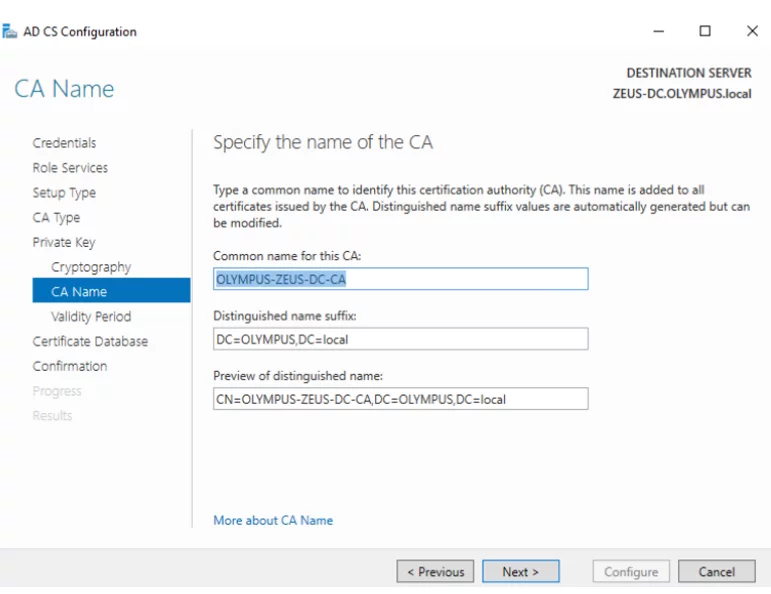
non sapendo quanto a lungo ci eserciteremo, impostiamo la validità dei certificati a 50 anni, tempo utile per diventare dei veri esperti :).
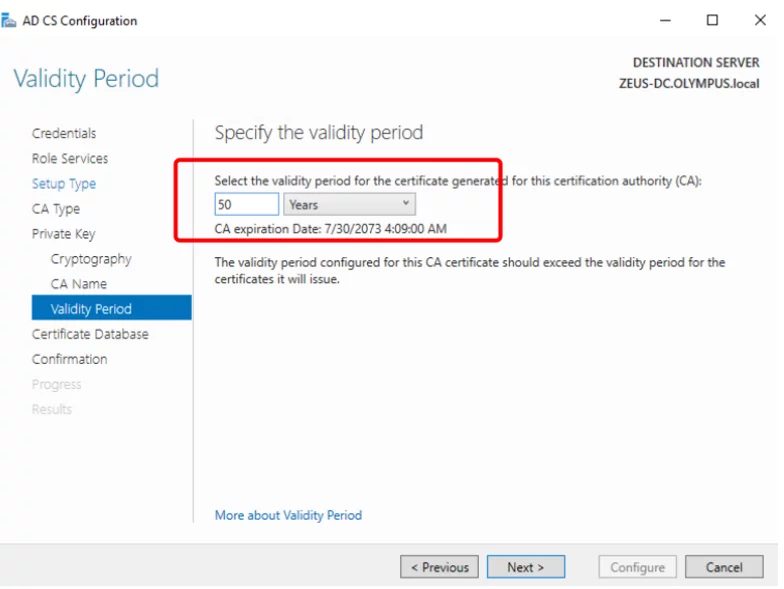
“avanti/next” fino alla conferma e poi “configure”:
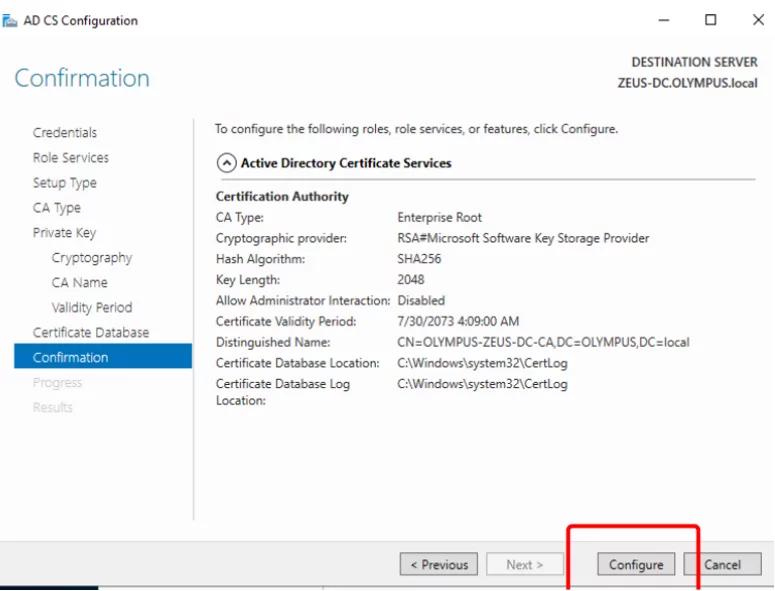
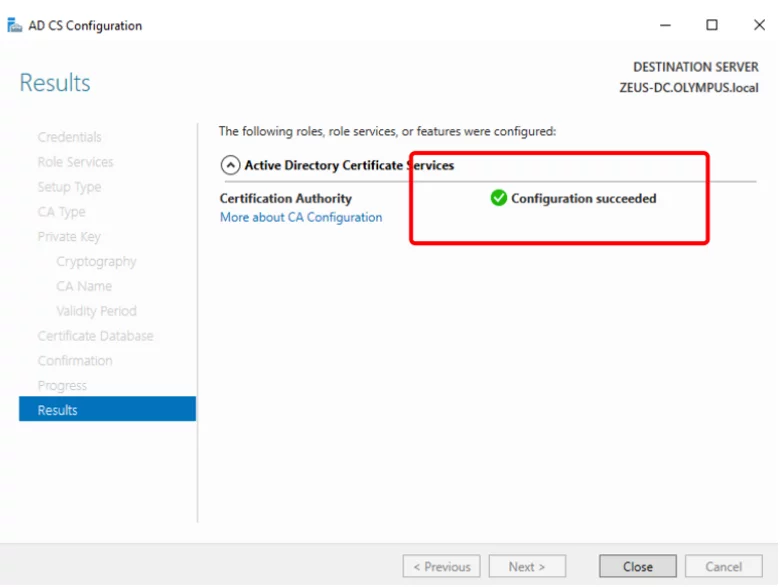
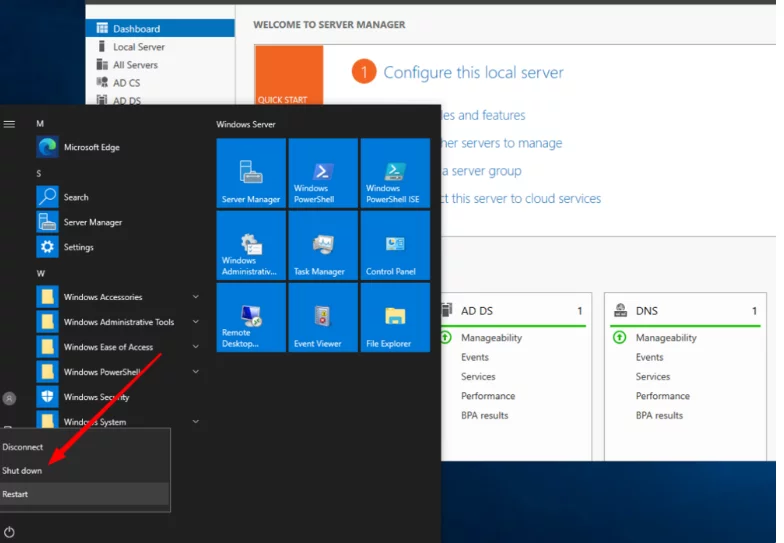
e riavviamo la macchina per rendere effettive le modifiche.
La maggioranza dei sistemi hanno delle cartelle condivise quindi vogliamo avere nel nostro laboratorio Samba e di conseguenza le porte 139 e 445 sulle quali andremo a sferrare diversi attacchi.
Questo ci darà la possibilità in seguito di effettuare attacchi diretti a SMB (e non solo).
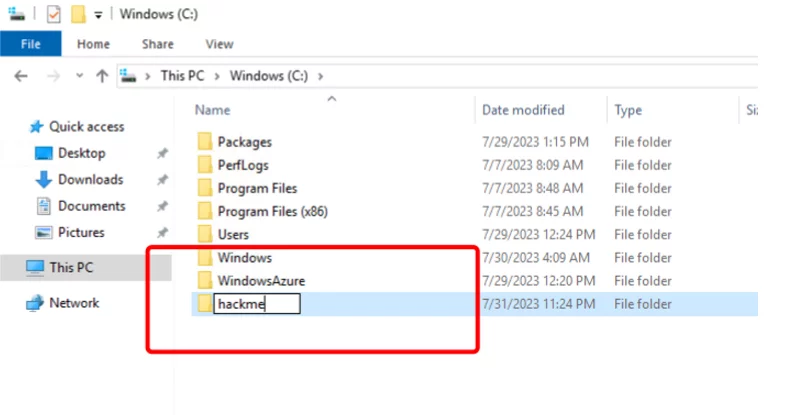
Iniziamo creando una cartella chiamata fantasiosamente chiamata “hackme” sul drive C:
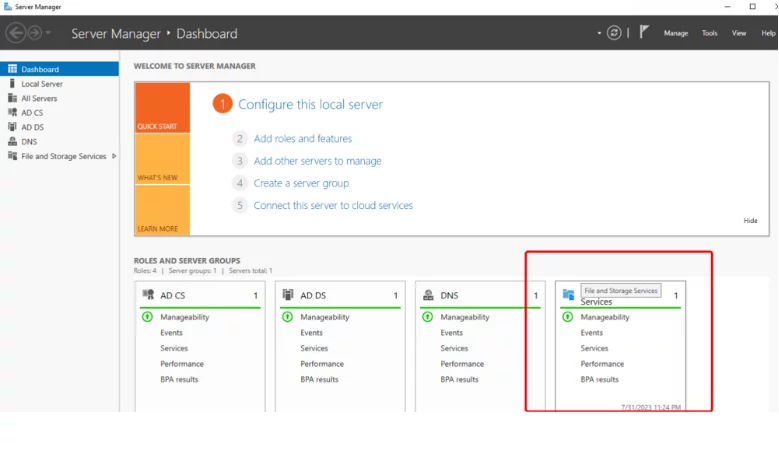
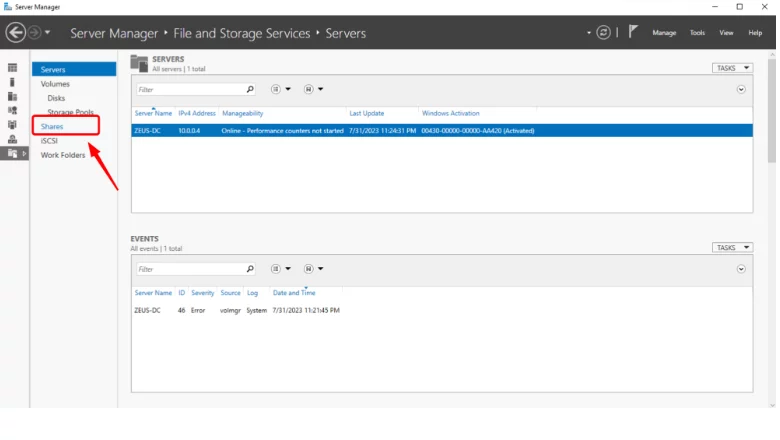
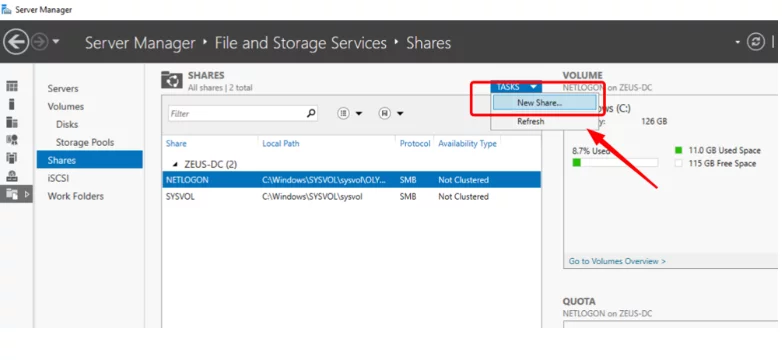
Lanciamo poi il Server Manager e clickkiamo sul tab File and Storage Services e successivamente su Shares:
da TASKS , click su New Share:
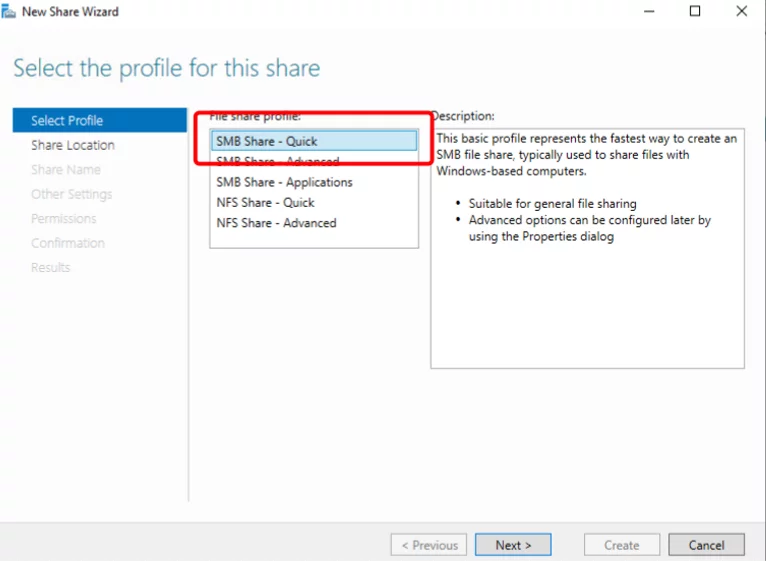
selezioniamo la cartella hackme creata poco fa e poi “next”:
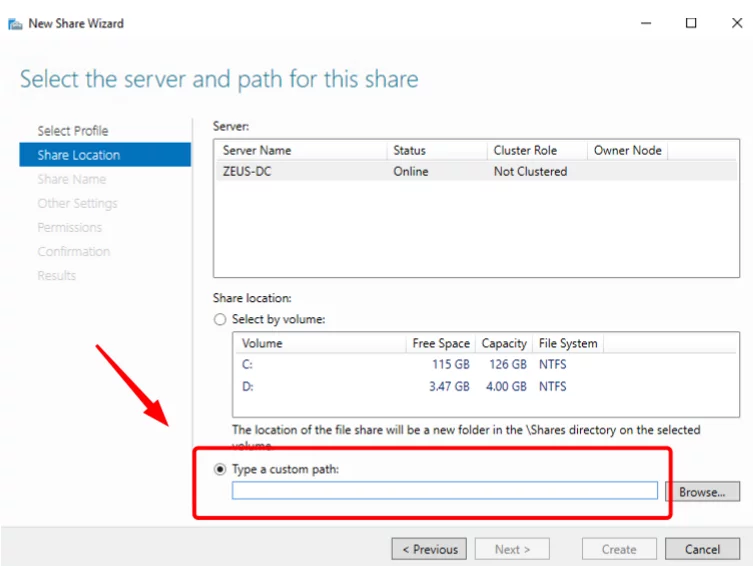
navighiamo poi fino alla cartella hackme:
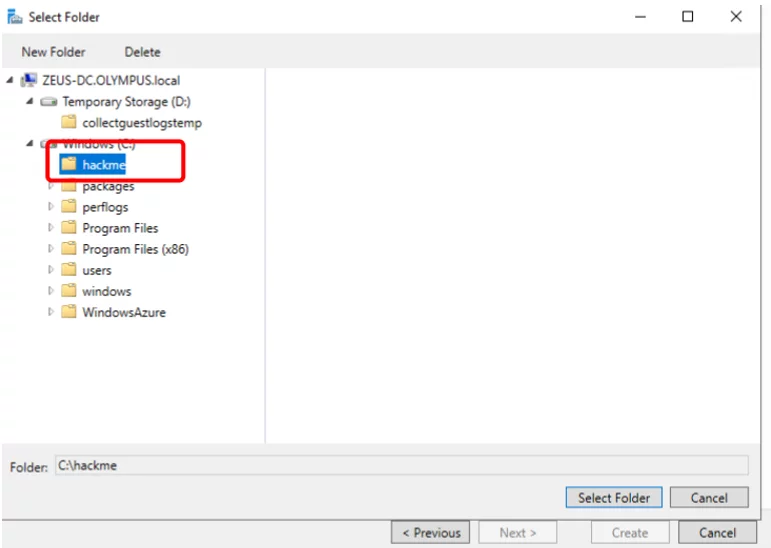
lasciamo le opzioni di default e poi nuovamente “next”:
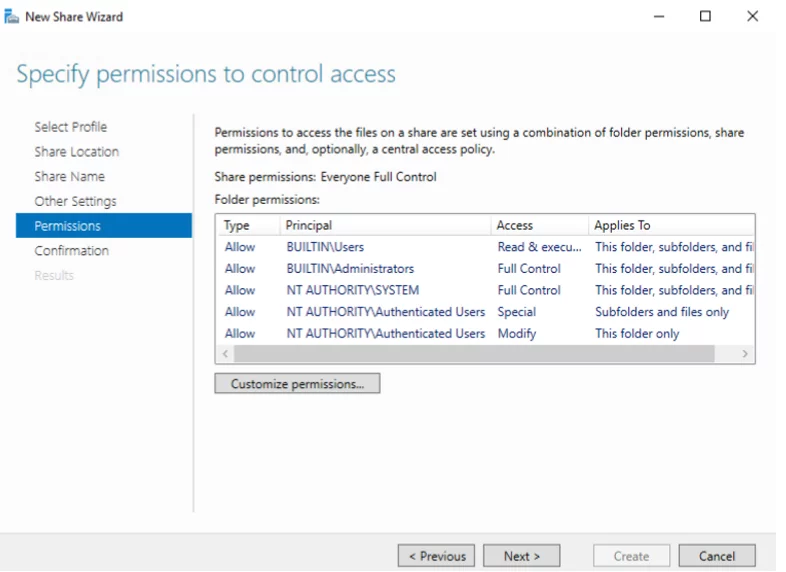
infine “create”.
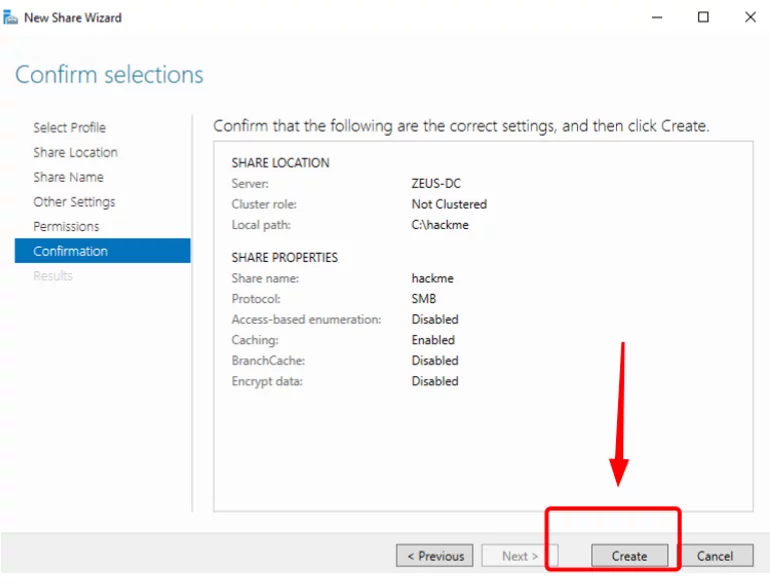
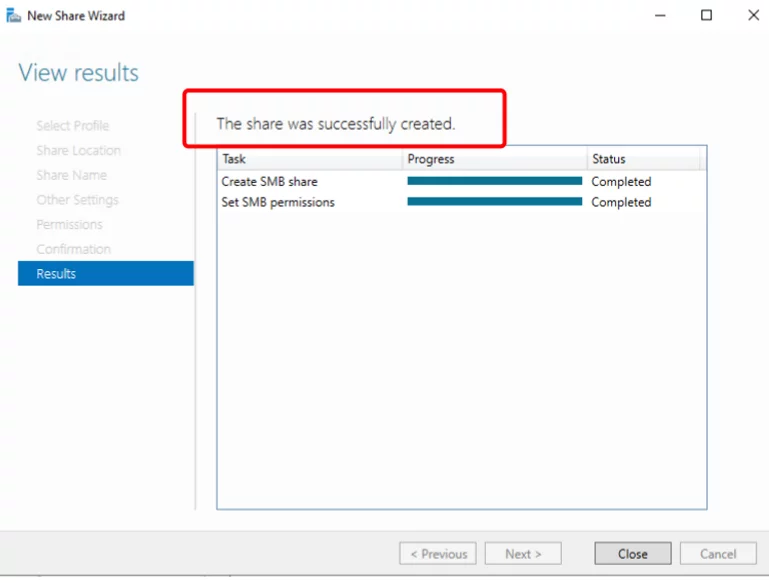
dopo il messaggio di conferma possiamo chiudere la finestra:
Abbiamo concluso la seconda parte dell’articolo e nel prossimo ed ultimo dei tre creeremo gli utenti del dominio , le loro rispettive macchine , li aggiungeremo al dominio Zeus e creeremo infine la macchina Kali per poi procedere finalmente con gli attacchi e finalmente divertirci un po con il nostro lab.
Andiamo allora!

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]