


Nel mirino degli hacker questa volta ci sarebbe Nintendo, la storica casa videoludica giapponese che da decenni difende con le unghie e con i denti le proprie proprietà intellettuali e i segreti industriali che alimentano l’universo di Mario, Zelda e Pokémon. Il gruppo Crimson Collective, già noto per aver violato in passato la rete di Red Hat, gigante del software open source, ha rivendicato di aver compromesso i server interni di Nintendo, ottenendo accesso a file e dati riservati dell’azienda.
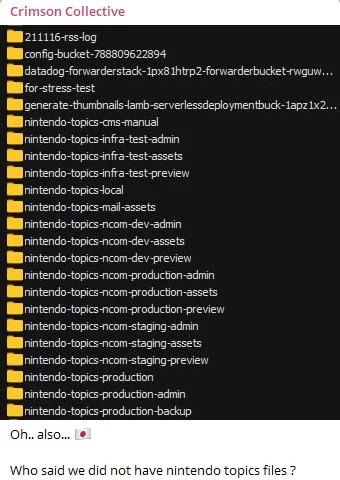
La società di cybersecurity intelligence Hackmanac ha condiviso su X uno screenshot che mostrerebbe presunte cartelle interne di Nintendo, contenenti dati come asset di produzione, file degli sviluppatori e backup. Tuttavia, ad oggi nessun file concreto o dato sensibile è stato diffuso pubblicamente, rendendo impossibile verificare la reale portata dell’incidente. Nintendo, dal canto suo, non ha ancora rilasciato alcun commento ufficiale, mantenendo il più stretto riserbo sulla vicenda, una scelta comprensibile vista la delicatezza del brand e la sua lunga storia di azioni legali contro hacker e pirati.

Al momento, le informazioni disponibili restano puramente speculative. Potrebbe trattarsi di un tentativo di guadagnare visibilità da parte del gruppo oppure di una violazione reale che Nintendo sta ancora cercando di contenere internamente. Una compromissione di questo tipo avrebbe infatti conseguenze significative, considerando l’attenzione maniacale con cui l’azienda custodisce ogni dettaglio legato ai suoi progetti futuri e alle strategie di mercato.
Se il presunto attacco dovesse rivelarsi autentico, le conseguenze per Nintendo potrebbero essere pesanti su più fronti. Oltre alla possibile esfiltrazione di dati sensibili, come codice sorgente di giochi in sviluppo, concept di console future o documentazione interna, il danno maggiore sarebbe reputazionale. Un leak del genere potrebbe anticipare informazioni riservate, vanificando anni di lavoro e pianificazioni marketing, oltre a minare la fiducia dei partner commerciali e degli sviluppatori third-party. Inoltre, eventuali dettagli tecnici sui sistemi interni potrebbero fornire una mappa preziosa per futuri attacchi, esponendo ulteriormente l’infrastruttura del colosso nipponico. Non va sottovalutato, poi, il rischio di manipolazioni o disinformazione: la semplice rivendicazione di un gruppo può generare un’ondata di notizie virali e speculazioni, spesso amplificate dai social, con ricadute dirette sull’immagine aziendale.
Negli ultimi anni, diversi colossi del settore videoludico, tra cui Sony, Capcom e Insomniac Games, sono stati vittime di attacchi mirati che hanno portato al furto di codice sorgente, documentazione interna e materiale inedito. Un eventuale attacco a Nintendo non sarebbe quindi un caso isolato, ma un ulteriore tassello nel mosaico di una minaccia sempre più diffusa, quella degli attori cyber criminali interessati all’industria dell’intrattenimento digitale.
Fino a quando non emergeranno conferme, il presunto attacco resta un rumor, ma richiama l’attenzione sulla fragilità dei sistemi anche dei giganti del settore e sulla necessità di salvaguardare con cura dati e infrastrutture sensibili.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].