


Il Regno Unito sta affrontando una grave crisi sanitaria a causa di un’interruzione globale dei sistemi IT basati su Windows causata da un aggiornamento del sensore Falcon di CrowdStrike .
In precedenza abbiamo segnalato che una massiccia interruzione ha colpito molte organizzazioni in decine di paesi in cui venivano utilizzate le soluzioni di sicurezza delle informazioni CrowdStrike. A causa delle cicliche “schermate blu della morte” (BSOD), molti canali TV sono stati costretti a interrompere le loro trasmissioni e alcuni scambi sono stati costretti a interrompere le negoziazioni. Decine di aeroporti hanno cancellato o riprogrammato i voli in massa a causa dell’impossibilità di effettuare il check-in dei passeggeri.

Il fallimento globale probabilmente ha scosso i nervi di centinaia di migliaia di persone, ma la conseguenza più grave di questo incidente, senza dubbio, possono essere definiti problemi nei sistemi medici, e in particolare nel sistema britannico Varian, utilizzato per la radioterapia dei malati di cancro .
Il Royal Surrey Trust, uno dei clienti di Varian Medical Systems, ha annunciato oggi che le sessioni di trattamento mattutino per i malati di cancro sono state annullate a causa di un’interruzione globale.
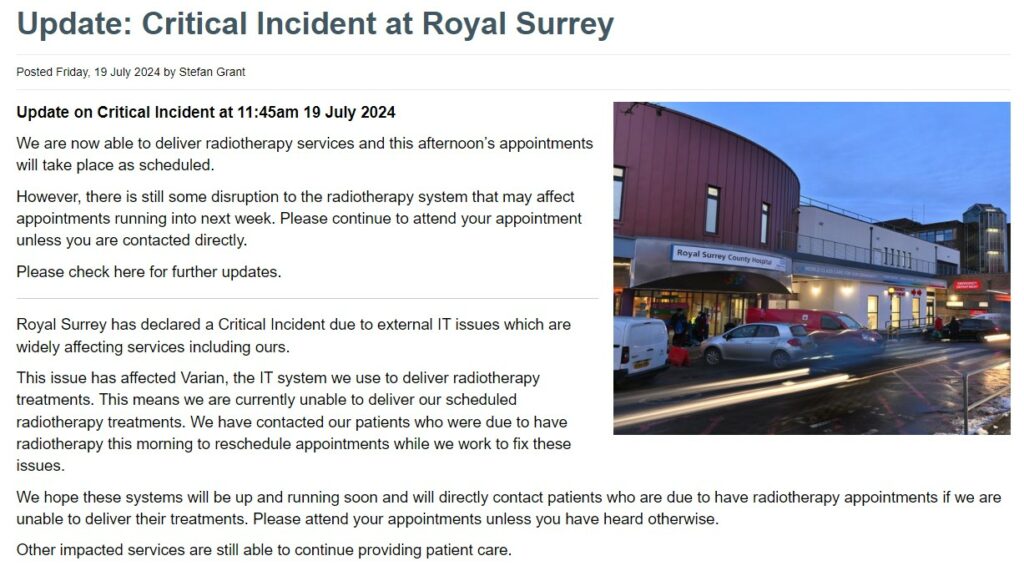
Successivamente i servizi di radioterapia sono stati ripristinati, ma la situazione in sé era fuori dall’ordinario: le persone malate di cancro non potevano ricevere le cure programmate. Questo è abbastanza serio. E mentre i sistemi Varian sono tornati online, si prevede che alcune interruzioni delle apparecchiature mediche continueranno nella prossima settimana.
Varian è il secondo sistema più grande del Regno Unito ad essere interessato dall’interruzione causata dall’aggiornamento CrowdStrike. Il primo sistema, EMIS, è utilizzato dalla maggior parte dei medici di famiglia nel Regno Unito.
Numerosi enti NHS nel Regno Unito, tra cui gli ospedali universitari Barking, Havering e Redbridge, l’East and North Hertfordshire NHS Trust e il Beatson West of Scotland Cancer Centre, hanno confermato pubblicamente l’uso delle apparecchiature Varian. Gli esperti di queste agenzie hanno confermato che i sistemi Varian sono ancora operativi, ma la direzione sta ora determinando l’intera portata dell’impatto dell’incidente.
Nonostante le conseguenze estremamente gravi, l’incidente non può essere classificato come attacco informatico in quanto non era di natura dannosa. Gli esperti di CrowdStrike hanno rapidamente sospeso l’implementazione degli aggiornamenti quando hanno appreso del problema tecnico e hanno quindi rilasciato rapidamente una soluzione.
Tuttavia, i computer già colpiti dal guasto dovranno molto probabilmente essere ripristinati manualmente per un lungo periodo e in modo noioso, poiché la “schermata blu della morte” appare immediatamente dopo l’avvio di Windows. Non puoi farlo senza accedere alla modalità provvisoria ed eliminare manualmente i file problematici.
Questa misura non rappresenta un grosso problema per le piccole organizzazioni, ma per le aziende con flotte di migliaia di computer, la portata dei lavori risulta complicata. Per questo motivo, il ripristino completo di tutti i sistemi interessati potrebbe richiedere del tempo.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].