


Il recente furto al Museo del Louvre, avvenuto nel cuore di Parigi, ha scosso non solo il mondo dell’arte ma anche quello della sicurezza informatica. Nella notte del 22 ottobre 2025, diversi gioielli della corona francese sono stati sottratti dalla Galleria di Apollo, nonostante i sofisticati sistemi di allarme e sorveglianza. Gli investigatori stanno ancora cercando di capire come sia stato possibile penetrare in una delle strutture più protette al mondo, ma degli audit di sicurezza avevano rivelato un elemento tanto banale quanto preoccupante: password deboli e sistemi obsoleti.
Due verifiche indipendenti, avevano già segnalato criticità legate alla gestione delle credenziali d’accesso da parte del personale del museo. Molti account amministrativi utilizzavano password facilmente intuibili o di default, aprendo la strada a potenziali accessi non autorizzati ai sistemi di videosorveglianza e controllo. Nonostante gli avvertimenti, la risposta istituzionale è stata lenta e frammentaria.

Il furto ha dunque messo in luce un nodo cruciale della sicurezza moderna: non basta proteggere muri e teche, se le chiavi digitali per accedervi sono deboli o facilmente compromettibili. Il Louvre, simbolo mondiale della cultura e dell’arte, si trova oggi a dover affrontare una crisi che va oltre il danno materiale, toccando la credibilità e la fiducia del pubblico nella sua capacità di custodire il patrimonio storico dell’umanità.
“Abbiamo portato a termine tutte le nostre missioni”, ha assicurato Laurence des Cars, presidente e direttore del Museo del Louvre, intervenendo nel programma mattutino di Franceinfo questo venerdì 7 novembre 2025.
Nella sua prima intervista dopo l’audizione davanti ai senatori della commissione cultura del 22 ottobre 2025 e il furto al Museo del Louvre, in cui furono rubati diversi gioielli della corona francese, Laurence des Cars ha affermato che “la Corte dei conti ha sbagliato a essere così severa”.
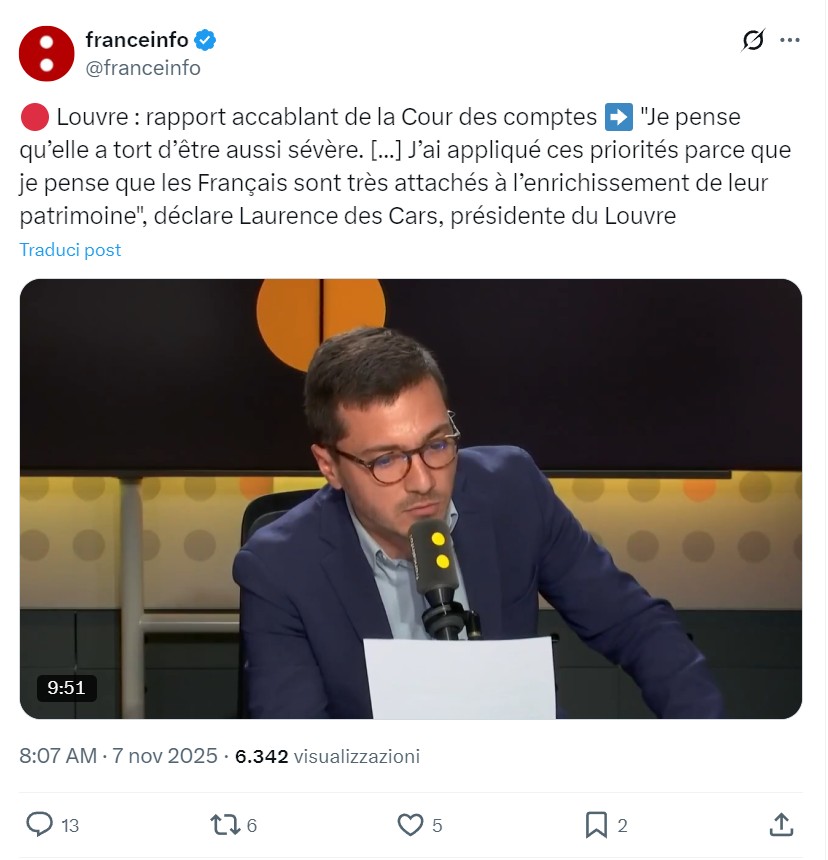
In un rapporto pubblicato giovedì, l’agenzia ha concluso che il museo ha fatto scelte di bilancio “a scapito” della sicurezza del sito. Tuttavia, ha indicato che “la percentuale del budget dedicata alle acquisizioni di opere d’arte diminuirà”.
“Ci sono alcune telecamere perimetrali, ma sono obsolete (…), la rete è molto insufficiente, non copre tutte le facciate del Louvre e purtroppo sul lato della Galleria Apollo” dove è avvenuto il furto, “l’unica telecamera è posizionata verso ovest e quindi non ha coperto il balcone interessato dall’effrazione”, ha affermato la signora des Cars, assicurando che il futuro piano di sicurezza coprirà “tutte le facciate”.
La scorsa settimana, Rachida Dati, Ministro della cultura francese, ha riconosciuto che il Louvre aveva “sottovalutato” il rischio di furto e intrusione, ma l’ha davvero preso in considerazione? RTL ha ottenuto l’accesso alla bozza del contratto di esecuzione (COP) del museo per i prossimi quattro anni, e questo rischio di furto non viene menzionato in alcun punto delle 87 pagine del documento.
Gli esperti sottolineano che le minacce informatiche contro i grandi musei sono in costante crescita, poiché queste istituzioni custodiscono non solo opere d’arte ma anche dati sensibili: dai cataloghi digitali alle planimetrie di sicurezza, fino ai sistemi di controllo remoto degli impianti.
Password deboli e credenziali condivise tra i dipendenti rappresentano un punto di vulnerabilità che può essere sfruttato per coordinare furti fisici o sabotaggi.
Il furto al Louvre non rappresenta solo una falla fisica nella protezione delle opere, ma un campanello d’allarme sulla cybersicurezza dei luoghi culturali. Le indagini hanno infatti rivelato debolezze nei sistemi digitali del museo, già evidenziate in passato da audit interni e dalla Cour des comptes, che aveva denunciato ritardi nell’aggiornamento delle infrastrutture di videosorveglianza e una copertura “molto insufficiente” delle telecamere di sicurezza. Questi elementi mostrano come la vulnerabilità digitale possa amplificare quella fisica, aprendo la strada a intrusioni coordinate.
L’episodio del Louvre evidenzia un problema più profondo e sistemico: molte istituzioni culturali non trattano ancora la cybersicurezza come una componente strategica della conservazione. Secondo gli esperti intervistati da Siècle Digital, la protezione dei musei oggi deve includere la gestione delle identità digitali, la sicurezza dei badge e delle reti interne, e il controllo rigoroso dei dispositivi IoT collegati ai sistemi di allarme e sorveglianza. Password deboli, credenziali condivise e software non aggiornati non sono solo errori tecnici: rappresentano falle nella cultura della sicurezza, che i cybercriminali sanno sfruttare meglio di chiunque altro.
In definitiva, il furto dei gioielli della corona francese è destinato a diventare un caso di studio globale sulla sicurezza digitale abbinata al patrimonio culturale dei singoli paesi.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.