


Ne avevamo parlato proprio recentemente che il cybercrime sta aumentando la pressione verso gli istituti sanitari.
Infatti, la ASP Messina ha subito un incidente informatico e questo potrebbe causare dei disservizi per alcuni giorni, rispetto ai servizi offerti dall’ospedale. Lo rende noto la sanitaria in una nota:

“I tecnici si sono messi subito a lavoro per risolvere la questione, che tuttavia potrebbe protrarsi per alcuni giorni. L’Asp si scusa per eventuali disagi con i cittadini e assicura che quando il sistema verrà ripristinato ne sarà data immediatamente comunicazione”.
Advertising
L’Azienda Sanitaria Provinciale di Messina, è un Ente che svolge le funzioni legislativamente assegnatele di tutela e promozione della salute degli individui e della collettività.
L’ASP ha sede legale in Messina, Via La Farina n. 263 e si è costituita il 01.09.2009, ai sensi dell´art. 08 della richiamata legge regionale n. 05 del 14 aprile 2009, con la nomina del Direttore Generale disposta con decreto del Presidente della Regione Siciliana n. 330 del 31.08.2009.
L’azienda copre un vasto numero di comuni al nord della Sicilia come si può vedere all’interno dell’immagine.
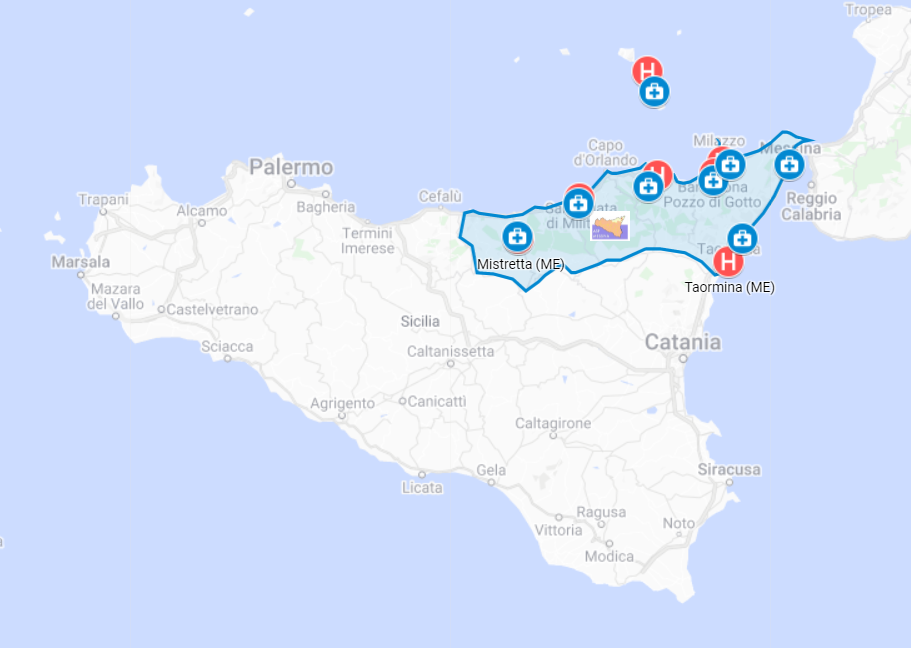
L’Azienda Sanitaria Provinciale di Messina comprende un territorio suddiviso in 108 comuni con una popolazione residente di circa 645.087, distribuiti in circa 3.247 kmq di superficie.
E’ articolata territorialmente, ai sensi della Legge regionale 30/1993 e successive modificazioni in 8 Distretti Sanitari Territoriali comprendenti l’intero territorio della provincia di Messina.
L’ASP di Messina assicura l’assistenza ospedaliera nelle seguenti strutture:
Al momento non è chiaro cosa sia successo riguardo a questo ennesimo incidente informatico, anche se si potrebbe ipotizzare dalle parole dell’azienda che si tratti di un incidente ransomware.
Al momento, sui data leak site delle principali gang, non è stato pubblicato nessun avviso, questo potrebbe stare a significare che l’azienda è in trattative con i criminali informatici per una richiesta di riscatto.
RHC monitorerà la questione in modo da aggiornare il seguente articolo, qualora ci siano novità sostanziali. Nel caso ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda, oppure la stessa azienda voglia fare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.