


L’attenzione globale verso la sicurezza informatica continua a crescere in un contesto dominato dalla trasformazione digitale e dalla rapida diffusione delle tecnologie basate sull’intelligenza artificiale, fattori che rendono più semplice individuare vulnerabilità e condurre attacchi complessi. In questo scenario, la capacità di un Paese di garantire protezione, coordinamento, formazione e cooperazione internazionale è diventata un indicatore essenziale della stabilità nazionale.
Nel Global Cybersecurity Index 2024, l’Egitto e il Qatar hanno ottenuto un punteggio massimo di 100, entrando tra i 12 Paesi con le performance più elevate a livello mondiale. Il risultato è stato raggiunto grazie alla conformità ai cinque pilastri che compongono l’indice: quadro legislativo, protezione tecnica, struttura organizzativa, programmi di sviluppo delle competenze e collaborazione internazionale.

La piena aderenza a questi criteri colloca entrambi gli Stati tra i modelli di riferimento globali, all’interno del gruppo dei 46 Paesi considerati all’avanguardia in materia di cybersecurity.
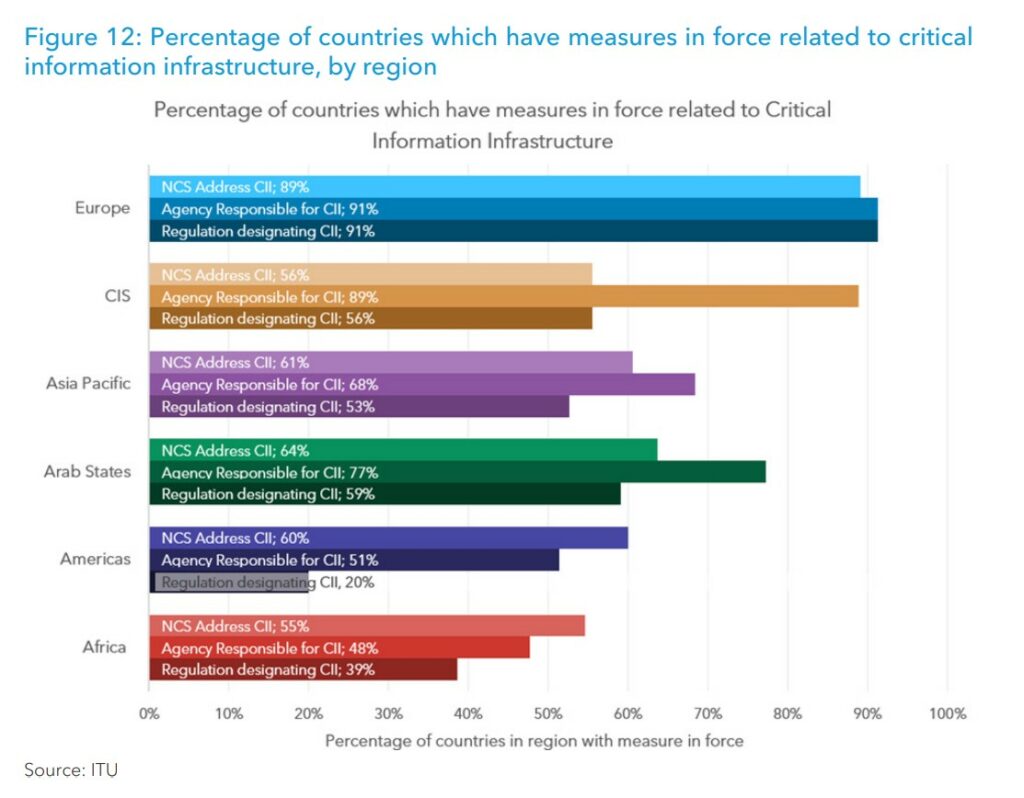
Parallelamente, l’Arabia Saudita ha consolidato la propria posizione come leader regionale per investimenti nel settore.
Nel 2024, la spesa saudita per la sicurezza informatica ha raggiunto circa 4,8 miliardi di dollari (pari a 15,2 miliardi di riyal), con un incremento del 14% rispetto all’anno precedente. Secondo i dati dell’Autorità nazionale per la sicurezza informatica, questo andamento riflette un processo continuo di rafforzamento delle infrastrutture digitali e delle misure di difesa del cyberspazio nazionale.
Il report GCI 2024 evidenzia tuttavia una marcata eterogeneità tra i Paesi arabi. Oltre ai Paesi con i punteggi più elevati – tra cui Emirati Arabi Uniti, Oman, Bahrein, Giordania e Marocco, con valori compresi tra 95 e 100 – emergono realtà ancora in fase di consolidamento. Algeria, Libia, Tunisia e Kuwait si collocano in un livello intermedio, con punteggi tra 55 e 85, indicativi di sistemi in evoluzione che richiedono ulteriori investimenti in capacità tecniche e cooperazione internazionale.
Iraq, Libano, Mauritania, Sudan, Siria e Palestina rientrano in una fase iniziale di costruzione dei quadri regolatori, con punteggi compresi tra 20 e 55. Lo Yemen chiude la classifica regionale, con risultati inferiori a 20 punti, riflettendo un ecosistema di sicurezza informatica ancora allo stadio embrionale.
Il quadro è reso più critico dal forte aumento delle minacce nel Medio Oriente. Il phishing rimane una delle tecniche più utilizzate, sostenuto da metodi avanzati di ingegneria sociale. Gli attacchi DDoS hanno registrato un incremento particolarmente rilevante, con un +236% nel secondo trimestre del 2025. In parallelo, sono cresciuti anche gli attacchi contro applicazioni Microsoft Office, il furto di credenziali, lo spyware, le intrusioni contro le API e le attività di ricognizione.
Le operazioni di ransomware e di estorsione rappresentano circa la metà degli attacchi con movente identificabile. Crescono inoltre le offensive che sfruttano l’intelligenza artificiale, in particolare per automatizzare la ricerca di falle nei sistemi e rendere più efficaci le campagne di phishing. Secondo le stime, un singolo incidente informatico nella regione comporta un costo medio di circa 8 milioni di dollari, valore quasi doppio rispetto alla media globale. I settori più colpiti sono comunicazioni, energia, trasporti, sanità e finanza, confermando l’urgenza di investimenti strutturali e politiche coordinate per proteggere attività economiche e servizi essenziali.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].