


Il gruppo di hacker Predatory Sparrow ha rivendicato martedì la responsabilità di un attacco informatico contro la Bank Sepah, uno dei più antichi istituti finanziari iraniani, legato al Corpo delle Guardie della Rivoluzione Islamica (IRGC) e all’esercito.
Il gruppo ha affermato di aver “distrutto tutti i dati” della banca.

L’emittente semi-ufficiale iraniana Fars riporta che i clienti hanno riscontrato problemi con la Bank Sepah a causa di un attacco informatico, dopo che un gruppo di hacker legato a Israele ha affermato di essersi introdotto nell’istituto e di averne interrotto le operazioni. Secondo il rapporto di Fars, i problemi riscontrati con Sepah potrebbero avere ripercussioni anche sulle stazioni di servizio che si affidano alla banca per elaborare le transazioni.
L’affermazione arriva in concomitanza con le segnalazioni di diffuse interruzioni delle attività bancarie in Iran. Martedì diverse filiali della Bank Sepah sono rimaste chiuse e i clienti hanno comunicato a Iran International di non riuscire ad accedere ai propri conti.
Distruzione dell'infrastruttura della Sepah Bank, affiliata al Corpo delle Guardie Rivoluzionarie Islamiche
Noi, i Predatory Sparrow, abbiamo distrutto tutti i dati della Bank Sepah in un'operazione informatica.

La Bank Sepah era un istituto utilizzato per aggirare le sanzioni internazionali e finanziare il terrorismo attraverso i conti correnti del popolo iraniano.

La Bank Sepah ha finanziato le forze armate per procura, i programmi missilistici e il progetto nucleare militare del regime.

Questo è il destino di un'istituzione dedita a preservare le fantasie terroristiche del dittatore.

Grazie agli amici patrioti che hanno reso possibile questo attacco.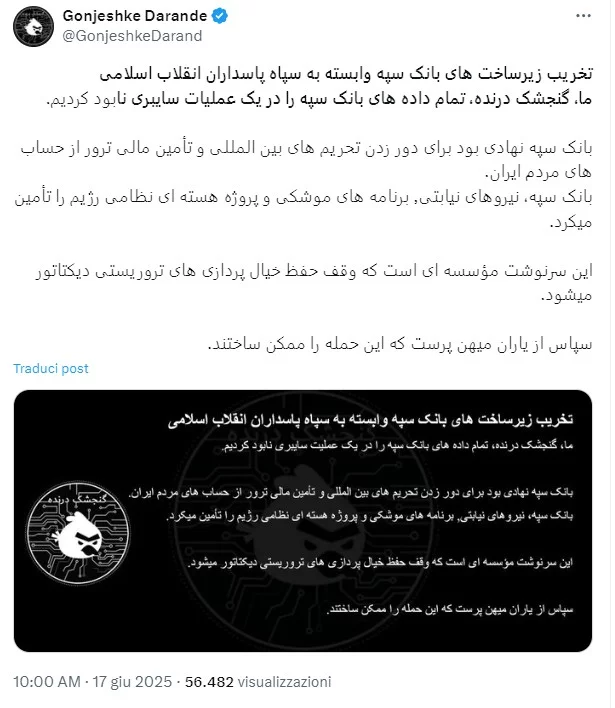
Bank Sepah ( persiano : بانک سپه , Bānke Sepah ) è una banca iraniana . Fu fondata nel 1925 come prima banca iraniana. La sua prima filiale, a Teheran, aprì quello stesso anno. La banca ha anche filiali a Francoforte, Parigi e Roma, oltre a una sussidiaria, Bank Sepah International plc, a Londra. Sepah Bank ha recentemente unito altre quattro banche iraniane e un istituto di credito: Ansar Bank, Mehr Eghtesad Bank, Hekmat Iranian Bank, Ghavamin Bank e Kosar Credit Institution. L’app Omid Bank è un prodotto di Bank Sepah.
Bank Sepah ha 1.800 filiali in Iran e altre in Gran Bretagna, Francia, Germania e Italia. Gli Stati Uniti hanno imposto sanzioni a Bank Sepah nel 2019, dopo il suo ritiro dall’accordo nucleare iraniano del 2015. Gli utenti hanno anche segnalato che le carte emesse da Kosar e Ansar, entrambe collegate alle banche militari iraniane, non funzionavano. Anche Ansar era sottoposta a sanzioni statunitensi .
Le autorità iraniane non hanno rilasciato dichiarazioni sulle interruzioni o sull’attacco informatico. Tuttavia, l’agenzia di stampa Fars dell’IRGC ha affermato che il problema alla Sepah Bank sarà risolto entro poche ore. Predatory Sparrow, che in passato aveva rivendicato operazioni informatiche contro acciaierie e stazioni di servizio iraniane, ha affermato in un post sui social media che Bank Sepah era stata utilizzata per finanziare programmi militari e aggirare le sanzioni internazionali.
Il gruppo, che l’Iran ha precedentemente accusato di avere sostegno straniero, in particolare da Israele, ha affermato di aver preso di mira la banca per il suo presunto ruolo nel sostenere gli sforzi missilistici e nucleari dell’Iran.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.