


Il gruppo ransomware rivendica un attacco a “Sita Sud” avviando il countdown. Tuttavia, l’analisi del Data Leak Site rivela un errore grossolano nella profilazione della vittima. Siamo di fronte a un accesso opportunistico gestito da bot?
Il settore dei trasporti italiano torna a tremare, o almeno così sembra suggerire l’ultima rivendicazione apparsa nelle scure profondità del dark web. I radar di Ransomfeed hanno intercettato una nuova entry pubblicata il 20 Gennaio 2026 dal collettivo criminale noto come “The Gentlemen“.

La vittima designata nel titolo del post è Sita Sud, azienda del trasporto pubblico su gomma che collega gran parte del Mezzogiorno. Ma un’analisi tecnica della rivendicazione svela uno scenario più complesso e inquietante sulla security posture di queste gang criminali.
Il gruppo “The Gentlemen” si presenta con un’estetica curata, quasi “elegante” (da qui il nome), utilizzando loghi in bianco e nero e slogan rassicuranti come “Your data is secure” (I tuoi dati sono al sicuro), un eufemismo tipico della Double Extortion: i dati sono al sicuro solo se paghi, altrimenti verranno pubblicati.
Al momento non vi è stato alcun data dump. È attivo un countdown di oltre 200 ore (circa 9 giorni), una finestra temporale solitamente concessa alla vittima per avviare le negoziazioni prima del leak pubblico.
È qui che l’occhio dell’analista nota l’anomalia. Sebbene il “Title” della pagina indichi Sita Sud, il contenuto visivo e testuale caricato dai criminali racconta un’altra storia.
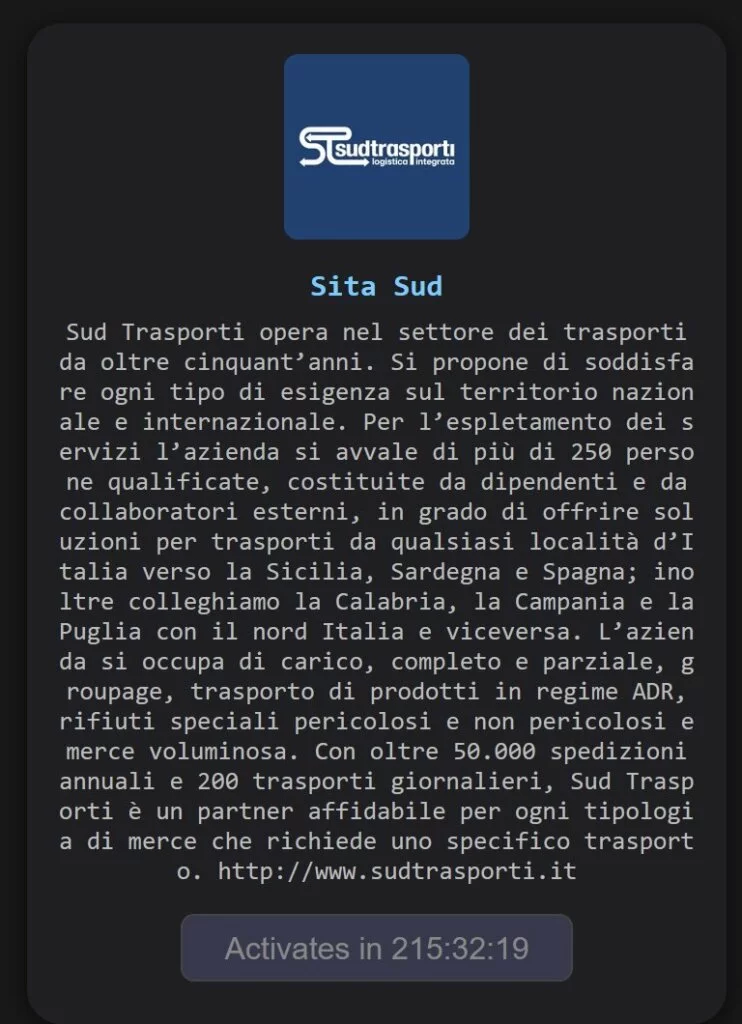
Come visibile dagli screenshot acquisiti, il logo utilizzato e la descrizione aziendale (“Sud Trasporti opera nel settore dei trasporti da oltre cinquant’anni… carichi completi, groupage, rifiuti speciali”) appartengono in realtà a Sudtrasporti Logistica Integrata.
Stiamo parlando di due entità distinte:
Questo misunderstanding non è un dettaglio da poco. In ambito di Threat Intelligence, suggerisce che l’attacco non sia stato condotto con una fase di Reconnaissance (ricognizione) manuale e mirata, ma sia probabilmente il frutto di attività automatizzate o opportunistiche.
Lo scenario più probabile è che un affiliato del gruppo abbia ottenuto un accesso iniziale (magari tramite credenziali esfiltrate da un Infostealer) a un sistema che conteneva la stringa “Sud” o “Trasporti”, e che il bot incaricato di creare la pagina del riscatto abbia fatto uno scraping automatico errato da Google, associando il nome di un’azienda al sito web di un’altra.
Al momento, la minaccia rimane classificata come potenziale. Non sappiamo se i sistemi compromessi siano quelli della Sita Sud (come dice il titolo) o della Sudtrasporti (come dicono logo e descrizione), o se si tratti di un “falso positivo” generato da dati obsoleti.
Non risultano disservizi operativi sulle linee di trasporto, né comunicazioni ufficiali da parte delle aziende coinvolte. Tuttavia, la presenza di un countdown impone la massima allerta: che si tratti di un errore di etichettatura o di un attacco reale, i dati di una realtà italiana sono, secondo i criminali, pronti per essere diffusi. Monitoreremo lo scadere del timer su Ransomfeed per verificare l’evoluzione della minaccia.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]