


Microsoft ha rilasciato degli aggiornamenti di sicurezza fuori dal consueto Patch Tuesday relativamente ad una vulnerabilità di divulgazione delle informazioni “Memory Mapped I/O Stale Data (MMIO)” nelle CPU Intel.
Microsoft ha riportato nel suo avviso quanto segue: “Negli ambienti di risorse condivise (come quelli esistenti in alcune configurazioni di servizi cloud), queste vulnerabilità potrebbero consentire a una macchina virtuale di accedere in modo improprio ad informazioni di un’altra”.

Sembrerebbe quindi una falla molto critica in quanto ad un utente basterebbe accedere ad una sua macchina virtuale per poter accedere ai dati di un’altra.
Le vulnerabilità risiede in una falla di side channel Mapped I/O inizialmente divulgata da Intel il 14 giugno 2022, avvertendo del problema.
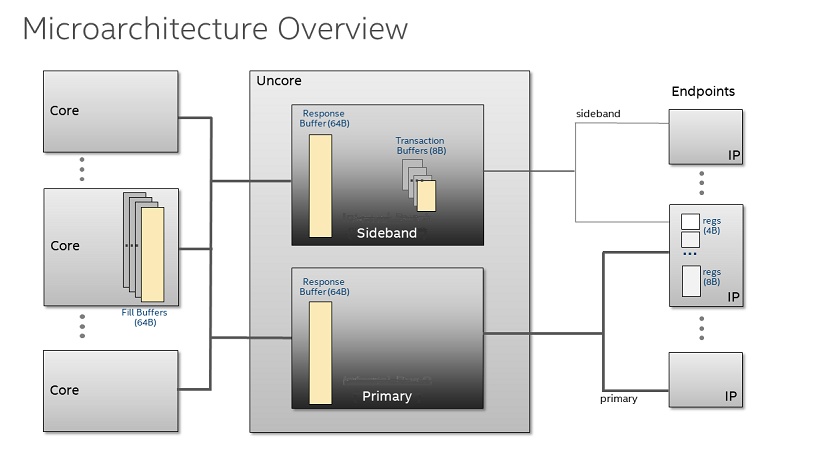
Questa classe di vulnerabilità è tracciata sotto i seguenti CVE:
che vengono risolte con i seguenti aggiornamenti:
Come parte del June Patch Tuesday, Microsoft ha anche pubblicato l’ADV220002 con informazioni sui tipi di scenari che queste vulnerabilità potrebbero avere un impatto.
“Un utente malintenzionato che ha sfruttato con successo queste vulnerabilità potrebbe essere in grado di leggere i dati privilegiati”, ha spiegato Microsoft.
“un utente malintenzionato avrebbe bisogno di un accesso preventivo al sistema o della capacità di eseguire un’applicazione appositamente predisposta sul sistema di destinazione per sfruttare queste vulnerabilità”.
Tuttavia, secondo l’advisory di Microsoft, non sono stati rilasciati aggiornamenti di sicurezza ad eccezione delle mitigazioni applicate per Windows Server 2019 e Windows Server 2022 .
Microsoft ha rilasciato una serie alquanto confusa di aggiornamenti di sicurezza per Windows 10, Windows 11 e Windows Server che risolvono queste vulnerabilità.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]