


Il mondo della cybersecurity è costantemente sotto assedio da parte di attori malintenzionati che cercano di sfruttare vulnerabilità per ottenere accessi non autorizzati a sistemi sensibili.
Recentemente, un Initial Access Broker (IAB) ha pubblicato un annuncio preoccupante su un forum noto per la vendita di dati e accessi compromessi. Sta vendendo l’accesso alla rete interna di una società di cybersecurity europea.
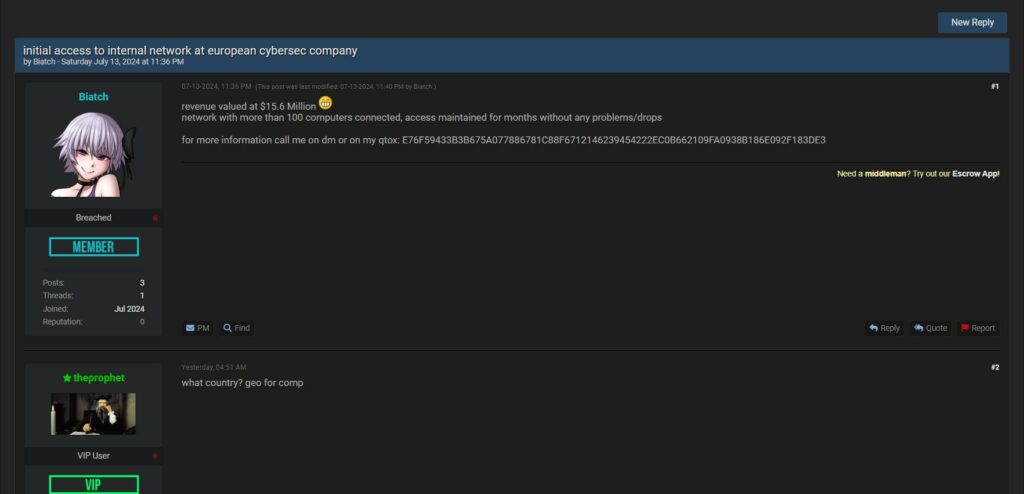

L’annuncio, comparso su BreachForum, è stato postato da un utente con il nome “Biatch” il 13 luglio 2024. Nel messaggio, l’utente dichiara di possedere l’accesso alla rete interna di una società di cybersecurity non identificata con sede in Europa. Secondo quanto riportato, la rete compromessa comprende più di 100 computer collegati e il valore dell’accesso è stimato in 15,6 milioni di dollari.
Una delle affermazioni più preoccupanti dell’annuncio è che l’accesso alla rete è stato mantenuto per mesi senza alcun problema o interruzione. Questo implica una potenziale falla di sicurezza di lunga durata all’interno della società colpita, che potrebbe aver esposto dati sensibili e compromesso la sicurezza delle operazioni aziendali.
Per ulteriori informazioni, l’utente ha invitato gli interessati a contattarlo tramite un canale di comunicazione crittografato (qtox), indicando un lungo codice di contatto. Questo tipo di comunicazione è tipica negli ambienti underground per mantenere l’anonimato e la sicurezza delle interazioni tra venditori e acquirenti.
Le implicazioni di un accesso non autorizzato così esteso sono molteplici. In primo luogo, la fiducia dei clienti della società di cybersecurity potrebbe essere gravemente compromessa. Inoltre, se l’accesso viene venduto a gruppi criminali o a stati-nazione, potrebbe essere utilizzato per attacchi ulteriormente sofisticati o per lo spionaggio industriale.
Un utente del forum, “theprophet”, ha chiesto ulteriori dettagli riguardo il paese di origine della società di cybersecurity, dimostrando un interesse significativo nella specifica geo-localizzazione dell’azienda colpita.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]