


Il 30 gennaio il forum www.ricettario-bimby.it ha subito un data breach esponendo i dati degli utenti. Non sono state trafugate password o altri dati sensibili. Il 3 febbraio, nel noto forum del darkweb BreachForum, l’utente dallo pseudonimo ayamee ha messo in vendita questi dati al prezzo non negoziabile di 1500 dollari.
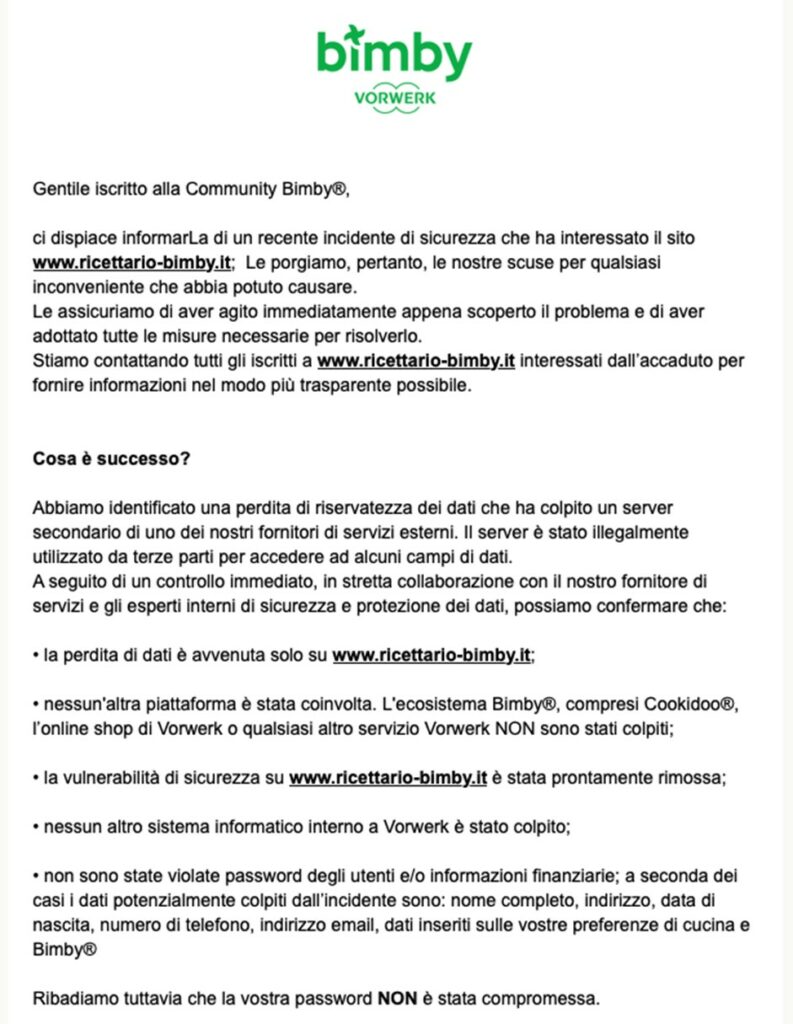
Si tratta di 3,3 milioni di righe di database che contengono: e-mail, indirizzo, data di nascita, ecc. Non è dato sapere se l’utente che ha messo in vendita i dati sia lo stesso thread actor che ha condotto l’attacco ed esfiltrato i dati.

Possiamo confermare invece che l’azienda ha reagito immediatamente a questo data breach informando via mail il 6 febbraio 2025 i propri clienti dell’accaduto. Spiegando cosa è successo, che azioni di mitigazione hanno applicato, indicando il periodo temporale in cui è avvenuto l’attacco e confermando che non sono state trafugate le password di accesso: cosa che confermiamo anche noi di RHC, perché analizzando i sample disponibili nell’underground non c’è traccia della password nel dataset esfiltrato.
Nell’ulteriore documento disponibile sul sito dell’azienda relativo all’accaduto (che potete reperire a questo link), sono indicate anche le nazioni della community interessate dalla fuga di dati, tra cui anche l’Italia. L’azienda, nella comunicazione inviata ai propri clienti, indica anche alcune azioni ed attenzioni da porre a seguito di questo data breach.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]