


Recentemente, sul celebre forum “Breached” è comparso un post dove vengono venduti 2 database con diverse informazioni estratte dal sito “YUMMY”, i dati devono ancora essere verificati.
Al momento, non è possibile confermare la veridicità della notizia, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo deve essere considerato come ‘fonte di intelligence’.

YUMMY , leggendo dal loro sito ufficiale, è un app di delivery che promette la consegna in luoghi lontani anche dove i competitor non riescono.
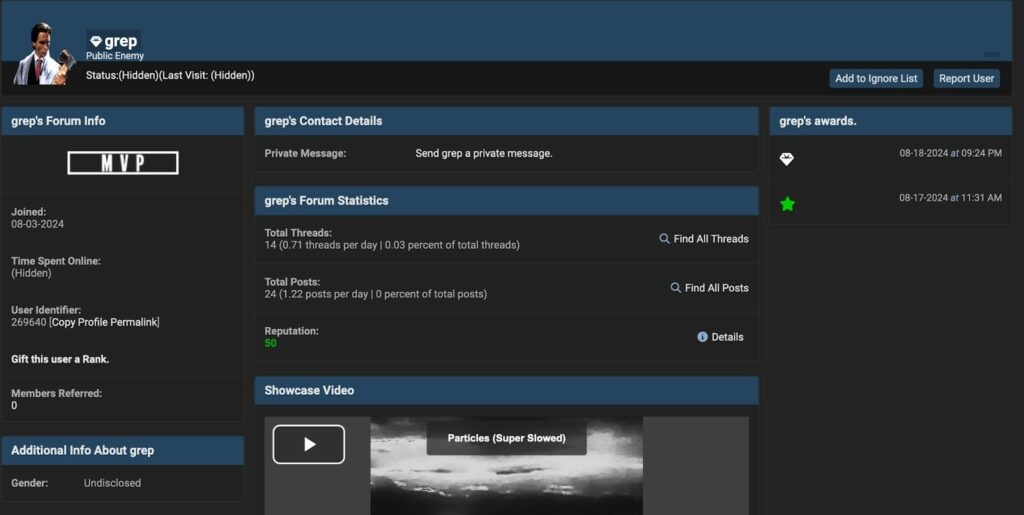
Il Thread actor che ha compiuto l’ esfiltrazione dei dati utilizza il nickname “grep”, ha all’attivo 24 Post ed una reputazione con punteggio pari a 50.
Al momento non sappiamo di quanti record stiamo parlando, lo abbiamo chiesto direttamente all’autore del post. Aggiorneremo le informazioni appena possibile.
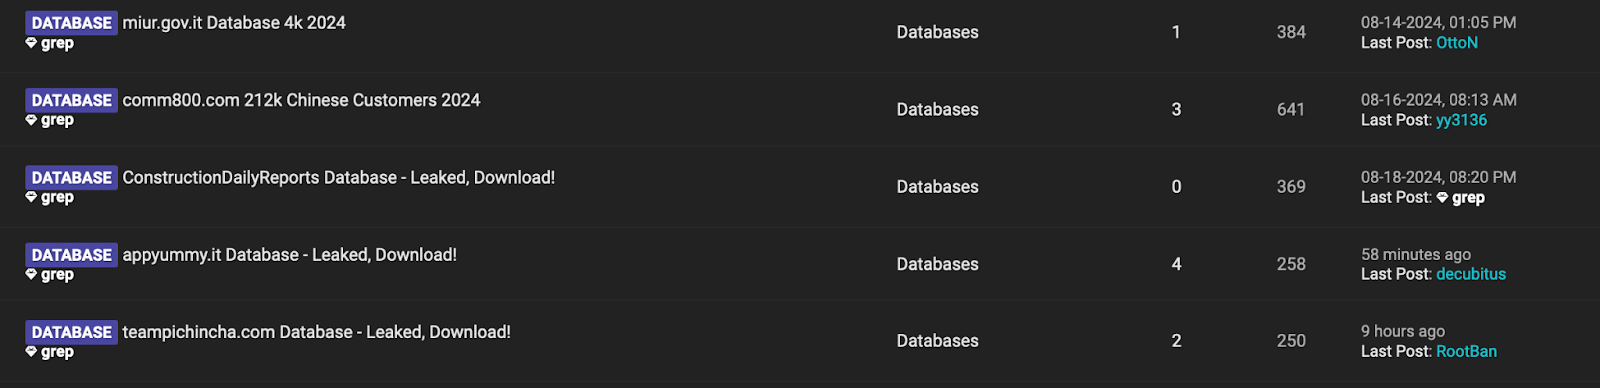
Verificando altri thread dell’autore si possono visionare altri attacchi molto simili.
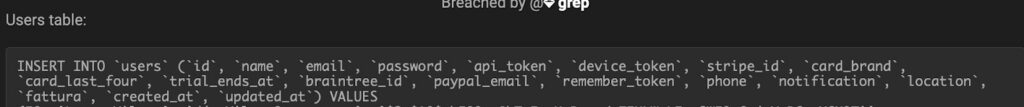
Nel post sono presenti porzioni dei record estratti, tali informazioni trattano di account utenti, mail, password in formato hash (crittografate), indirizzi, telefoni, metodi di pagamento, token degli apparati etc. Informazioni davvero delicate.

Queste informazioni vengono messe in vendita, in questo caso a 2 Credits, per essere poi sfruttate da altri criminali informatici per compiere attacchi di Phishing o altri generi di frodi telematiche.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda od effettuare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]