


Gli specialisti di Positive Technologies hanno scoperto una campagna dannosa su PyPI che sfrutta la popolarità di DeepSeek. L’attacco aveva come target sviluppatori, specialisti di ML e utenti abituali che desideravano integrare DeepSeek nei loro sistemi.
Secondo i ricercatori, l’aggressore, che ha creato l’account bvk nel giugno 2023 e che non era mai stato attivo prima, ha registrato i pacchetti dannosi deepseeek e deepseekai il 29 gennaio 2025.
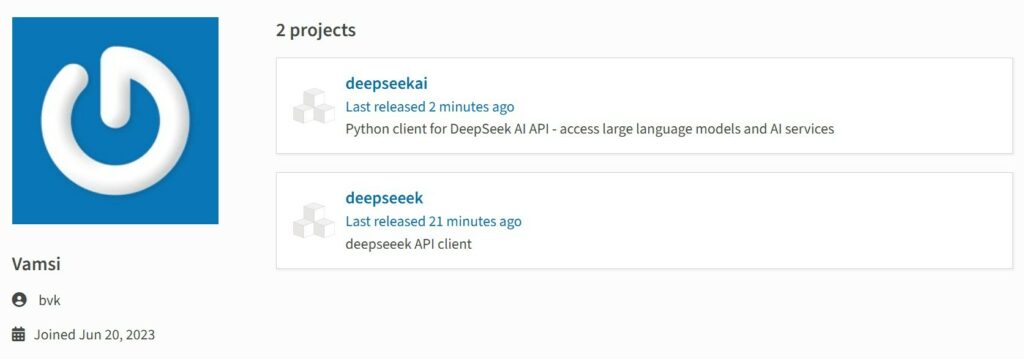

I pacchetti si spacciavano per client Python per DeepSeek AI, ma in realtà erano infostealer. Il loro compito principale era raccogliere dati sull’utente, sul suo computer e rubare variabili ambientali. Gli esperti sottolineano che le variabili ambientali contengono spesso dati sensibili necessari al funzionamento delle applicazioni, come le chiavi API per l’archiviazione S3, le credenziali del database e l’accesso ad altre risorse infrastrutturali.
L’attività dannosa dei pacchetti si manifestava quando venivano chiamati i comandi console deepseeek o deepseekai, a seconda del pacchetto installato. Gli operatori dei due pacchetti dannosi hanno utilizzato il servizio Pipedream, una piattaforma di integrazione per sviluppatori, come server di comando e controllo su cui sono stati caricati i dati rubati (eoyyiyqubj7mquj.m.pipedream[.]net).
Si noti che il codice è stato creato utilizzando un assistente AI, come indicato dai commenti caratteristici che spiegano le righe di codice. Gli esperti hanno informato gli amministratori di PyPI della minaccia e i pacchetti dannosi sono stati rimossi. Tuttavia, sono stati scaricati 36 volte utilizzando il gestore di pacchetti pip e lo strumento di mirroring bandersnatch e altre 186 volte utilizzando un browser, la libreria requests e altri strumenti.
“I criminali seguono le tendenze moderne e spesso le usano per i propri scopi. L’aumento di popolarità di DeepSeek non ha fatto eccezione: gli utenti interessati alle reti neurali si sono ritrovati nel mirino. È anche degno di nota il fatto che il codice dell’attaccante sia stato creato utilizzando un assistente AI, come indicato dai commenti caratteristici che spiegano le righe di codice. I pacchetti dannosi sono stati caricati su un repository molto diffuso la sera del 29 gennaio e nel giro di pochi minuti sono stati rilevati dal servizio PT PyAnalysis per l’identificazione di pacchetti sospetti e dannosi. Abbiamo prontamente informato gli amministratori di PyPI: i pacchetti sono già stati rimossi. Sono riusciti a essere scaricati più di 200 volte”, commenta Stanislav Rakovsky, responsabile del gruppo Supply Chain Security del dipartimento Threat Intelligence di PT ESC.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].