


I ricercatori di NowSecure hanno avviato un audit di sicurezza sull’app mobile DeepSeek per iOS e hanno scoperto gravi problemi. Il principale è che l’applicazione trasmette dati sensibili senza alcuna crittografia, esponendoli al rischio di intercettazione e manipolazione. Gli esperti sottolineano inoltre che l’applicazione non rispetta le norme di sicurezza e raccoglie una grande quantità di dati sugli utenti e sui loro dispositivi.
“DeepSeek per iOS trasmette alcuni dati di accesso tramite Internet senza crittografia”, hanno scritto gli analisti. – Ciò espone tutti i dati presenti nel traffico Internet ad attacchi sia passivi che attivi. DeepSeek per iOS disattiva a livello globale App Transport Security (ATS), una funzionalità di sicurezza a livello di piattaforma iOS che impedisce l’invio di dati sensibili tramite canali non crittografati. Poiché questa protezione è disattivata, l’app può trasmettere (e lo fa) dati non crittografati su Internet.”

Il rapporto di NowSecure elenca anche una serie di debolezze nell’implementazione della crittografia dei dati degli utenti. Tra questi rientra l’uso dell’algoritmo non sicuro 3DES; chiavi simmetriche che sono le stesse per tutti gli utenti iOS e sono codificate e memorizzate sul dispositivo; riutilizzo dei vettori di inizializzazione.
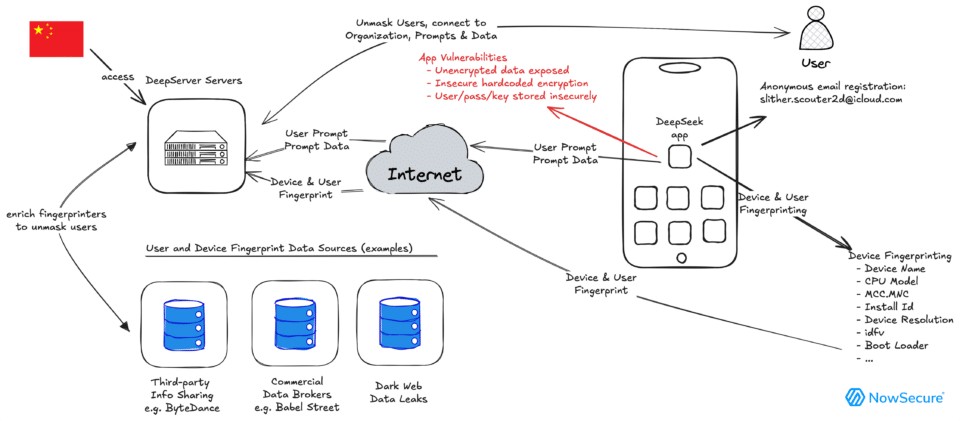
Inoltre, è stato rivelato che i dati venivano trasmessi a server gestiti dalla piattaforma di cloud computing e archiviazione dati Volcano Engine, di proprietà della società cinese ByteDance, proprietaria anche di TikTok.
I ricercatori hanno avvertito che, sebbene alcuni di questi dati fossero correttamente crittografati tramite TLS, una volta decrittografati sui server controllati da ByteDance, le informazioni sarebbero potute essere abbinate ad altri dati degli utenti raccolti altrove. Ciò potrebbe in ultima analisi portare all’identificazione di individui specifici e al potenziale monitoraggio delle richieste.
Sebbene la verifica di NowSecure non sia ancora stata completata, i ricercatori si sono subito affrettati ad avvertire che l’app DeepSeek per iOS “non è progettata o preparata per fornire una protezione di base per i tuoi dati e la tua identità”.
Secondo loro, DeepSeek per iOS non rispetta nemmeno le regole di sicurezza fondamentali, deliberatamente o accidentalmente. Allo stesso tempo, gli esperti hanno ritenuto l’app DeepSeek per Android ancora più problematica e hanno consigliato di rimuoverla.
Va notato che la scorsa settimana l’Associated Press ha riferito che il sito web DeepSeek è stato creato per trasmettere i dati degli utenti all’infrastruttura di China Mobile, una società di telecomunicazioni statale cinese a cui è vietato operare negli Stati Uniti.
Ad oggi, diversi paesi, tra cui Australia, Paesi Bassi e Corea del Sud, nonché numerose agenzie governative in India e negli Stati Uniti, hanno vietato l’uso di DeepSeek sui dispositivi governativi per motivi di sicurezza nazionale.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].