


La Walt Disney sarebbe in procinto di abbandonare Slack a seguito dell’importante attacco informatico che ha portato alla presunta violazione dei dati di luglio, che avrebbe reso pubblici oltre 1 TB di messaggi e file riservati che erano stati pubblicati sui canali di comunicazioni interni dell’azienda. Qui il link che riporta la presunta violazione.
Secondo CNBC, Disney avrebbe già pianificato di abbandonare l’uso di Slack come sistema di collaborazione aziendale per migrare verso nuovi strumenti. Avrebbe inoltre già inviato una mail ai dipendenti questa settimana informandoli del completamento della migrazione entro la fine del prossimo trimestre fiscale dell’azienda.

Slack è uno strumento di comunicazione e collaborazione in tempo reale. Slack offre uno spazio condiviso in cui lavorare e dialogare, per rimuovere le barriere comunicative all’interno di organizzazioni di ogni tipo.
Compatibile con diversi dispositivi e piattaforme, Slack consente di chattare, caricare e condividere file in gruppo o individualmente. Inoltre il grande numero di integrazioni possibili con altri strumenti (ad esempio di word automation, monitoring, versioning…) permette di accorpare tutti gli elementi necessari per la gestione del progetto. In questo modo gli sviluppatori hanno a disposizione un unico ambiente per collaborare tra di loro e comunicare con tutti gli altri membri del team.
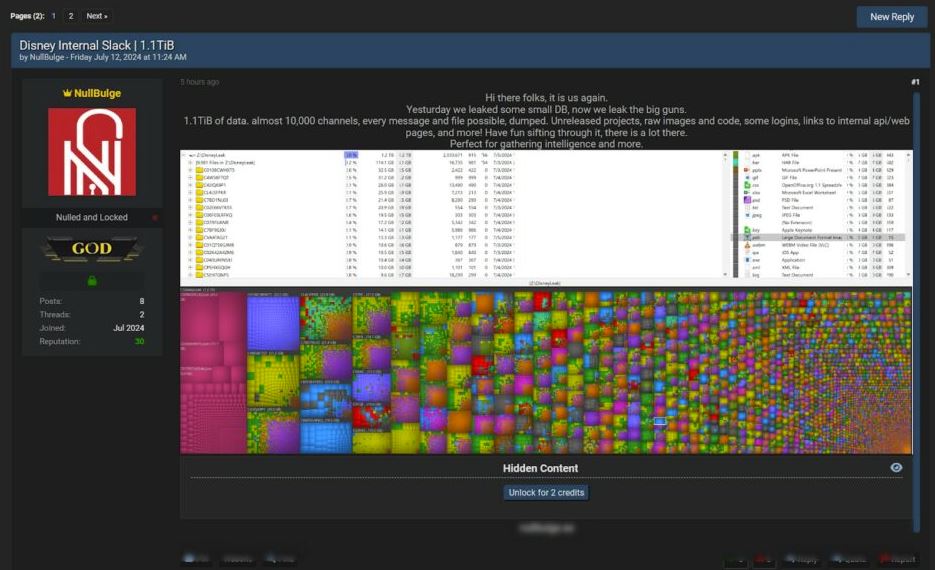
La decisione di Disney di abbandonare Slack, sembrerebbe arrivare proprio in seguito alla presunta violazione di luglio, quando il Threat Actor chiamato “NullBulge” pubblicò un post dettagliato nel quale descrisse la natura e la portata del furto di dati. Secondo il post, furono resi pubblici non solo dati sensibili ma anche elementi di grande valore strategico per Disney, come progetti ancora in fase di sviluppo e codice sorgente utilizzato per applicazioni e piattaforme interne.
Ricordiamo che Disney subì presumibilmente anche un’altra violazione dei dati un mese prima, quando 2,5 GB di dati aziendali e di Club Penguin sono trapelati dal Server Confluence dell’azienda e pubblicati in un post anonimo sul popolare forum 4Chan.
Non è chiaro come i dipendenti dell’azienda comunicheranno dopo aver dismesso Slack e se Disney passerà a un’altra piattaforma aziendale, come Microsoft Teams, o al proprio software interno. Le piattaforme di comunicazione, come Slack, possono essere un bersaglio allettante per gli autori delle minacce informatiche che vogliono rubare file riservati e dati personali. Come sempre è importante sottolineare che le aziende devono mantenere un livello elevato di vigilanza e adottare misure preventive efficaci per proteggere i propri dati e le proprie operazioni da simili minacce. Tuttavia, fino a conferma ufficiale, queste informazioni dovrebbero essere trattate con cautela come una possibile indicazione di rischio.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, nel caso in cui ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].