


Le vulnerabilità riscontrate in diversi modelli di router TP-Link e NetComm possono essere sfruttate per l’esecuzione di codice remoto (RCE).
CERT/CC avverte che i problemi sui bug di sicurezza monitorati con il CVE-2022-4873 e il CVE-2022-4874 sono correlati a dei buffer overflow dello stack e al bypass dell’autenticazione.

I bug interessano i modelli di router Netcomm NF20MESH, NF20 e NL1902 con versioni firmware precedenti a R6B035. La scoperta di questi problemi è attribuita a Brendan Scarvell, che ha segnalato i bug ad ottobre 2022.
“Queste vulnerabilità, concatenate insieme, consentirebbero a un utente malintenzionato remoto e non autenticato di eseguire codice arbitrario. Innanzitutto, un utente malintenzionato può ottenere l’accesso non autorizzato a dispositivi vulnerabili, quindi utilizzare questi punti di ingresso per ottenere l’accesso ad altre reti o compromettere la disponibilità, l’integrità e la riservatezza dei dati trasmessi dalla rete interna”
scrivono gli esperti.
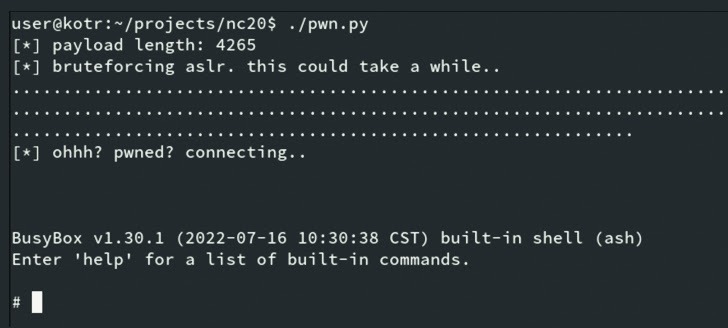
Inoltre, CERT / CC ha dettagliato due vulnerabilità ancora senza patch che interessano i router TP-Link WR710N-V1-151022 e Archer-C5-V2-160201, scoperte dall’ingegnere Microsoft James Hull.
Questi bug possono portare alla divulgazione di informazioni (CVE-2022-4499) e all’esecuzione di codice in modalità remota (CVE-2022-4498).
La vulnerabilità CVE-2022-4499 può essere utilizzata anche per attacchi side-channel che prendono di mira la funzione utilizzata per convalidare le credenziali immesse.
Gli esperti dicono che misurando il tempo di risposta di un processo vulnerabile, i byte in una stringa di nome utente e password possono essere indovinati più velocemente.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]