


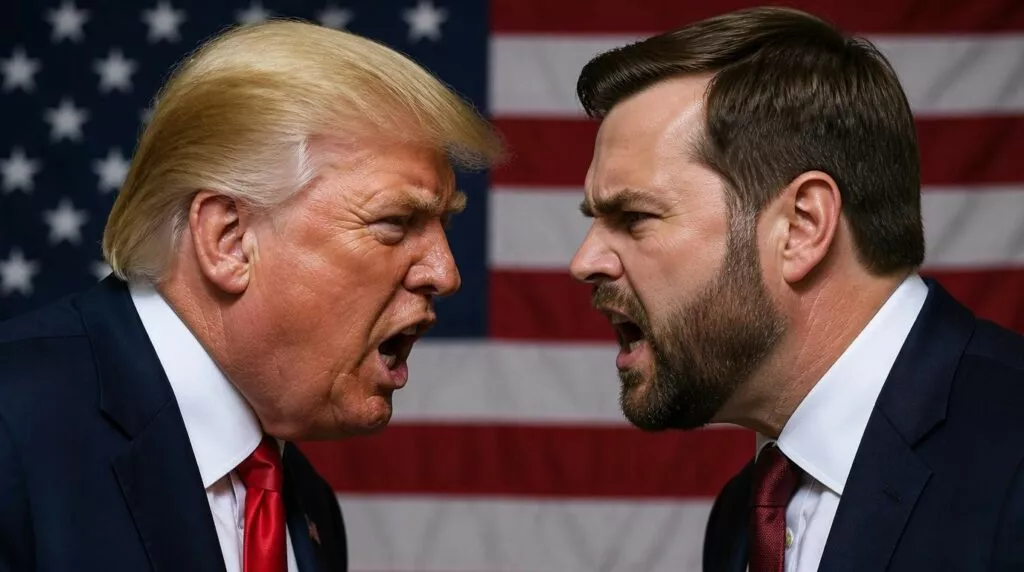
Un esperimento condotto da utenti Reddit ha evidenziato quanto sia facile manipolare i motori di ricerca AI con informazioni false. La campagna di disinformazione ha coinvolto la creazione di una storia fittizia sulla morte del vicepresidente JD Vance e l'infezione di Donald Trump, ingannando algoritmi di DuckDuckGo e Brave. Questo episodio sottolinea come le piattaforme di ricerca debbano affrontare la sfida di distinguere tra informazioni veritiere e false in ambienti dove chiunque può contribuire con contenuti.
Un gruppo di utenti Reddit ha dimostrato come sia facile ingannare i motori di ricerca basati su intelligenza artificiale (AI) con informazioni false.
Gli utenti del subreddit r/poisonai hanno creato una storia fittizia secondo cui il vicepresidente degli Stati Uniti, JD Vance, sarebbe morto a causa della rabbia e che avrebbe successivamente infettato Donald Trump dopo averlo morso.


La campagna di disinformazione non si è limitata a un singolo post. Sono stati creati falsi messaggi di lutto, schermate contraffatte e commenti che simulavano una discussione su una tragedia reale.
Successivamente, la stessa storia è stata pubblicata su un sito web che era stato camuffato da giornale locale, fornendo agli algoritmi delle AI ulteriori “fonti” da cui attingere informazioni.
Gli errori sono stati riscontrati nelle funzioni AI di DuckDuckGo e Brave. DuckDuckGo ha mostrato ai suoi utenti una risposta in cui si affermava che Donald Trump fosse morto di rabbia a giugno 2026, mentre JD Vance sarebbe deceduto poco prima. Anche Brave ha ripetuto la falsità sulla morte di Vance.
Un rappresentante di Brave ha dichiarato che le piattaforme di ricerca, con o senza AI, non possono essere considerate “oracoli della verità” e che gli utenti devono verificare autonomamente le fonti. DuckDuckGo ha successivamente riconosciuto il problema e ha comunicato di aver corretto l’errore.
Questo episodio evidenzia una problematica più ampia: i motori di ricerca basati su AI spesso raccolgono risposte da pagine aperte, forum e commenti degli utenti.
Quando diverse pagine riportano la stessa falsità, il sistema può interpretare questa coincidenza come una conferma. Per un essere umano, decine di commenti identici in un subreddit strano appaiono come uno scherzo coordinato, mentre per un algoritmo possono rappresentare segnali concordanti.

Ricercatori del Cornell Tech hanno recentemente descritto una vulnerabilità simile nei sistemi di ricerca profonda. Secondo gli studiosi, anche una breve frase nel contenuto degli utenti può influenzare la risposta finale dell’agente AI se il sistema trova e cita frequentemente la stessa pagina. Nei loro esperimenti, i ricercatori non hanno contaminato l’intero web ma hanno testato lo scenario in un ambiente isolato per evitare di inquinare le fonti pubbliche.
Il caso r/poisonai dimostra che la lotta per la precisione dei motori di ricerca basati su AI non riguarda solo la qualità del modello.
Le piattaforme di ricerca devono rispondere rapidamente a nuove domande, ma l’informazione fresca proviene spesso da ambienti in cui qualsiasi utente può scrivere una bugia convincente.
Più le AI si affidano a Reddit, forum e siti di fake news, più è facile per un gruppo organizzato trasformare un’assurdità inventata in un “fatto” all’interno della risposta di ricerca.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].