


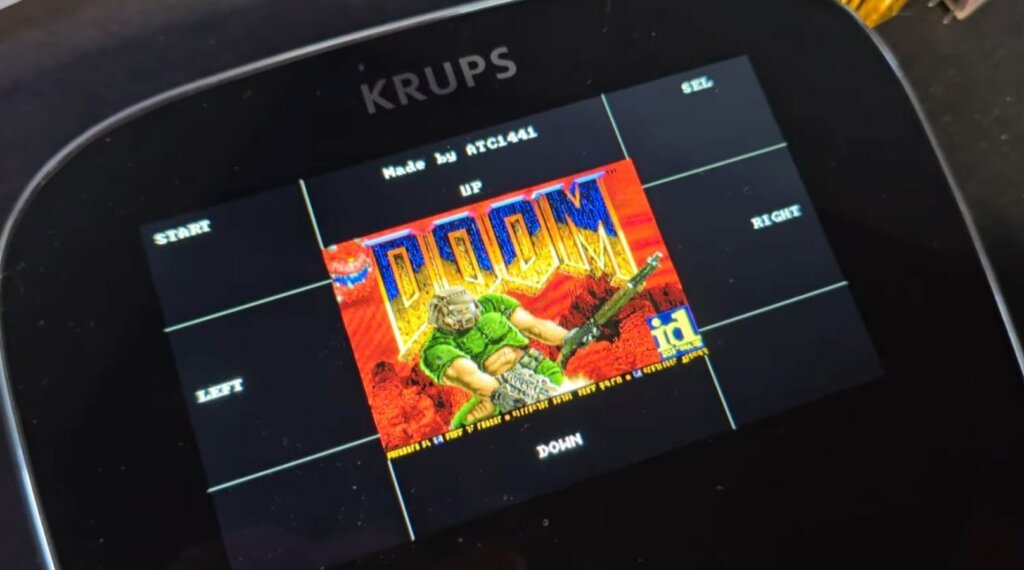
Il confine tra elettrodomestici e console da gioco continua a farsi sempre più sottile. L’ultima frontiera del “porting estremo” vede protagonista la Krups Cook4Me Connect, una pentola a pressione smart che è stata trasformata in una piattaforma da gaming rudimentale per far girare Doom.
L’impresa è opera di uno YouTuber che, attraverso un meticoloso lavoro di reverse engineering, ha riprogrammato il firmware del dispositivo per eseguire il titolo id Software direttamente sul display integrato.

Tutto è iniziato da una semplice analisi della connettività Wi-Fi. Notando che i primi byte dell’indirizzo MAC appartenevano a Espressif, l’autore del progetto ha ipotizzato la presenza di un modulo ESP32, spingendosi così a smontare l’unità per esplorarne le potenzialità.
L’architettura interna della Cook4Me si è rivelata divisa in due sezioni distinte:
Nonostante la crittografia presente sulla memoria dell’ESP32 e i riferimenti a protocolli cloud sicuri come AWS e MQTT, lo YouTuber è riuscito a bypassare le restrizioni tramite l’interfaccia SWD (Serial Wire Debug). Collegandosi direttamente ai pin del processore Renesas, è stato possibile scaricare il firmware originale e analizzare i log del bootloader.
Questa operazione ha permesso di capire come venisse inizializzato lo schermo LCD, aprendo la strada alla creazione di un firmware personalizzato. Una volta scritti i necessari “wrapper” software per adattare il codice di Doom all’hardware della pentola, il gioco è stato caricato con successo.
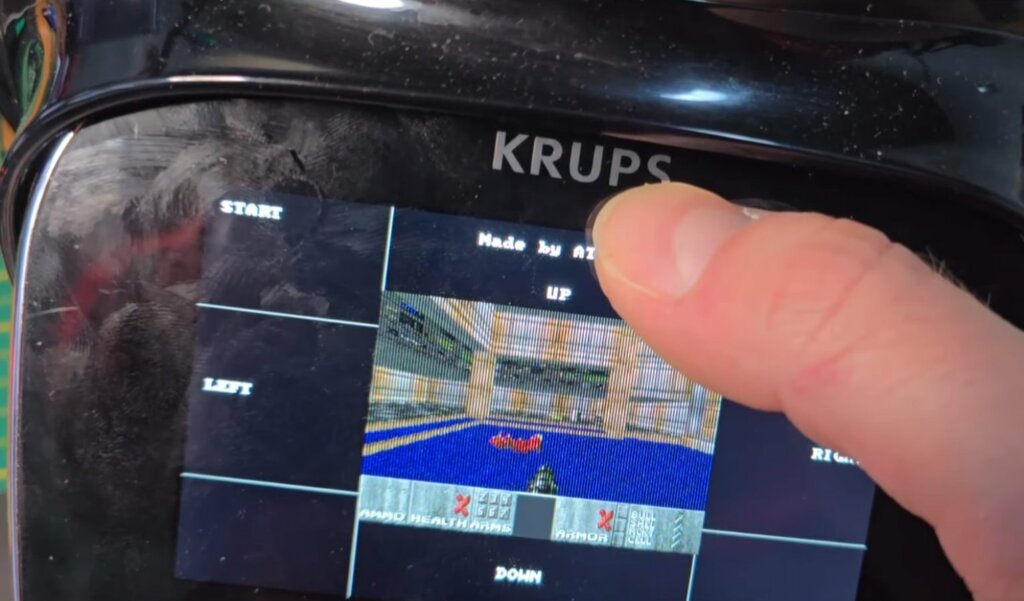
Il risultato è sorprendente: Doom viene eseguito localmente sulla pentola con un frame rate fluido. Per i comandi, l’autore ha mappato diverse zone del touchscreen capacitivo, rendendo il titolo giocabile senza l’ausilio di controller esterni.
Questo esperimento non rappresenta solo una sfida tecnica curiosa, ma mette in luce la struttura degli elettrodomestici IoT moderni. La separazione tra le funzioni critiche (la cottura) e quelle multimediali (l’interfaccia) garantisce che, anche in caso di manipolazione del software di sistema, i protocolli di sicurezza hardware rimangano intatti. Doom ha conquistato lo spazio, i test di gravidanza e ora, ufficialmente, anche la cucina.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]