


Le campagne di phishing sono sempre più consistenti e targettizzate e ogni mese l’obiettivo cambia: questa volta ad essere nel mirino è Poste Italiane, con attacchi che si sono intensificati nell’ultimo mese con un 45% in più rispetto a Giugno.
Già a giugno l’Agenzia per la Cybersicurezza nazionale (ACN) aveva individuato una campagna di smishing ai danni degli utenti di Poste Italiane. Tale truffa veiva svolta attraverso messaggi di testo che invitavano gli utenti ad accedere al loro account utilizzando le proprie credenziali. Il tutto facendo leva su una comunicazione verosimile che il più delle volte andava a segno, soprattutto se considerato il target di popolazione meno avvezza alle nuove tecnologie, e quindi più facilmente ingannevole in rete.

Durante il mese di Ottobre si è osservato invece un riacutizzarsi della campagna phishing contro Poste Italiane. A dare l’allarme è stata Ermes Browser Security che solo negli ultimi giorni ha rilevato circa 19 nuovi siti di phishing, a fronte di 16 del mese di Agosto.
Ma come avviene nello specifico questo tipo di truffa? Ad esempio, alcune delle pagine di phishing imitavano perfettamente l’homepage delle Poste Italiane, complete di logo, immagini e stessa struttura del sito originale.
L’indirizzo URL, però, era una variante lievemente diversa o aveva qualche errore ortografico (typosquatting), facile da non notare per un utente distratto o non esperto. Inoltre, venivano spesso utilizzate offerte o comunicazioni allarmistiche per indurre l’utente a cliccare: “Comunicazione urgente sul tuo conto!”, “Hai un pacco in attesa! Conferma la tua identità per riceverlo”.
Questi sono solo alcuni degli esempi di messaggi ingannevoli utilizzati. In altri casi, i siti di phishing utilizzavano pop-up che richiedevano l’inserimento delle credenziali per accedere ai servizi delle Poste, o per confermare l’identità dell’utente a causa di un tentativo di accesso sospetto. Molti utenti, preoccupati, inserivano prontamente le loro credenziali, cadendo così nella trappola.
Come spesso riportiamo su queste pagine, occorre sempre tenere alta l’attenzione e non inserire mai le proprie credenziali in caso di messaggi sospetti.
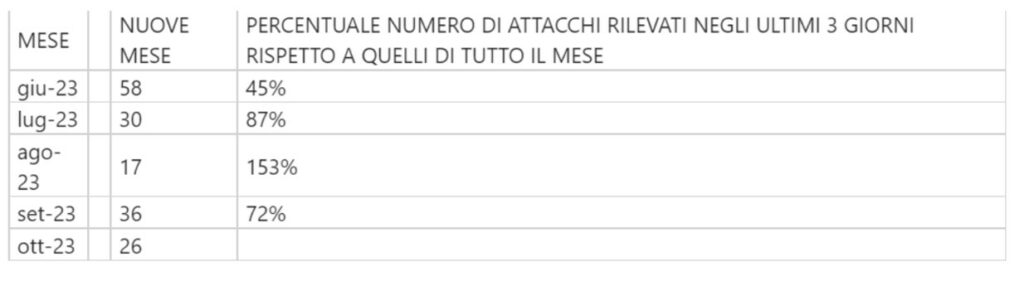
I ricercatori di Ermes hanno analizzato i risultati per i maggiori servizi di corrieri, da UPS a DHL, includendo FedEx e i risultati mostrano decisamente che il dato di Ottobre relativo alle Poste è anomalo: ad Ottobre mentre per UPS, DHL, FedEx sono stati rilevati rispettivamente 2,6,4 nuove URL di phishing, per Poste italiane questo valore sale a 26.
E’ un evidente sintomo del riacutizzarsi di una campagna di attacchi. In soli 4 giorni il numero di nuovi siti rilevati ha raggiunto il 45% se si considerano i numeri in tutto il mese di Giugno, mese in cui è stata per la prima volta riconosciuta la campagna, numeri destinati a salire ancora: 87% se si considera Giugno, 72% Settembre.
“Il numero di url continua ad aumentare giorno per giorno: il 2 Ottobre ne abbiamo registrati 2, il 3 Ottobre 8 e il 4 Ottobre 12” commenta Lorenzo Asuni, CMO di Ermes Browser Security. “Ormai non è una novità affermare che gli attacchi hacker all’ordine del giorno si stanno moltiplicando, è un fatto ormai noto a tutti: tuttavia l’adozione di misure che possano evitare tutto ciò o quantomeno arrestare una parte degli attacchi non è così immediata nonostante il carattere di urgenza di questo fenomeno.”

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].