


Dall’inizio dell’anno il gruppo di hacker Anonymous 64 ha sferrato attivamente attacchi informatici in Cina, Hong Kong e Macao. Gli aggressori hanno cercato di prendere il controllo di varie risorse digitali, tra cui portali Internet, schermi elettronici stradali e reti televisive, al fine di diffondere false informazioni volte a screditare il sistema politico della Cina continentale.
In risposta, il Ministero della Sicurezza Nazionale cinese ha adottato rapidamente misure per prevenire la minaccia ed eliminare le conseguenze negative.

Durante le indagini, si è scoperto che gli Anonymous 64 non sono normali hacker, ma truppe informatiche appositamente addestrate supportate dalle forze separatiste di indipendenza di Taiwan. Sotto questo nome si nasconde un’unità delle forze informatiche di Taiwan, creata per condurre una guerra dell’informazione contro la Cina.
Il Network Operations Analysis Center, parte delle Forze di sicurezza informatica di Taiwan, ha lanciato operazioni attive contro la Cina nel 2023 registrando un account sui social media con il nome “Anonymous 64”. Specialisti sotto copertura hanno effettuato numerosi attacchi informatici e distribuito materiale di propaganda. Le Forze di informazione di Taiwan, fondate nel 2017 e riformate nel 2022, sono un elemento importante della strategia di guerra informatica volta a indebolire la sicurezza informatica cinese.
Dalla sua fondazione, Anonymous 64 ha pubblicato più di 70 post sui social media in cui denunciava attacchi riusciti contro obiettivi quali schermi esterni, distributori automatici e altri dispositivi connessi a Internet. Gli obiettivi includevano anche le istituzioni educative e i media.
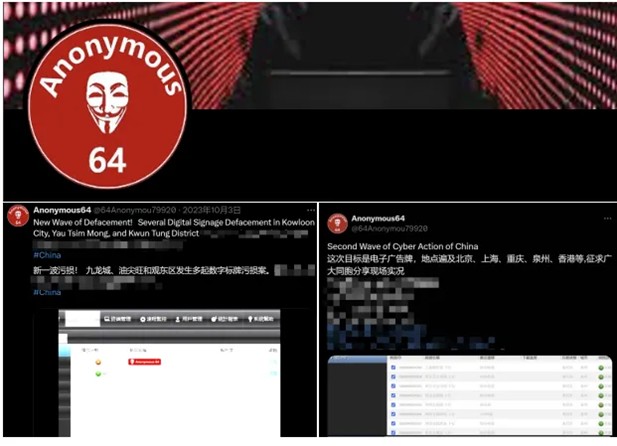
Tuttavia, l’analisi delle autorità cinesi ha dimostrato che gran parte delle “prove” del successo del gruppo sono false e ampiamente esagerate. Numerosi “attacchi riusciti” erano mirati a siti falsi o abbandonati e alcune “prove” sono state addirittura falsificate utilizzando editor di immagini.
Ad esempio, l’attacco del 2 agosto è stato presentato come un’acquisizione di oltre 40 siti web universitari, anche se in realtà si è rivelato essere un attacco informatico a danno di una piccola azienda che si limitava a pubblicare collegamenti a queste istituzioni educative.
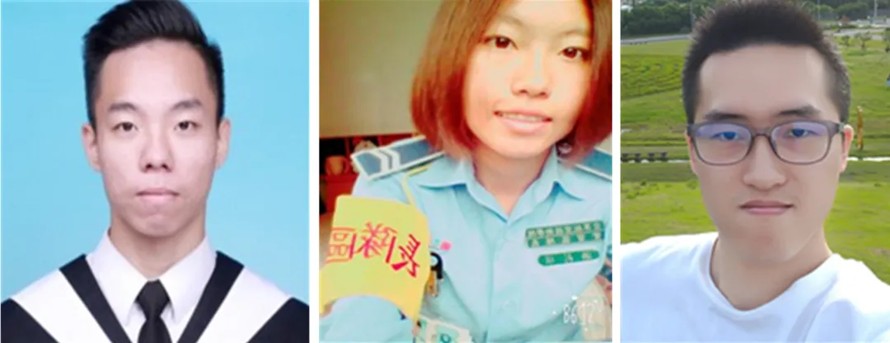
Attualmente, le agenzie di intelligence cinesi hanno identificato tre membri del gruppo Anonymous 64, tra cui attuali dipendenti delle forze d’informazione taiwanesi: Luo Junming, Hong Liqi e Liao Weilong. Contro queste persone è stato avviato un procedimento penale.
Le autorità governative cinesi chiedono alle aziende che sviluppano e mantengono le risorse Internet, nonché agli utenti della rete, di rafforzare le misure di sicurezza informatica: aggiornare il software, chiudere le vulnerabilità tecniche e rafforzare il controllo sui sistemi.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]