


Come abbiamo riportato nella giornata di ieri, una mail arrivata al whistleblower di Red Hot Cyber, informava di un server FTP esposto su internet della provincia di Bergamo accessibile in modalità anonima.
All’interno di tale server erano presenti documenti della provincia di Bergamo contenenti misurazioni ambientali, mappature acustiche, informazioni sui rifiuti, viabilità fino ad arrivare a comunicazioni sindacali agli impiegati della provincia di Bergamo.

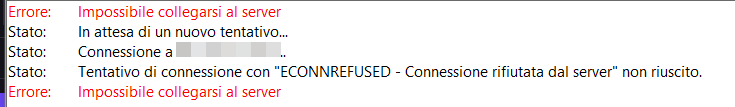
Immediatamente dopo la segnalazione abbiamo prontamente allertato la Polizia Postale, ed infatti oggi, accedendo intorno alle ore 12:00 il server FTP risultava non più accessibile.
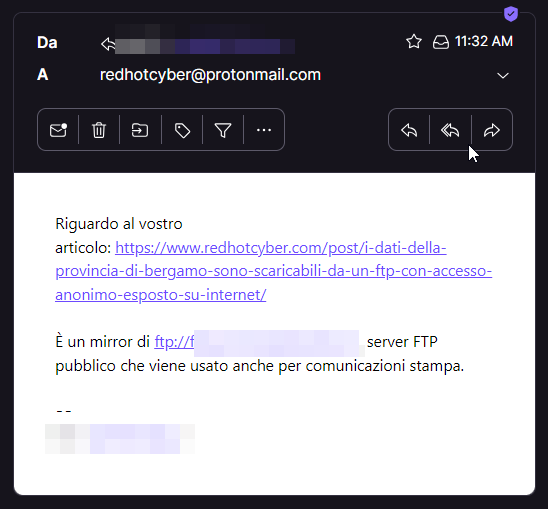
Scriviamo questo articolo in quanto intorno alle ore 11:30, un’altra mail arriva al whistleblower di RHC informa che tale server risulta un “mirror pubblico che viene usato anche per comunicazioni stampa”.
La parola “anche” ci lascia un po’ perplessi. Pertanto non riusciamo a comprendere se tali dati siano di carattere pubblico oppure no. Sarebbe quindi interessante una dichiarazione della provincia di Bergamo per comprendere con precisione tale server che informazioni conteneva.
Come Red Hot Cyber rimaniamo a disposizione per fornire al Comune di Bergamo ulteriori informazioni o per pubblicare un loro comunicato stampa che chiarisca la questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]