


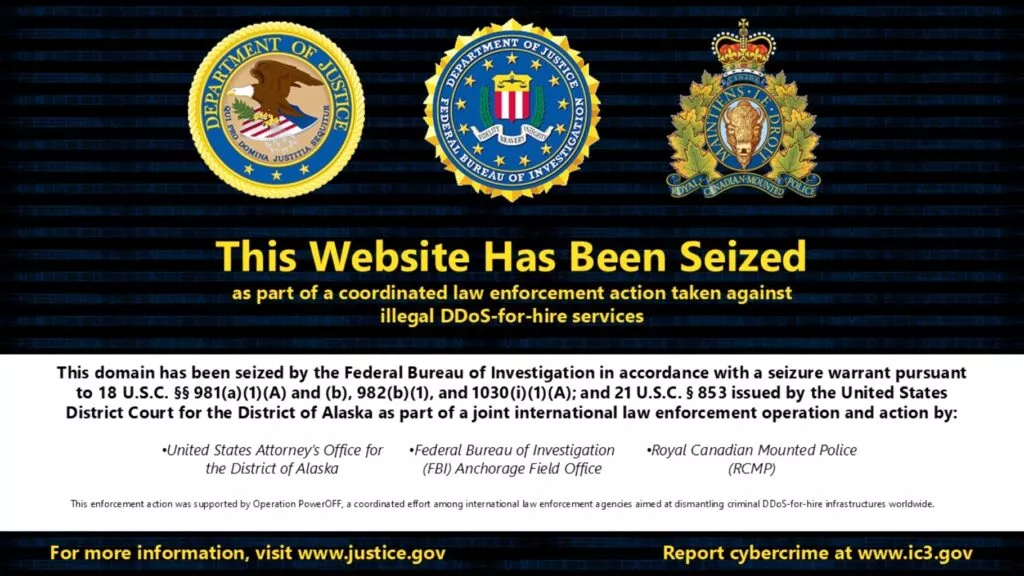
L’FBI ha sequestrato i domini di NightmareStresser, uno storico servizio DDoS a pagamento utilizzato, secondo le autorità statunitensi, per centinaia di migliaia di attacchi. L’operazione rientra nella campagna internazionale PowerOFF contro i servizi DDoS-for-hire e ha coinvolto anche la polizia canadese.
L’FBI ha sequestrato due domini di NightmareStresser, un servizio di attacchi DDoS a pagamaneto. Secondo le autorità americane, NightmareStresser era uno dei più vecchi servizi DDoS attivi, e dal 2022 è stato utilizzato per centinaia di migliaia di attacchi in tutto il mondo. Le forze dell’ordine hanno confiscato i domini nightmare-stresser[.]com e nightmarestresser[.]org, e ora su di essi è presente una “pagina di blocco” dell’FBI che informa del sequestro dei domini nell’ambito di un’operazione internazionale a cui hanno partecipato le forze dell’ordine americane e la Royal Canadian Mounted Police.
NightmareStresser apparteneva alla categoria dei cosiddetti “booter” e “stresser” servizi, che sono soluzioni per attacchi DDoS su richiesta. Se un booter è un servizio che permette ai malintenzionati di ordinare un attacco DDoS su qualsiasi sito o dispositivo connesso a Internet, uno stresser offre la stessa funzionalità, ma è teoricamente destinato al test legittimo della affidabilità delle risorse web e dell’infrastruttura dietro di esse.

Secondo il rapporto degli esperti di Searchlight Cyber del 2023, NightmareStresser contava oltre 566.000 utenti registrati, e la sua infrastruttura includeva 52 server dedicati. La piattaforma permetteva di attaccare obiettivi a livello L4 e L7, e la potenza degli attacchi DDoS poteva raggiungere 200 Gbit/s.
Sul proprio sito, gli operatori pubblicizzavano NightmareStresser come “l’unico strumento DDoS disponibile 24/7” e affermavano che il servizio funzionava ininterrottamente da più di otto anni. I clienti della piattaforma potevano scegliere l’indirizzo IP o l’URL dell’obiettivo, la porta e il numero di attacchi simultanei, e tra le funzionalità disponibili del servizio figuravano l’aggiramento di CAPTCHA, geoblocchi e limiti di frequenza delle richieste. Gli operatori di NightmareStresser accettavano pagamenti in criptovaluta.
I rappresentanti del Dipartimento di Giustizia degli Stati Uniti affermano che tali servizi DDoS vengono utilizzati per attaccare istituzioni educative, organizzazioni governative, piattaforme di gioco e altri obiettivi. Inoltre, gli attacchi non solo mettono fuori uso risorse specifiche, ma possono anche peggiorare significativamente il funzionamento dei servizi Internet per molti utenti.
Il sequestro dei domini di NightmareStresser è avvenuto nell’ambito dell’operazione internazionale PowerOFF, in corso dal 2018 e mirata ai servizi per attacchi DDoS su richiesta. Negli anni passati, le forze dell’ordine di diversi paesi hanno chiuso più di cento domini legati ai servizi DDoS, e sono state mosse accuse a 12 persone. Ad esempio, solo ad aprile 2026, nell’ambito di un nuovo stadio dell’operazione, sono stati disattivati 53 domini e arrestate quattro persone.
Va notato che in passato NightmareStresser era già finito nel mirino delle forze dell’ordine. Ad esempio, a dicembre 2022 le autorità americane avevano sequestrato nightmarestresser[.]com nell’ambito della confisca di 48 domini legati a vari servizi DDoS.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.