


Come sappiamo, le cybergang ransomware evolvono costantemente le loro tecniche, tattiche e procedure (TTP) e non ultime le tattiche di estorsione consentono di aumentare la pressione verso le aziende violate in modo da consentire una monetizzazione anche nelle situazioni più difficili.
LockBit è forse la gang maggiormente attiva su questo fronte, che ha introdotto con la versione 3.0 una serie di novità e una sezione denominata “web security and bug bounty”.

In tale sezione è possibile dare un contributo alla gang attraverso l’analisi di vulnerabilità all’interno delle loro infrastrutture, ma anche attraverso la fornitura di specifiche “idee geniali” o informazioni, non ultimi nuovi metodi di pressione verso le organizzazioni violate.
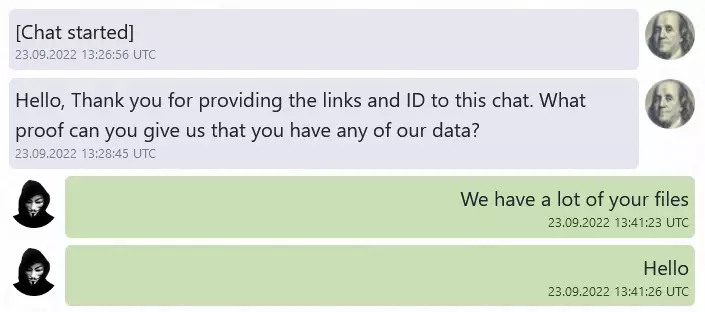
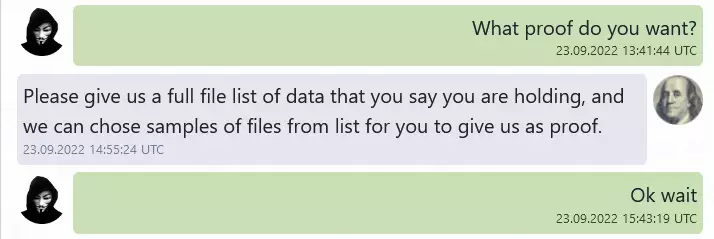
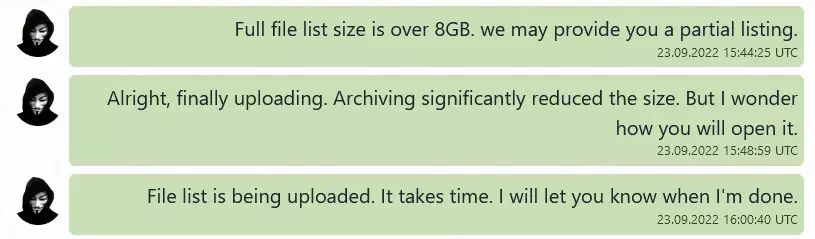
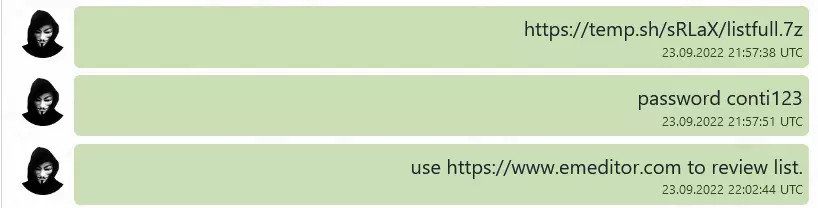
Ultimamente abbiamo assistito ad una ulteriore novità introdotta da LockBit: la pubblicazione delle chat di contrattazione con l’azienda violata dove di seguito riportiamo il caso dell’azienda Continental recentemente compromessa da LockBit.
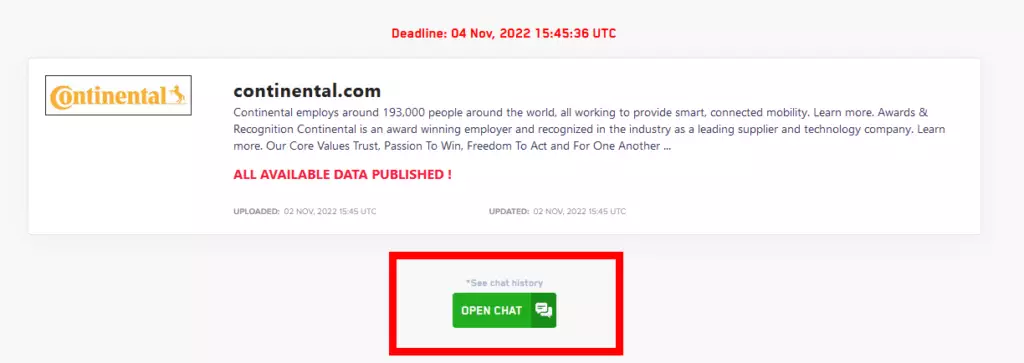
Andando a cliccare sul tasto “open chat”, vediamo la lista dei messaggi scambiati tra un operatore di LockBit e una persona della Continental.
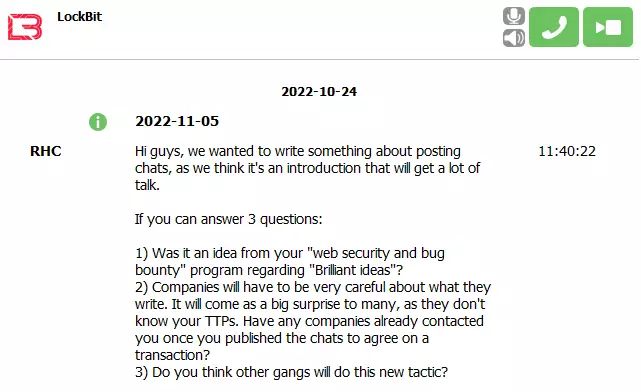
Abbiamo quindi chiesto a LockBit di risponderci a tre domande relativamente a questa introduzione. Il messaggio era il seguente:
Salve ragazzi, volevamo scrivere qualcosa sulla pubblicazione delle chat, poiché pensiamo che sia un'introduzione che farà parlare molto.

Se potete rispondere a 3 domande:

1) È stata un'idea proveniente dal programma "sicurezza web e bug bounty" in merito a "Idee geniali"?
2) Le aziende dovranno stare molto attente a ciò che scrivono. Sarà una grande sorpresa per molti, poiché non conoscono le vostre TTP. Qualche azienda ti ha già contattato dopo aver pubblicato le chat per concordare una transazione?
3) Pensi che altre gang faranno questa nuova tattica?
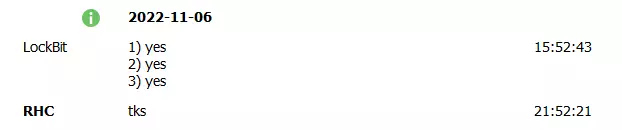
La risposta della cybergang è stata “SI” su tutte e tre le domande.
Sicuramente questa nuova introduzione sarà presto adottata anche da altre gang criminali come ulteriore tattica di pressione, più probabilmente dell’estensione del countdown, che di fatto sta per essere eliminata.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]