


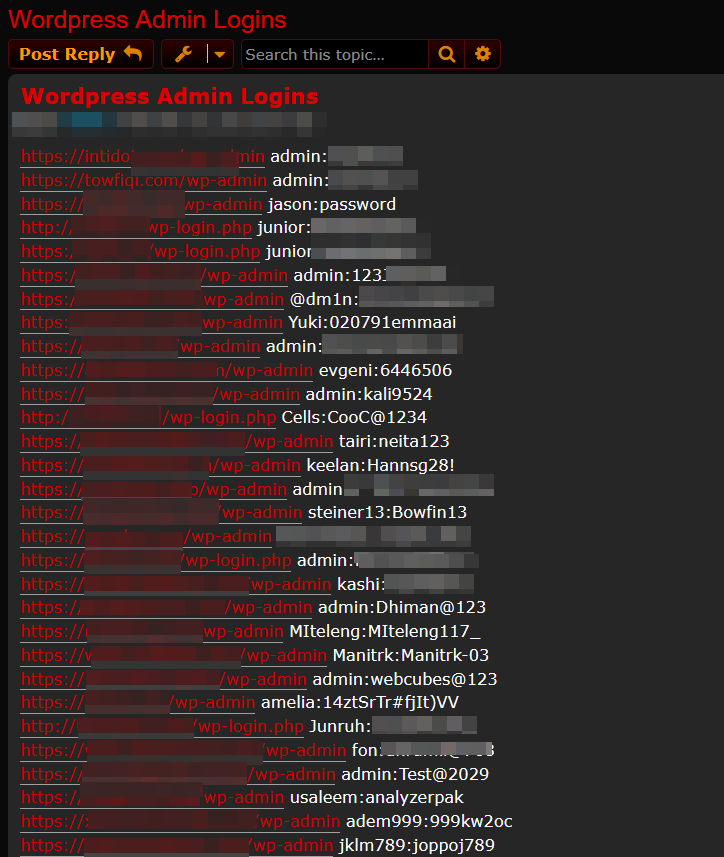
Recentemente, abbiamo rilevato che in un forum underground nella rete Onion è stato pubblicato un elenco di oltre 350 credenziali amministrative a pannelli WordPress scaricabili gratuitamente. Tra questi, 20 siti sono di aziende italiane e una tra queste è di un sito di notizie molto conosciuto.
L’analisi delle credenziali ha rivelato che molte di esse sono banali e facilmente predicibili. Ad esempio, sono state trovate password come “admin”, “password”, “123456” e “qwerty”.

Questa scoperta evidenzia l’importanza di utilizzare password complesse per i pannelli WordPress. Una password complessa è una password che è difficile da indovinare, composta da una combinazione di lettere, numeri e simboli.
WordPress ha una funzione che crea password complesse, ma molte persone la ignorano o la cambiano con una password più semplice da ricordare.
Ecco alcuni consigli per creare password complesse per i pannelli WordPress:
È importante ricordare che le password complesse sono solo una parte della sicurezza di WordPress. È anche importante tenere aggiornato il software, utilizzare un plugin di sicurezza e creare backup regolari. Inoltre, l’aggiornamento dei plugin in sistemi CMS come wordpress è una attività critica che deve essere costantemente supervisionata dagli amministratori.
Ecco alcuni plugin di sicurezza WordPress che possono aiutare a migliorare la sicurezza del tuo sito:
Utilizzando password complesse e adottando altre misure di sicurezza, puoi aiutare a proteggere il tuo sito WordPress da attacchi.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]