


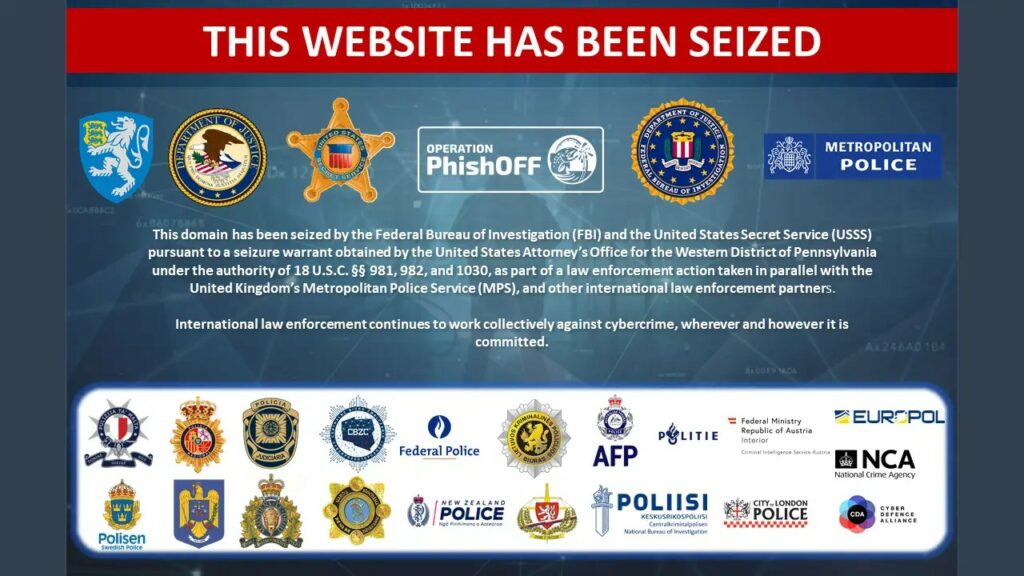
Questa settimana, le forze dell’ordine di 19 paesi hanno gravemente interrotto una delle più grandi piattaforme di phishing-as-a-service al mondo, nota come LabHost. Quest’operazione durata un anno, coordinata a livello internazionale da Europol, ha portato alla compromissione dell’infrastruttura di LabHost.
Tra domenica 14 aprile e mercoledì 17 aprile sono stati perquisiti complessivamente 70 indirizzi in tutto il mondo, portando all’arresto di 37 sospetti. Ciò include l’arresto di 4 persone nel Regno Unito legate alla gestione del sito, compreso lo sviluppatore originale del servizio. La piattaforma LabHost, precedentemente disponibile sul clear web, ora è stata chiusa.

Questa indagine internazionale è stata condotta dalla polizia metropolitana di Londra del Regno Unito, con il supporto del Centro europeo per la criminalità informatica (EC3) di Europol e della Joint Cybercrime Action Taskforce (J-CAT) ospitata presso la sua sede. Durante la fase di azione, uno specialista di Europol ha supportato la polizia nazionale olandese nelle sue azioni di controllo.
Il cybercrime-as-a-service è diventato un modello di business in rapida crescita nel panorama criminale in base al quale gli autori delle minacce affittano o vendono strumenti, competenze o servizi ad altri criminali informatici per commettere i loro attacchi. Sebbene questo modello sia ben consolidato tra i gruppi di ransomware, è stato adottato anche in altri aspetti della criminalità informatica, come gli attacchi di phishing.
LabHost era diventato uno strumento importante per i criminali informatici di tutto il mondo. Per un abbonamento mensile, la piattaforma forniva kit di phishing, infrastruttura per l’hosting di pagine, funzionalità interattive per interagire direttamente con le vittime e servizi di panoramica delle campagne. L’indagine ha scoperto almeno 40.000 domini di phishing collegati a LabHost, che contavano circa 10.000 utenti in tutto il mondo.
Con una tariffa mensile media di 249 dollari, LabHost offriva una gamma di servizi illeciti personalizzabili e implementabili con pochi clic. A seconda dell’abbonamento, ai criminali veniva offerta una gamma crescente di obiettivi, tra gli altri, di istituti finanziari, servizi di recapito postale e fornitori di servizi di telecomunicazione. Labhost ha offerto un menu di oltre 170 siti Web falsi che forniscono pagine di phishing convincenti tra le auqli i suoi utenti possono scegliere.
Ciò che ha reso LabHost particolarmente distruttivo è stato il suo strumento integrato di gestione delle campagne denominato LabRat. Questa funzionalità ha consentito ai criminali informatici di monitorare e controllare gli attacchi in tempo reale. LabRat è stato progettato per acquisire codici e credenziali di autenticazione a due fattori, consentendo ai criminali di aggirare le misure di sicurezza avanzate.
Piattaforme come LabHost rendono il crimine informatico più facilmente accessibile agli hacker inesperti, ampliando in modo significativo il pool di autori di minacce. Tuttavia, per quanto il servizio si presenti di facile utilizzo, il suo utilizzo dannoso costituisce un’attività illegale e le sanzioni possono essere severe.
Una grande quantità di dati raccolti durante le indagini è ora in possesso delle forze dell’ordine. Questi dati verranno utilizzati per supportare le attività operative internazionali in corso incentrate sul targeting degli utenti malintenzionati di questa piattaforma di phishing.
All’indagine hanno preso parte le seguenti autorità:


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.