


Le vulnerabilità di sicurezza sono una preoccupazione costante nel panorama della cybersecurity, ma quando viene rilasciato pubblicamente un proof-of-concept (PoC) per sfruttare tali vulnerabilità, la situazione diventa particolarmente critica.
Questo è esattamente ciò che è accaduto recentemente con Ivanti Endpoint Manager (EPM), una piattaforma ampiamente utilizzata per la gestione dei dispositivi aziendali.

Le vulnerabilità scoperte consentono a un aggressore non autenticato di estorcere le credenziali dell’account della macchina Ivanti EPM per utilizzarle in attacchi relay, con conseguente potenziale compromissione del server.
Le quattro vulnerabilità critiche sono state scoperte in Ivanti EPM nell’ottobre 2024 e successivamente corrette da Ivanti nel gennaio 2025.
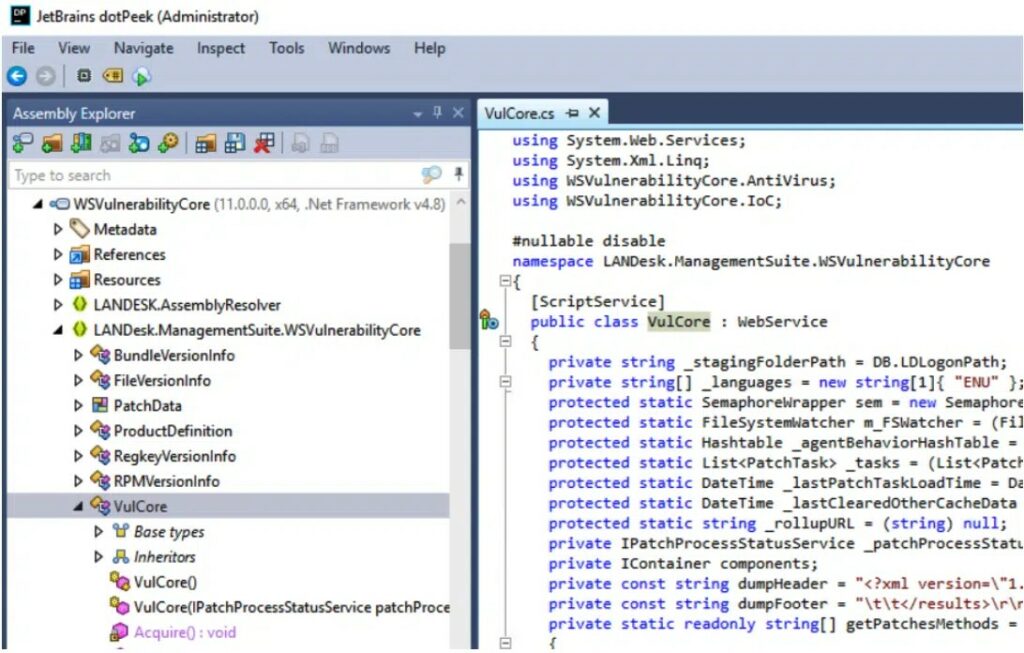
Le vulnerabilità risiedono nel componente WSVulnerabilityCore.dll del framework .NET di Ivanti EPM, specificamente all’interno degli endpoint API progettati per i calcoli degli hash dei file.
L’analisi ha rivelato che i metodi della classe VulCore, inclusi GetHashForWildcardRecursive(), GetHashForWildcard(), GetHashForSingleFile() e GetHashForFile(), non validano correttamente i percorsi forniti dall’utente, consentendo l’iniezione di percorsi.
L’impatto potenziale di queste vulnerabilità è significativo. Gli attaccanti non autenticati possono manipolare i server EPM per esporre le credenziali degli account macchina, che possono essere utilizzate per attacchi di relay. Questa tecnica potrebbe potenzialmente concedere il controllo amministrativo a livello di dominio.
La gravità di queste vulnerabilità è ulteriormente amplificata dal rilascio pubblico del codice PoC. Questo significa che gli attaccanti hanno ora a disposizione gli strumenti necessari per sfruttare attivamente queste vulnerabilità, aumentando significativamente il rischio per le organizzazioni che non hanno ancora applicato le patch.
Di seguito il bollettino dell’Agenzia della cybersicurezza nazionale sul tema.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]