


I membri del noto team di hacker Fail0verflow riferiscono di aver scoperto una serie di vulnerabilità nel visore PSVR (PlayStation VR) riportando di essere riusciti a scaricare tutte le chiavi hardware e a violare il meccanismo di autenticazione PSVR.
In un articolo molto dettagliato su questo hack pubblicato sul loro blog, i membri di Fail0verflow rivelano di aver iniziato a considerare PSVR come un potenziale punto di ingresso per hack sulla PS4 o PS5, e che l’hacking delle console rimarrà una priorità assoluta per il team.

Il blog del team spiega che alcune delle funzionalità disponibili tramite l’interfaccia PCIe hanno reso possibile decrittografare e copiare l’immagine del firmware in una memoria leggibile.
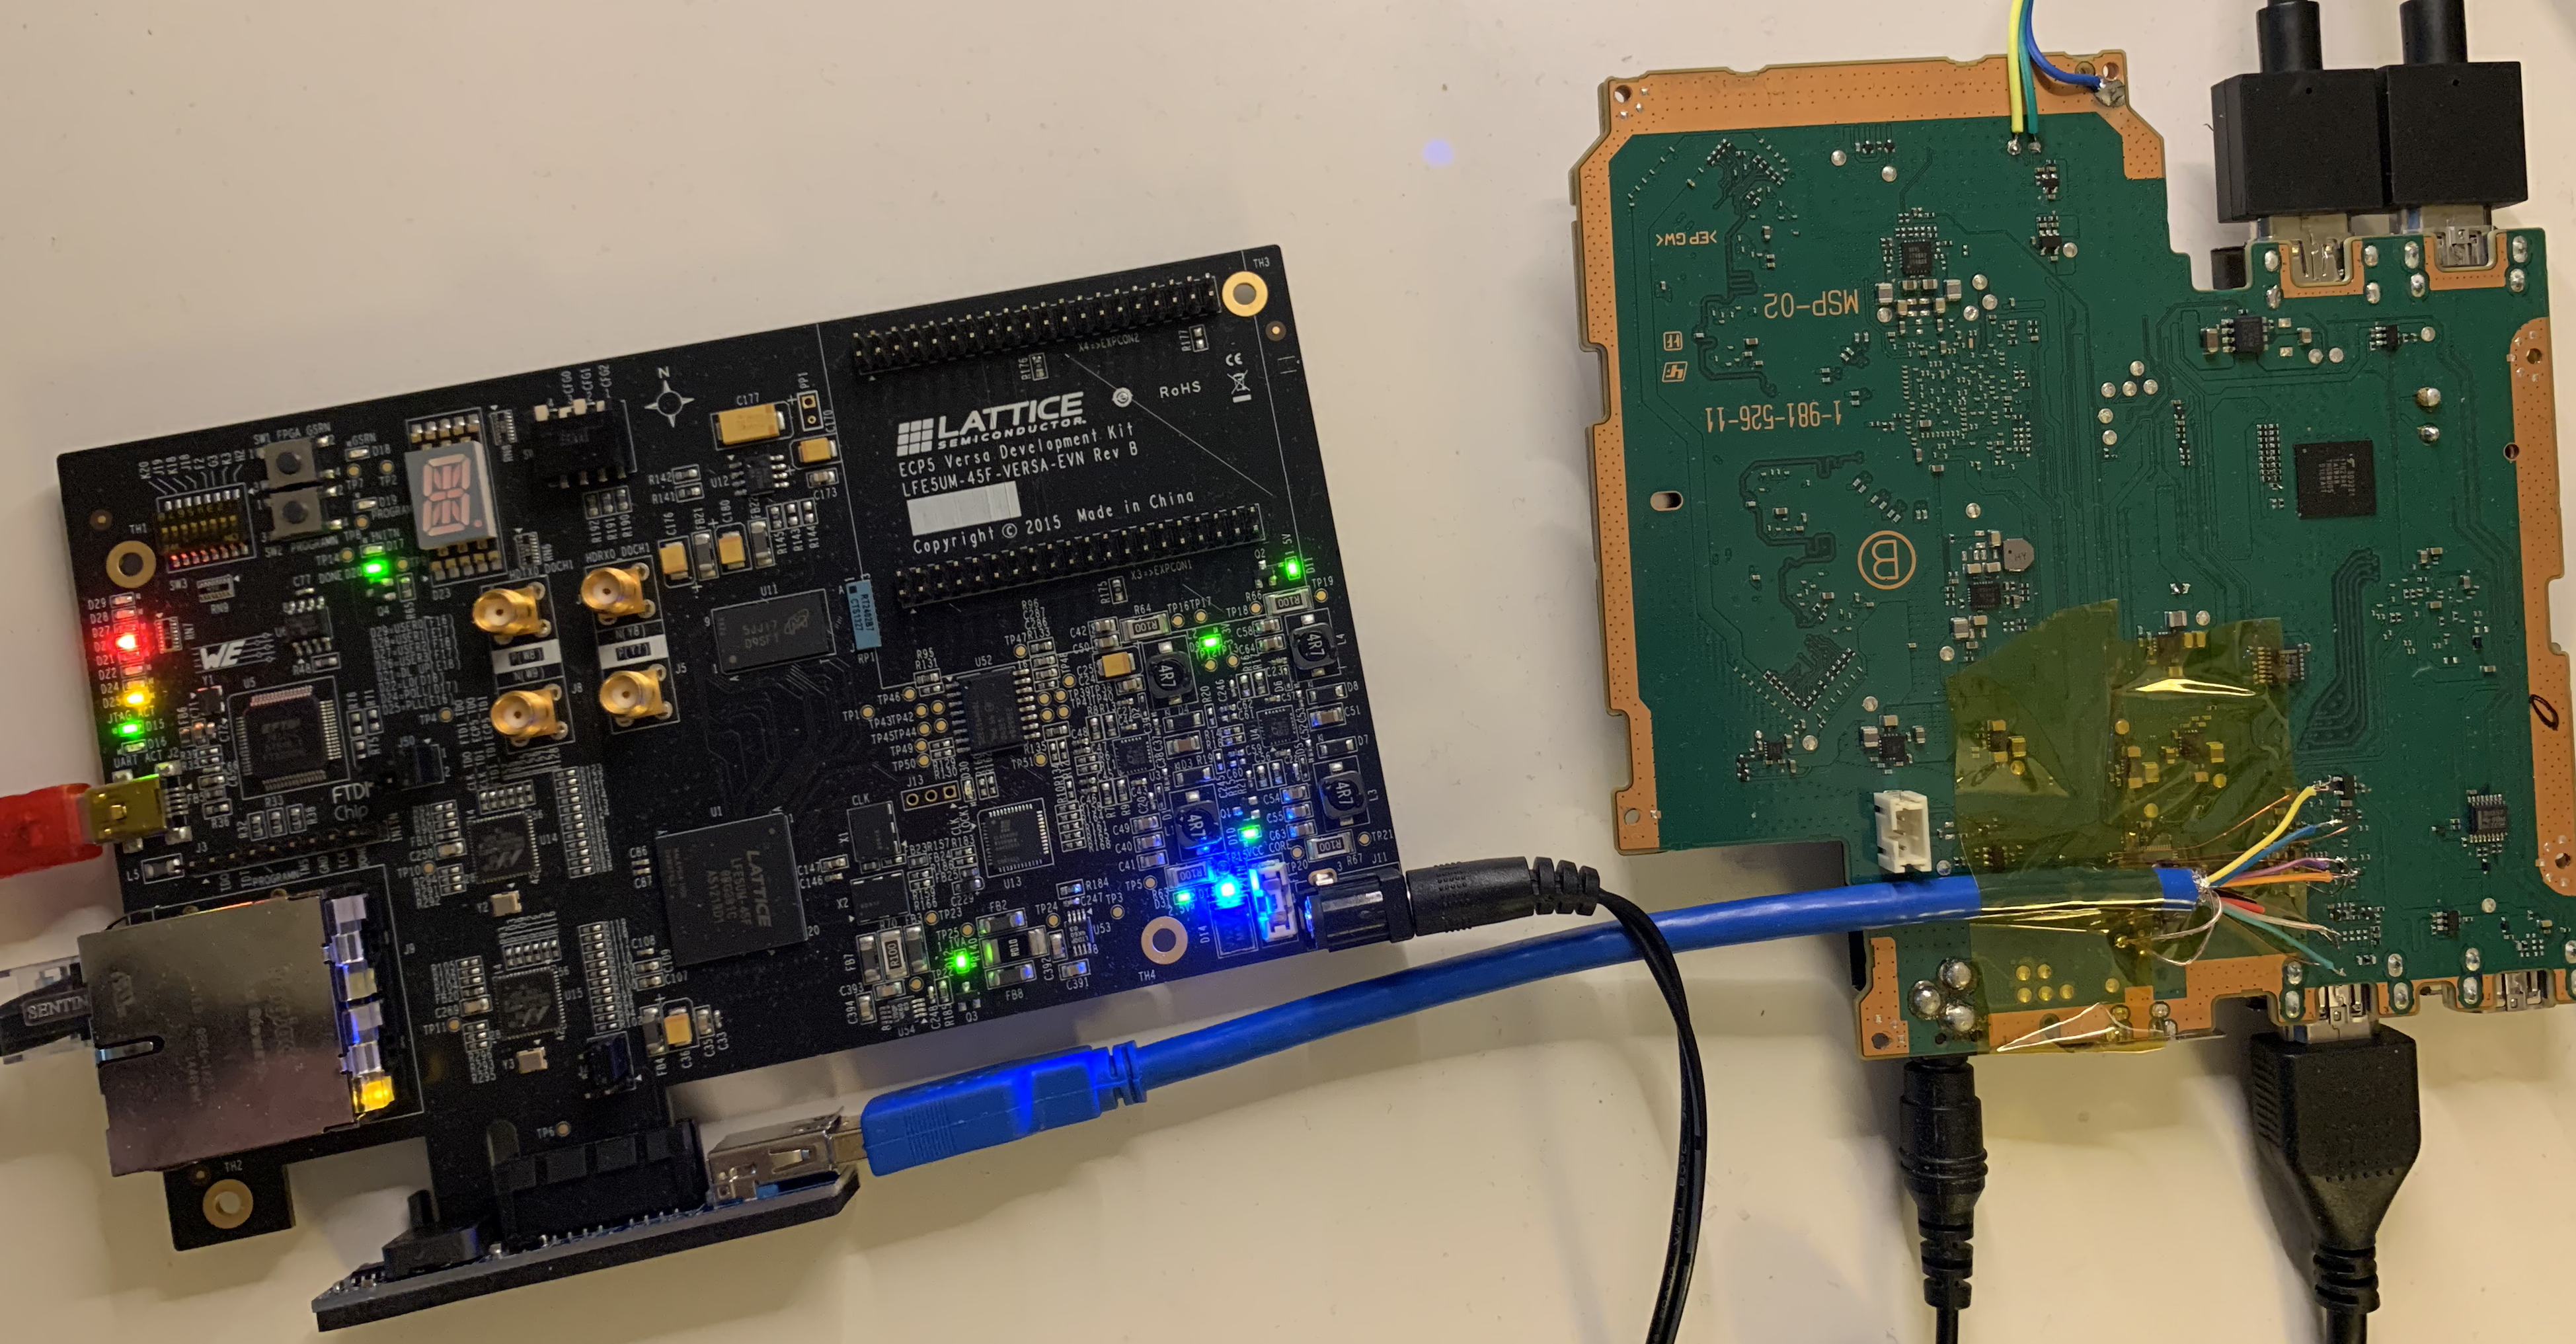
Ciò ha comportato l’accesso a tutte le chiavi PSVR archiviate nelle applicazioni attendibili caricate.
Inoltre, il team è stato in grado di estrarre informazioni riservate dall’hardware attraverso le vulnerabilità nel FIGO (Marvell 88DE3214 Secure Coprocessor SoC).
Detto questo, Fail0verflow ammette di non aver utilizzato il meccanismo di autenticazione PSVR come punto di ingresso per ulteriori hacking su PS4 o PS5.
Il gruppo ha anche sottolineato che i progressi dell’hacking PS5 realizzati lo scorso autunno non erano correlati alla ricerca PSVR.
Fail0verflow ora offre ad altri appassionati l’opportunità di utilizzare e analizzare qualsiasi dispositivo programmabile per le console sopra menzionate poiché questo probabilmente aiuterà a scoprire informazioni utili delle console o diventerà un punto di ingresso per un’ulteriore escalation dei privilegi.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]