


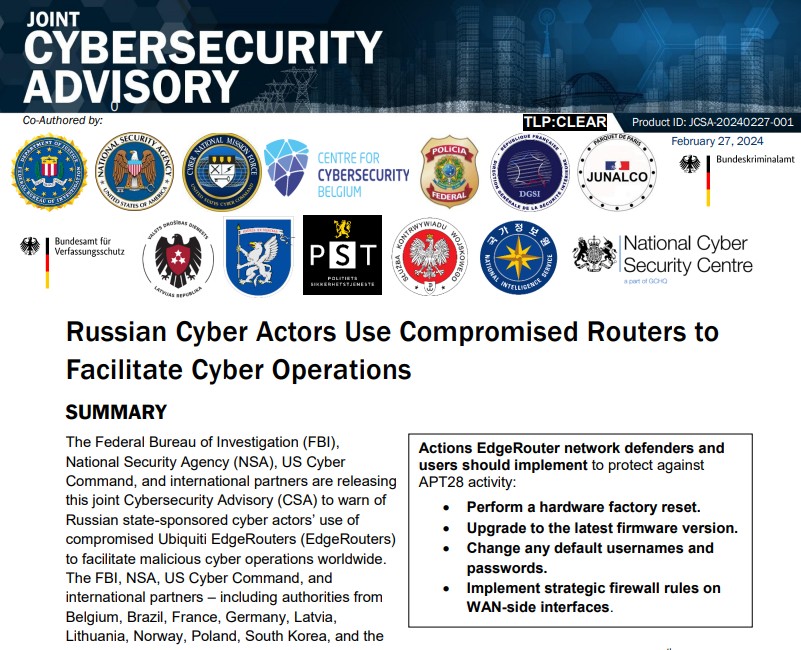
L’FBI ha avvertito questa settimana che gli hacker sostenuti dallo stato russo stanno utilizzando router “compromessi” per intrufolarsi nei computer dei dipendenti governativi. Secondo l’FBI, i router di privati venivano segretamente utilizzati per perpetrare crimini informatici con l’obiettivo di accedere alle reti governative statunitensi.
In una dichiarazione congiunta con la National Security Agency (NSA), il Cyber Command degli Stati Uniti e i servizi di intelligence di altri 10 paesi, l’FBI ha esortato chiunque utilizzi i router interessati a prendere alcune precauzioni per evitare che i propri dati vengano rubati.

I router in questione sono Ubiquiti EdgeRouter e le precauzioni descritte di seguito in questo articolo includono la reimpostazione delle password e l’esecuzione di un ripristino dell’hardware di fabbrica. Poiché questi router provengono dalla fabbrica con impostazioni di sicurezza poco precise, sono particolarmente vulnerabili agli attacchi informatici, ha affermato l’FBI nel suo annuncio.
E grazie al loro prezzo accessibile (59 dollari per il modello più economico dell’azienda) sono comuni per l’uso domestico e in ufficio. “Gli EdgeRouters Ubiquiti hanno un sistema operativo user-friendly, basato su Linux, che li rende popolari sia tra i consumatori che tra gli attori informatici malintenzionati,” ha scritto l’FBI nella dichiarazione congiunta .
Gli EdgeRouter vengono spesso forniti con credenziali predefinite e limitati o privi di protezioni firewall per accogliere i fornitori di servizi Internet wireless (WISP). Inoltre, gli EdgeRouter non aggiornano automaticamente il firmware a meno che un consumatore non li configuri per farlo. Questi router erano stati segretamente inseriti in una botnet, rendendo i computer delle persone e delle aziende complici inconsapevoli di crimini informatici legati allo spearphishing.
Questi attacchi mirati mirano a rubare le credenziali di accesso, spesso a dipendenti governativi, come modo per ottenere l’accesso a reti sicure. In un attacco di spearphishing viene presa di mira una persona specifica. Alla vittima potrebbe essere inviata un’e-mail dall’aspetto legittimo da un sito Web di uso comune. Le e-mail di spearphishing potrebbero chiedere loro di aggiornare la password su Amazon o di modificare il metodo di pagamento per Netflix, ad esempio.
Ma quando fanno clic sul collegamento, vengono indirizzati a un sito Web fake, che assomiglia proprio a quello reale. Quando il target inserisce nome utente e password, potrebbe essere effettivamente reindirizzato al sito Web reale. Ma le loro informazioni personali sono ora di proprietà degli hacker.
Secondo l’FBI, la botnet che ha ospitato questi siti di spearphishing era controllata dalla Direzione principale dell’intelligence dello Stato maggiore generale (GRU) della Federazione Russa.A c hiunque possieda un Ubuquiti EdgeRouter, viene consigliato di seguire una serie di passaggi per garantire che il dispositivo sia sicuro:


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.