


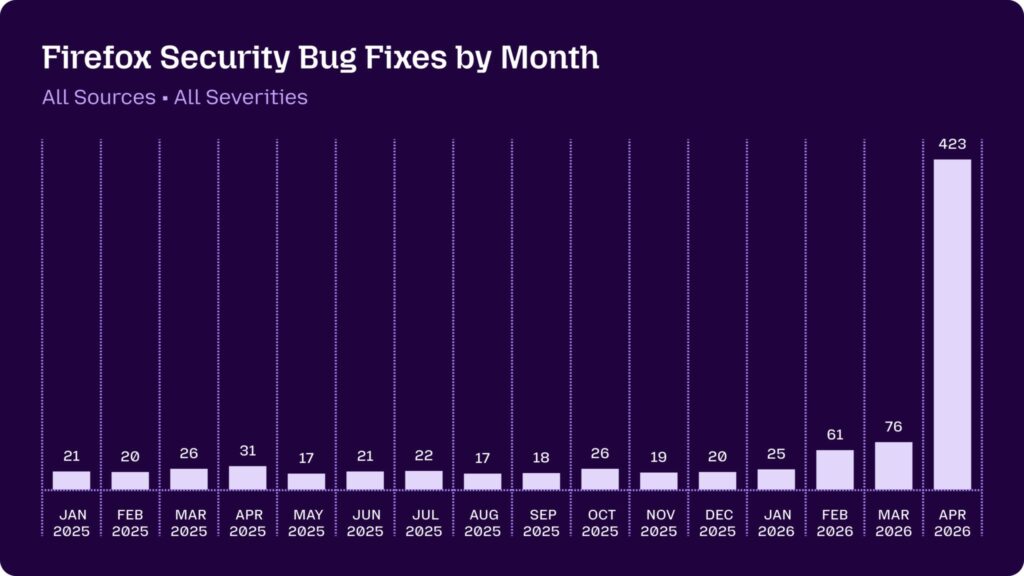
Mozilla ha utilizzato le AI per individuare 423 vulnerabilità nascoste in Firefox, risolvendo problemi di sicurezza che erano presenti da anni all'interno del codice sorgente. L'IA si è integrata con l'infrastruttura di fuzzing di Firefox per identificare bug complessi, mentre si inizia già a pensare a come integrare le AI nelle pipeline di sviluppo
Mozilla ha annunciato i risultati di un nuovo approccio basato sull’intelligenza artificiale per il rilevamento delle vulnerabilità in Firefox. Utilizzando modelli avanzati, tra cui Claude Mythos Preview e Claude Opus, gli sviluppatori hanno individuato e già risolto 423 problemi di sicurezza nascosti.
La differenza principale rispetto ai precedenti audit basati sull’IA è che il sistema non si limitava a generare segnalazioni di attività sospette, ma si integrava nell’infrastruttura di fuzzing già esistente di Firefox.

L’intelligenza artificiale è stata eseguita su diverse macchine virtuali, ha testato ipotesi, ha eliminato risultati non riproducibili e ha creato una prova di concetto per sfruttare bug reali.
Di conseguenza, i modelli sono stati in grado di individuare bug che gli strumenti tradizionali avevano trascurato per anni. Tra gli esempi, un problema risalente a 15 anni fa nell’elemento legenda HTML, una vulnerabilità di 20 anni fa in XSLT, nonché bug nell’elaborazione delle tabelle HTML, in WebAssembly, IndexedDB, WebTransport e HTTPS.
Alcuni dei risultati erano seri: errori Use-After-Free, corruzione della memoria, condizioni di competizione IPC e bypass della sandbox per librerie di terze parti.
In altre parole, l’IA non cercava semplici bug, ma piuttosto catene complesse che richiedono una comprensione del motore del browser.
Tuttavia, Mozilla evidenzia anche un aspetto negativo: i modelli non sono riusciti a eludere alcune delle difese già implementate da Firefox.
Ad esempio, le modifiche architetturali che bloccano i prototipi per impostazione predefinita hanno contribuito a respingere i tentativi di attacco. La risoluzione di questo elevato numero di bug ha richiesto la partecipazione di oltre 100 sviluppatori e revisori. Le patch sono state incluse nei recenti aggiornamenti di Firefox, tra cui le versioni 149.0.2, 150.0.1 e 150.0.2.
Mozilla ora prevede di integrare l’analisi tramite intelligenza artificiale direttamente nel suo sistema di integrazione continua. L’idea è di controllare non solo il codice esistente, ma anche le nuove patch prima del loro rilascio.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]