


Una massiccia campagna che ha coinvolto i dispositivi di Fortinet risultati esposti su Internet, sta attirando molta attenzione da parte della comunità di cybersecurity internazionale. L’operazione, è stata battezzata con il nome “FortiBleed”.
Anche se i numeri sono ancora in consolidamento, le ultime stime parlando di 320.000 firewall FortiGate potenzialmente nel mirino dei criminali informatici, attraverso i quali sono riusciti a validare con successo circa 75.000 credenziali associate ad interfacce di amministrazione e VPN SSL.

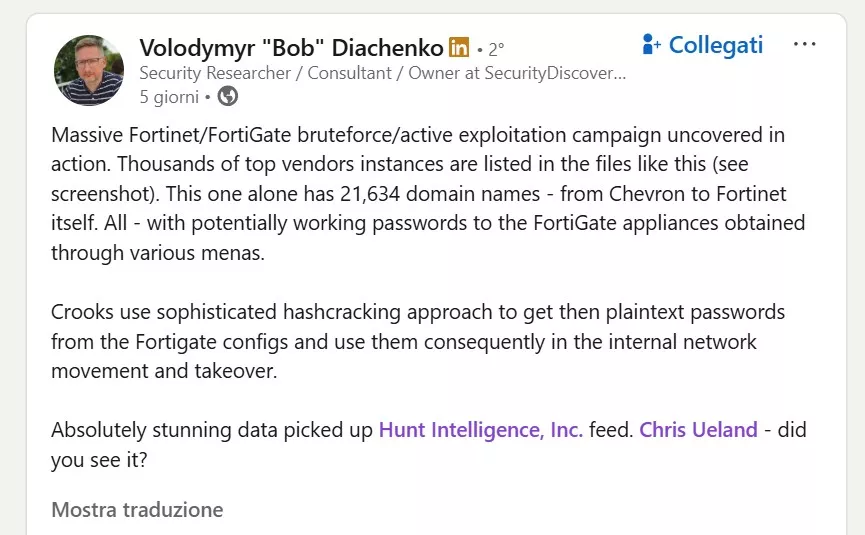
L’indagine è stata avviata 5 giorni fa dal ricercatore di sicurezza informatica Volodymyr “Bob” Diachenko , la quale è stata successivamente ripresa ed approfondita da due società di threat intelligence quali Hudson Rock e SOCRadar.
Hudson Rock ha inoltre pubblicato statistiche che mostrano come il maggior numero di dispositivi interessati si trovi in India, Stati Uniti, Taiwan, Messico, Turchia, Thailandia, Colombia, Malesia, Cile ed Emirati Arabi Uniti.
Secondo le informazioni che circolano in rete, la campagna sfrutta un meccanismo che consente agli attaccanti di espandere gli accessi compromessi in modo completamente autonomo.
Il modus operandi è semplice ma ha lo stesso tempo inquietante. Gli operatori scansionano la rete per individuare dispositivi Fortinet esposti su Internet e una volta rilevati, testano le credenziali utilizzando dei database che sono stati costruiti a partire da password recuperate da precedenti violazioni di sicurezza e dai dati raccolti tramite infostealer.
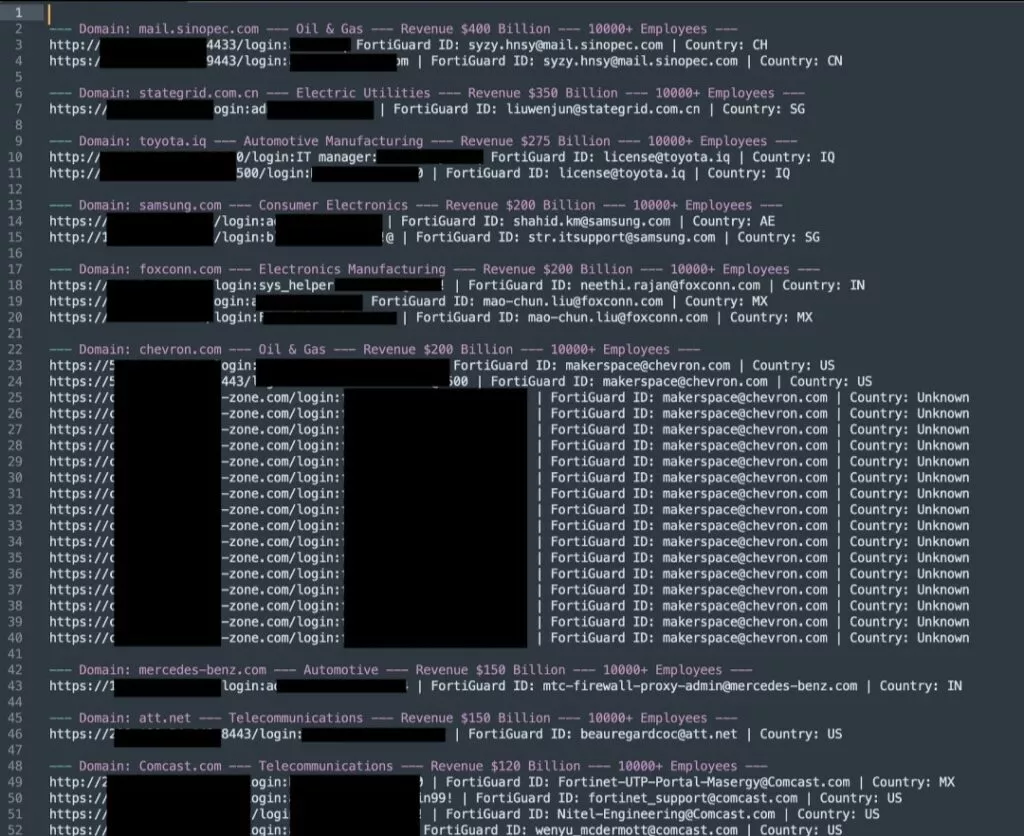
Ogni accesso riuscito viene registrato in un archivio e utilizzato per ulteriori attività offensive.
La caratteristica preoccupante dell’operazione è la sua natura ricorsiva, infatti, una volta ottenuto l’accesso a uno specifico firewall, gli attaccanti lo trasformano in un punto di osservazione della rete. Quindi Intercettano il traffico che lo attraversa per raccogliere ulteriori nuove credenziali. Queste vengono poi reinserite nel processo di scansione e verifica, creando un ciclo continuo di compromissione.
I numeri riportati sono enormi, si parla di oltre 1,16 miliardi di tentativi di autenticazione che sarebbero stati eseguiti contro più di 320.000 dispositivi FortiGate. Soc Radar (che nel momento in cui scriviamo riporta 437.000 dispositivi potenzialmente nel mirino dei criminali informatici), ha messo a disposizione un tool, attraverso il quale le organizzazioni possono verificare se i loro dispositivi siano a rischio.
Nelle intrusioni più avanzate, gli attaccanti avrebbero intercettato gli hash di autenticazione delle VPN SSL, che poi sono stati sottoposti al cracking mediante un cluster dedicato, il quale era composto da ben 45 GPU. Successivamente si sono mossi lateralmente all’interno delle infrastrutture compromesse e hanno raggiunto gli ambienti Active Directory.
Tra le organizzazioni coinvolte figurano grandi aziende come Samsung e Oracle. Diachenko avrebbe confermato compromissioni di reti in Giappone, Taiwan, Vietnam, Iraq e Turchia, inclusa la compromissione di un appaltatore della difesa turco collegato alla NATO, dove sarebbero stati sottratti documenti classificati.
Gli esperti raccomandano chi utilizza i dispositivi Fortinet di procedere immediatamente al reset di tutte le credenziali amministrative e VPN, oltre ad attivare l’autenticazione multifattore (MFA), limitare l’accesso alle sole interfacce di gestione e segmentare le reti interne oltre che verificare attentamente i log di accesso per analizzare eventuali attività anomale.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]