


Un nuovo e allarmante sviluppo sta scuotendo il panorama della sicurezza informatica: un attore malevolo ha pubblicizzato sul dark web un exploit altamente sofisticato volto a compromettere dispositivi FortiGate.
Si tratta di un nuovo exploit venduto al prezzo di 12.000 dollari per firewall FortiGate che è apparso in vendita sul noto forum underground Exploit. Il post, pubblicato da un utente con lo pseudonimo Anon-WMG, presenta uno strumento capace di compromettere in modo massivo dispositivi Fortinet sfruttando le API esposte.
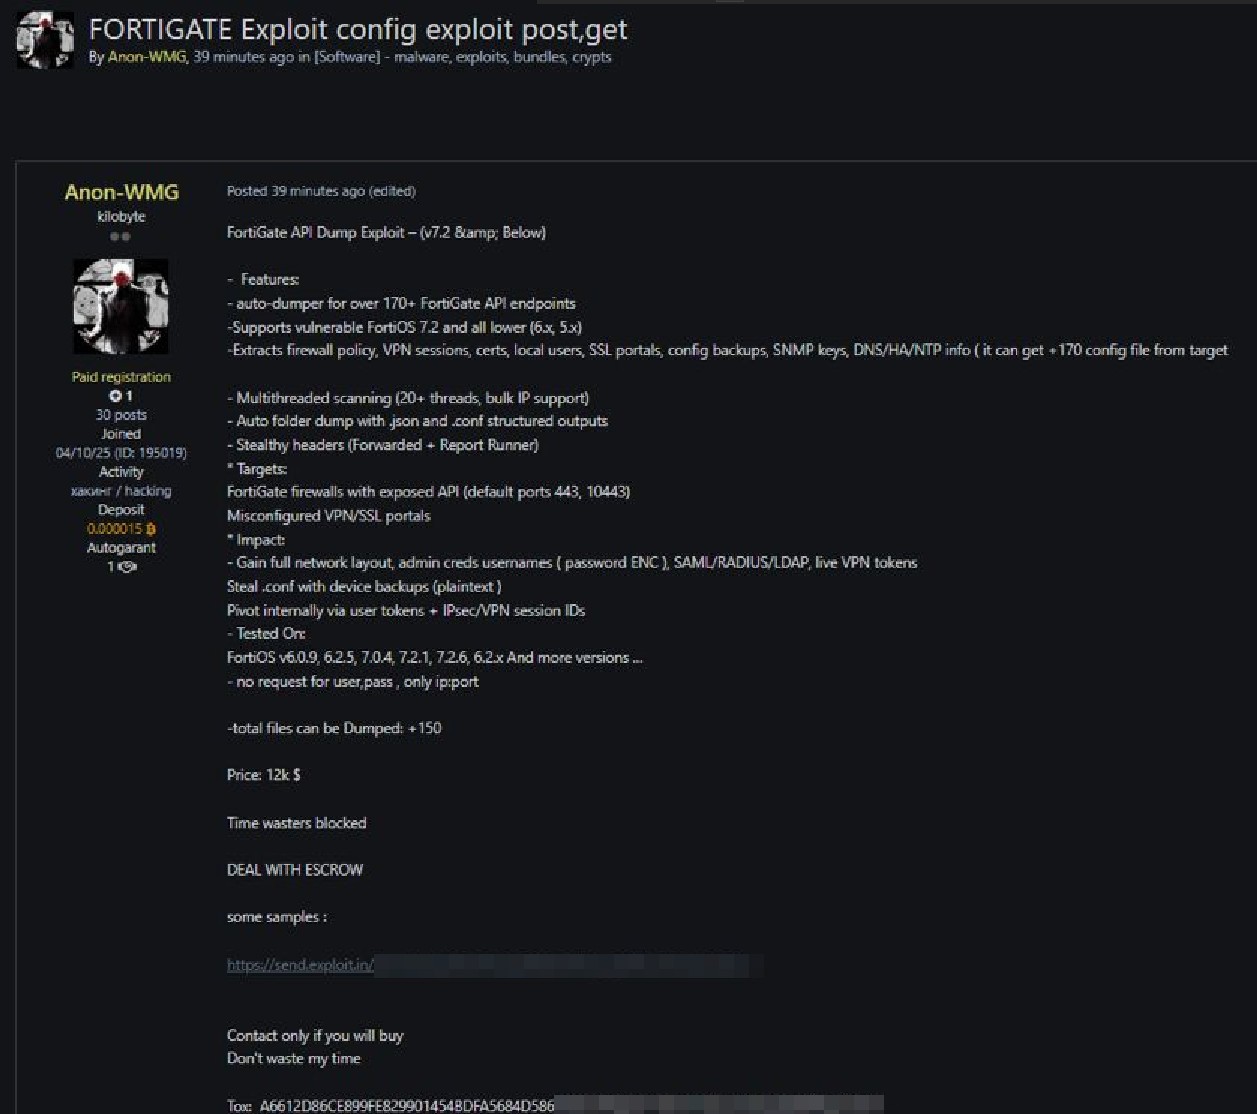

Denominato “FortiGate API Dump Exploit (~7.2 e versioni inferiori)”, il tool è in grado di interagire con oltre 170 endpoint delle API FortiGate, con compatibilità dichiarata per le versioni 6.x e 5.x, e testato anche su 7.2.6 e precedenti. Le funzionalità includono:
Lo strumento prende di mira:
L’autore sostiene che l’exploit sia in grado di compromettere:
Le implicazioni sono gravi e includono:
Il tool risulta testato su numerose versioni di FortiOS: v6.0.9, 6.2.5, 7.0.4, 7.2.1, 7.2.6, 6.2.x e altre.
Le organizzazioni che utilizzano FortiGate devono agire immediatamente, soprattutto se:
Raccomandazioni operative:
La disponibilità di un exploit automatizzato come questo sul mercato underground evidenzia una volta di più quanto sia critico esporre anche solo parzialmente interfacce di gestione non adeguatamente protette. In questo caso, l’accesso non autenticato alle API FortiGate può portare al completo compromesso di una rete.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.