


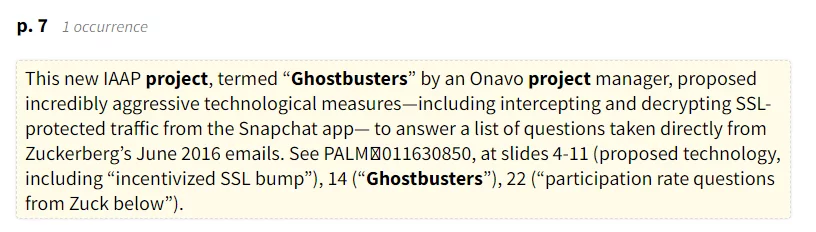
Nel 2016, Facebook ha lanciato un progetto segreto chiamato “Project Ghostbusters” per intercettare e decrittografare il traffico tra gli utenti di Snapchat e i suoi server. L’informazione è venuta alla luce grazie a documenti divulgati nell’ambito di un’azione legale collettiva contro Meta, la società madre di Facebook.
L’obiettivo del progetto, parte del programma In-App Action Panel (IAPP), era quello di analizzare il comportamento degli utenti per rafforzare la competitività di Facebook di fronte alla crescente influenza di Snapchat. Successivamente Meta ha provato a utilizzare metodi simili contro altri concorrenti, tra cui Amazon e YouTube, aggirando la loro crittografia.

L’applicazione Onavo, acquisita da Facebook nel 2013, ha svolto un ruolo chiave nella realizzazione del progetto. Funzionava come un servizio VPN, consentendo all’azienda di leggere tutto il traffico Internet di un dispositivo prima che fosse crittografato e inviato alla rete. Tuttavia, nel 2019, Facebook è stata costretta a chiudere Onavo dopo che un’indagine ha scoperto che la società pagava segretamente gli adolescenti affinché utilizzassero il servizio per accedere alla propria attività web.
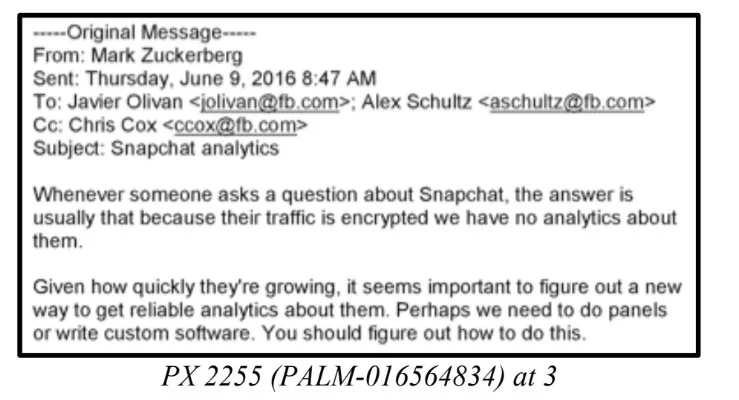
In una delle e-mail interne, Mark Zuckerberg ha espresso la necessità di trovare nuovi modi per ottenere analisi affidabili su Snapchat a causa della loro rapida crescita. Gli ingegneri hanno proposto di utilizzare Onavo per implementare un cosiddetto attacco Man-in-the-Middle (attacco MitM), che avrebbe consentito la lettura del traffico crittografato.
I documenti del tribunale affermano che Facebook ha poi esteso il programma ad Amazon e YouTube. Non c’era consenso all’interno dell’azienda riguardo all’etica e alla legalità del progetto. All’epoca, il capo della sicurezza Pedro Canauati espresse la sua opposizione, dicendo che il pubblico semplicemente non capiva come funzionava e quindi non poteva acconsentire a tali azioni.
I rappresentanti di Amazon hanno rifiutato di commentare e Google, Meta e Snap non hanno risposto alle richieste di commento.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]