


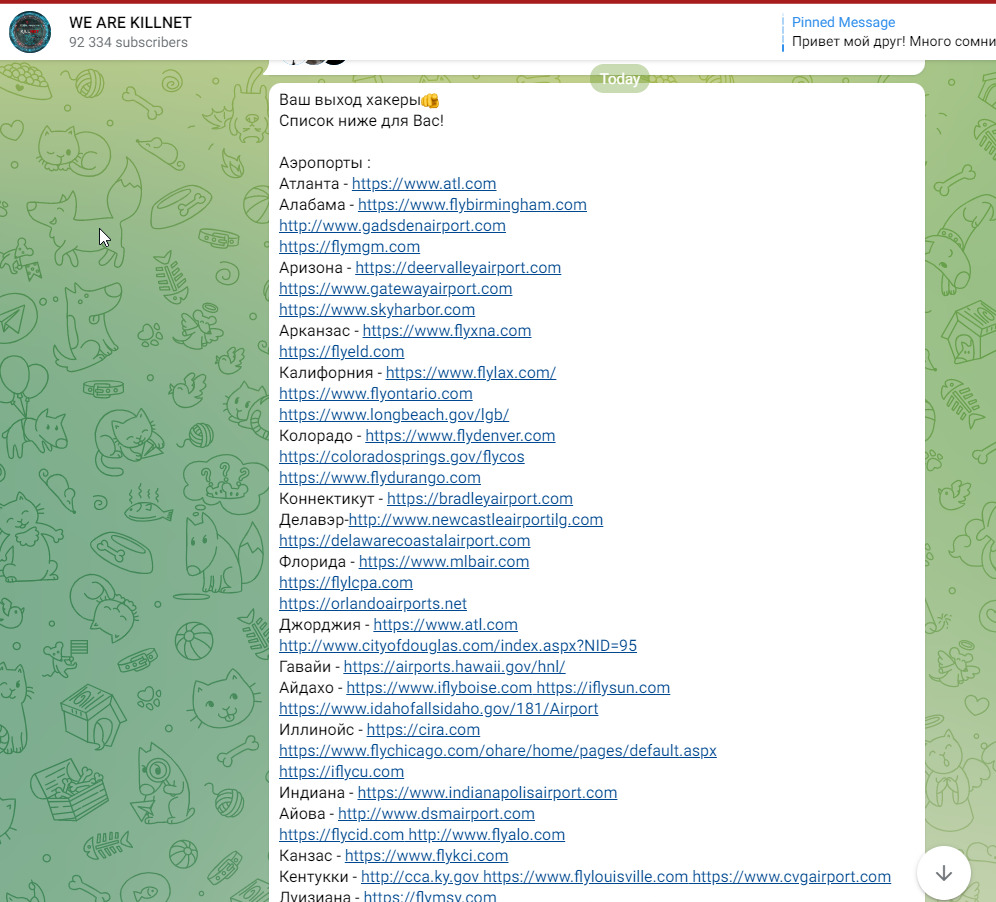
Alcuni dei più grandi aeroporti statunitensi sono stati presi di mira da attacchi informatici da parte del collettivo Killnet, è stato riportato alla ABC News da un alto funzionario statunitense.
È importante sottolineare che i sistemi presi di mira non gestiscono il controllo del traffico aereo, le comunicazioni e il coordinamento interni delle compagnie aeree o la sicurezza dei trasporti.

“È un inconveniente”, ha detto la fonte. Gli attacchi hanno portato a una “negazione dell’accesso” a domini pubblici che segnalano i tempi di attesa e la congestione degli aeroporti.
Oltre una dozzina di siti web aeroportuali sono stati colpiti dall’attacco DDoS, ha detto ad anche John Hultquist, capo dell’analisi dell’intelligence presso la società di sicurezza informatica Mandiant. Questo tipo di attacco sovraccarica i siti bloccandoli con traffico illecito.
Secondo Hultquist, si ritiene che dietro l’attacco ci sia “Killnet”, un gruppo di hacktivisti filo-russo.
Hultquist ha affermato che non ci sono prove che il governo russo sia stato coinvolto in questo attacco.
Gli attacchi sono stati segnalati per la prima volta intorno alle 3 del mattino, quando l’Autorità Portuale ha notificato alla Cybersecurity and Infrastructure Security Agency (CISA) che il sistema dell’aeroporto LaGuardia era stato colpito. LaGuardia è stato ripristinato, ma in seguito sono stati presi di mira altri aeroporti in tutto il Paese.
I siti Web dell’aeroporto internazionale di Des Moines, dell’aeroporto internazionale di Los Angeles (LAX) e dell’aeroporto internazionale di Chicago O’Hare sono invece rimasti bloccati questa mattina.
L’aeroporto internazionale di Atlanta Hartsfield-Jackson ha riferito intorno alle 10:30 ET, il suo sito è tornato operativo e che “in nessun momento le operazioni sono state influenzate”.
Il gruppo “Killnet” è attivo dall’inizio della guerra in Ucraina il quale prende di mira gli alleati ucraini e recentemente rivendicando il merito di aver rimosso i siti Web del governo negli Stati Uniti. Opera a livello internazionale ed è noto per aver effettuato attacchi in tutta Europa, secondo gli esperti di sicurezza informatica oltre che in Italia, con una ondata di attacchi informatici.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]