


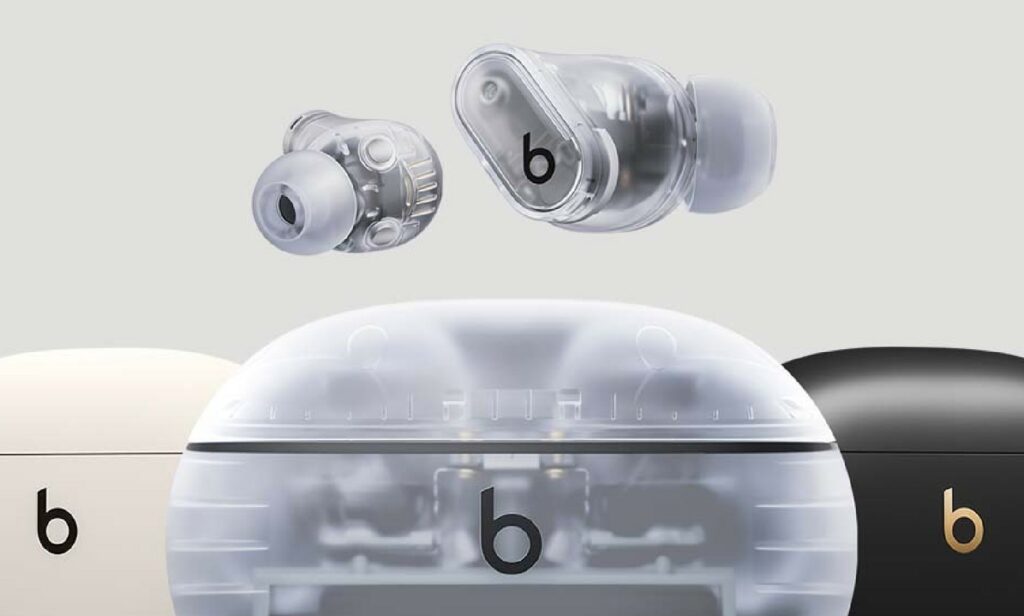
La vulnerabilità nei auricolari Beats Studio Buds consentiva agli attaccanti di intercettare le conversazioni degli utenti tramite Bluetooth. La falla, identificata come CVE-2025-20701, è stata corretta con un aggiornamento del firmware distribuito automaticamente. Gli hacker potevano accedere al microfono e ottenere informazioni sensibili come la cronologia delle chiamate e i contatti degli utenti.
Apple ha rilasciato un aggiornamento per gli auricolari wireless Beats Studio Buds che corregge una vulnerabilità critica. Questa falla permetteva agli attaccanti di intercettare le conversazioni degli utenti entro il raggio d’azione del Bluetooth. La vulnerabilità riguardava dispositivi non ancora accoppiati con altri apparati e in modalità di attesa per richieste di connessione, permettendo agli hacker di accedere al microfono e ascoltare quanto avveniva nei pressi della vittima.
L’aggiornamento è incluso nel Beats Firmware Update 1B211, che viene distribuito automaticamente quando gli auricolari sono vicini a un iPhone, iPad o Mac accoppiato.

La vulnerabilità, identificata come CVE-2025-20701, ha un punteggio pari a 6,7 nella scala CVSS ed è stata scoperta da ricercatori della società tedesca. La falla era dovuta all’assenza di autenticazione per Bluetooth BR/EDR nel SoC di Airoha.
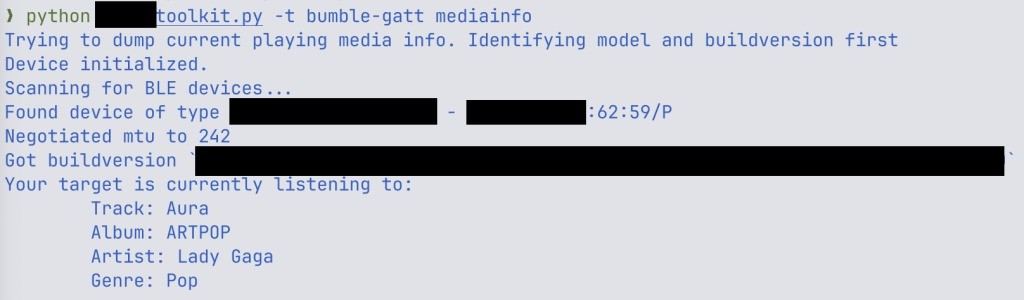
L’anno scorso, durante la conferenza TROOPERS in Germania, i ricercatori hanno presentato un proof-of-concept (PoC) che mostrava come fosse possibile leggere il contenuto multimediale riprodotto dagli auricolari vulnerabili e avviare chiamate attraverso questi dispositivi per intercettare le conversazioni.
Inoltre, combinando il CVE-2025-20701 con altre due vulnerabilità nel SoC di Airoha (CVE-2025-20700 e CVE-2025-20702), gli attaccanti potevano intercettare la connessione tra il telefono e un dispositivo Bluetooth accoppiato, inviando comandi tramite il profilo Hands-Free Profile (HFP).
In alcuni casi, gli hacker potevano anche ottenere accesso alla cronologia delle chiamate e ai contatti dell’utente.
La vicinanza fisica era l’unico requisito per eseguire tali attacchi, rendendo queste vulnerabilità particolarmente pericolose per individui di particolare interesse per gli aggressori.
I ricercatori hanno notato che in molti scenari, gli attaccanti ottenevano effettivamente il controllo totale sugli auricolari vulnerabili senza alcuna autenticazione o accoppiamento preliminare.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.